Хакери използват познат инструмент за автоматизация във Windows, за да скрият троянския кон за отдалечен достъп AsyncRAT вътре в доверен системен процес.
Кампанията започва с подмамващ batch файл, наречен „Right-click to open Invoice Details.bat“, който може да изглежда безвреден за човек, очакващ фактура или споделен документ.
След като бъде отворен, файлът незабележимо стартира PowerShell, възстановява скрит код от фрагменти и поставя няколко компонента в произволна папка в временните файлове на потребителя.
Крайната цел е да се даде на атакуващия отдалечен контрол, докато активността се прави по-трудна за забелязване както от жертвата, така и от софтуера за сигурност.
Point Wild Threat Intelligence идентифицира петстепенната верига и установи, че тя завършва с изпълнението на AsyncRAT в паметта на Windows Character Map (charmap.exe).
От Point Wild заявиха в доклад, споделен с Cyber Security News (CSN), че това е подписан от Microsoft компонент на Windows, така че присъствието му може да изглежда рутинно, освен ако защитниците не инспектират неговия родителски процес и паметта му.
Случаят показва как киберпрестъпниците комбинират социално инженерство, вградени скриптове и доверени програми, вместо да разчитат на един очевиден зловреден файл.
Подобни кампании за разпространение на зловреден софтуер чрез AutoIT показват защо явната легитимност на даден файл или само валидният подпис не трябва да решават дали той е безопасен.
Хакери злоупотребяват с AutoIt
Инфекцията започва, след като жертвата ръчно отвори batch файла, често след получаване на прикачен файл в имейл, зловредна връзка, модифицирано изтегляне с троянски кон или файл, получен чрез платформа за съобщения.
Той стартира PowerShell със скрит прозорец, деактивира нормалния профил и декодира зловреден код с помощта на Base64 текст, вмъкнати излишни знаци и XOR операции.
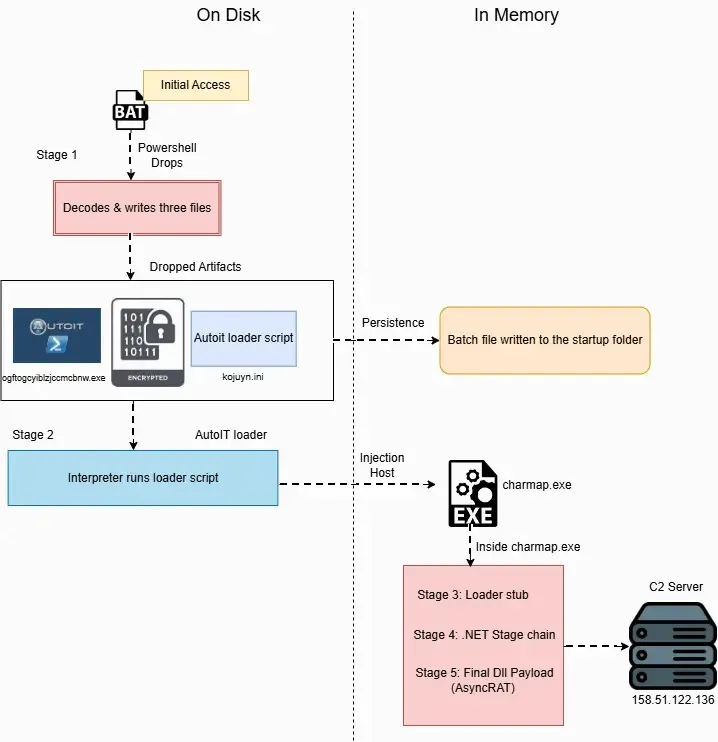
Етапът пренася преименуван, легитимен интерпретатор на AutoIt, скрипта за зареждане kojuyn.ini и криптиран файл без разширение в произволно наименувана папка Temp.
Той също така записва h73la8.bat в папката Startup на потребителя, което позволява на двойката да се рестартира при всяко влизане без необходимост от администраторски права или Registry run ключ. Зареждащият модул декриптира своя зловреден код само в паметта.
След това той невидимо стартира 32-битовата програма Character Map и използва програмни функции на Windows, за да задели памет, да копира зловредния код в нея и да създаде нова нишка за изпълнението му. Резултатът е злонамерена .NET програма, имплантирана в charmap.exe, без съответстващ файл на диска.
Тази техника пренасочва подозрителния мрежов трафик и активността по достъп до идентификационни данни в подписан процес на Windows – модел, който се среща и при случаи на избягване на защитите чрез инжектиране в процеси, което може да затрудни проверките, фокусирани само върху имената на изпълнимите файлове.
Заснемане на екрана и приоритети за откриване
След стъпката по инжектиране, декриптираната крайна DLL библиотека, Veukuzmw.dll, осигурява познатите функции за отдалечен достъп, свързани с AsyncRAT.
Изследователите са наблюдавали код за заснемане на екрана, който прихваща основния дисплей, преобразува изображението в байтове и го подготвя за съхранение или прехвърляне към командния сървър на оператора.
Анализът установи също, че AMSI, интерфейсът за сканиране на скриптове във Windows, е модифициран (пачнат) вътре в инфектирания процес. Тази подробност е от значение, тъй като зловредният код не е просто маскиран като нормална програма.
Той е проектиран да намали видимостта на последващата активност на скриптовете и асемблито, докато неговият зареждащ модул се затваря и оставя charmap.exe във фонов режим.
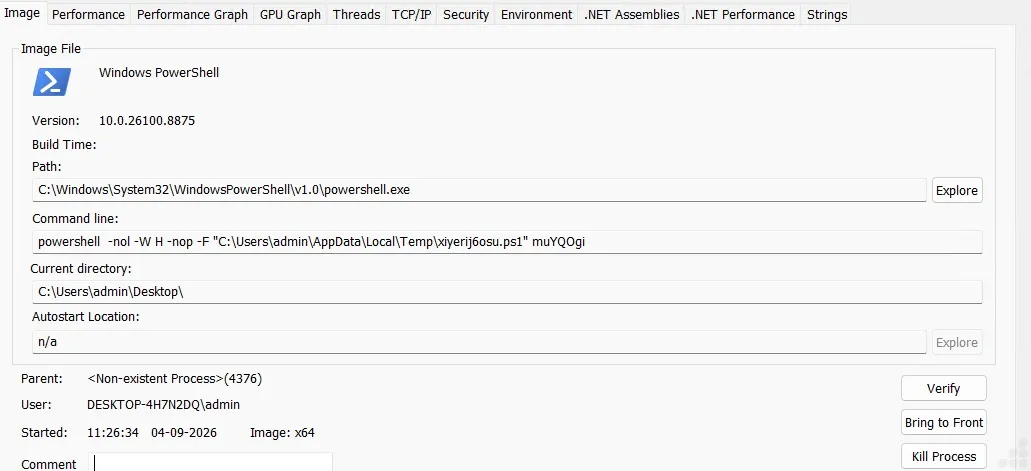
Тъй като charmap.exe обикновено е проста помощна програма за преглед на специални знаци, тя рядко има нужда да бъде стартирана скрита от процес на AutoIt или да осъществява изходяща връзка. Тези необичайни взаимовръзки са по-ценни сигнали за откриване от самия подписан файл.
Защитниците трябва да третират скрит PowerShell процес, който записва файлове в Temp и Startup, като събитие с висок приоритет, особено когато стартира AutoIt изпълним файл със файл, подобен на скрипт, като единствен аргумент.
Корелацията на тази активност с неочаквано стартиране на charmap.exe, създаване на отдалечени нишки или мрежови връзки може да разкрие веригата преди извличането на данни.
Потребителите трябва да бъдат внимателни с неочаквани файлове с фактури и да избягват отварянето на прикачени файлове, връзки, пиратски софтуер или споделени документи от непотвърдени източници.
Екипите могат да използват и поуките от техниките за зареждане без файлове на AsyncRAT и скорошните кампании за разпространение на AsyncRAT, за да търсят скрити скриптове, автостартиращи среди за персистентност и доверени процеси, които се държат извън обичайната си роля.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл / SHA-256 | Right-click to open Invoice Details.batae4144ff75a9b6371fd4d0ce0cce0e1d7be82f3c28eeea62ed5b9b0bea3 | Първоначална примамка с batch файл за социално инженерство и докладван хеш |
| Име на файл / SHA-256 | kojuyn.ini4affb923504ddf5fdd5f4a1185bf5259110bcf96cc3f0c740e7cf217bfb89a | AutoIt скрипт за зареждане и докладван хеш |
| Име на файл / SHA-256 | 3200000.exe22678bf501fee4baeef297bd2f122ea3cbcb99c8a525b0b30ab985bc8e3 | Възстановен инжектиран изпълним файл и докладван хеш |
| Име на файл / SHA-256 | 3200000_02C37000.exe15700817e517fefcabc0291e350daf3e10d52f6b24de07b4e2396843a671 | По-късно възстановен етап от зловредния код и докладван хеш |
| Име на файл / SHA-256 | Veukuzmw.dll61056e4c274694ca2553e715c93dc2768def716de750598d99df79252b | Краен AsyncRAT DLL зловреден код и докладван хеш |
| Име на файл | ogftogcyiblzjccmcbnw.exe | Преименуван легитимен интерпретатор на AutoIt, използван за стартиране на зареждащия модул |
| Име на файл | nloemfbihmhm | Криптиран зловреден код без разширение, прочетен и декриптиран от AutoIt зареждащия модул |
| Име на файл | h73la8.bat | Batch файл за автостартиране в папката Startup |
| C2 IP адрес и порт | 158[.]51[.]122[.]136:4944 | Крайна точка за командване и контрол (C2) на AsyncRAT, наблюдавана при анализа |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.