Изследователи от Кралския технологичен институт (KTH) създадоха контейнерно копие на сегментирана индустриална мрежа, атакуваха я многократно в продължение на 14 дни работа и използваха прихванатия трафик, за да обучат защитен агент, който самостоятелно взема решения кога да се намеси.
Агентът наблюдава шест стойности за всеки интервал: брой пакети, пресичащи сегментите на мрежата и преминаващи към и от отделни машини. Въз основа на тези данни той съди докъде е стигнал атакуващият и предприема действия.
Той може да не предприеме нищо, да рестартира един от трите контролни хоста, да рестартира един от двата процеса за резервоари с вода или да рестартира едновременно всички хостове в контролната и управляващата подмрежа. При рестартиране целевото устройство се презарежда, идентификационните му данни се обновяват и IP адресът му се променя. Рестартирането може краткотрайно да прекъсне индустриалните операции. Агентът, анализиращ броя на пакетите, взема решение да рестартира работещ процес, а предприятието поема краткотрайния престой.
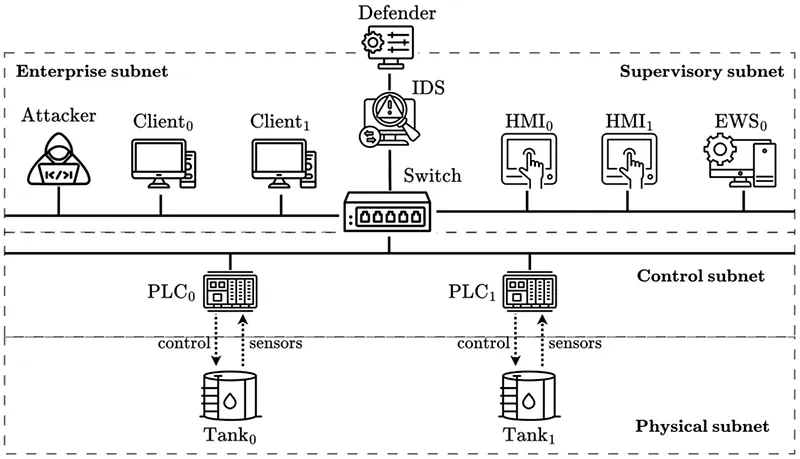
OT инфраструктура на сценария за реакция при интрузия (Източник: Научен доклад)
Повечето разработки в тази област предполагат, че атакуващият е видим
Изследванията върху обучението с подкрепление (reinforcement learning) за реакция при интрузии в индустриални среди най-често предполагат, че агентът наблюдава състоянието на системата или действията на атакуващия директно. Авторите определят това предположение като нереалистично и посочват, че проучванията, които моделират частична видимост, обикновено не обясняват откъде произлиза техният модел на наблюдение. Затова те симулират мрежата на 30-секундни интервали и събират данни от 40 000 такива периода. Дори това се оказва недостатъчно. Моделирането на колебанията в трафика спрямо пълното състояние на системата би изисквало около 100 милиона измервания, затова те оценяват нещо по-просто: как варира трафикът единствено спрямо действията на атакуващия. Броят на пакетите е реален, но това, което моделът може да направи с тях, е по-малко от пълните математически възможности.
Резултатите и основното предположение зад тях
Най-добрият от трите обучени агента поддържа 500 текущи предположения за състоянието на мрежата, обновява ги на всеки интервал и подава съкратена версия към своя алгоритъм за вземане на решения (policy). Той постига по-добри резултати от двата агента, захранвани с необработена история на наблюденията, и се доближава до базовия агент, на когото е предоставена пълна видимост върху състоянието на системата. Подаването на четири интервала история към алгоритъма вместо един влошава резултатите.
При изграждането на тази оценка обаче има уловка. За да актуализира своите предположения, агентът ги прекарва през модел за развитието на системата, който включва и поведението на атакуващия. По този начин агентът, чиито резултати са най-близки до тези при пълна видимост, разчита на предварително описание на киберпрестъпника, срещу когото се защитава.
Какво може да се приложи в реална мрежа
Тестовата мрежа се състои от три контролни хоста, два PLC контролера и два резервоара. И двата HMI интерфейса използват HTTP със слаби идентификационни данни, а инженерната работна станция поддържа SSH, Telnet и SMB със слаби пароли и уязвимост към CVE-2017-7494. Изследователите не са проучвали дали техният модел е приложим за други конфигурации или видове атаки.
Идеята, която може да се пренесе без целия сложен механизъм, е следенето на вероятностите (belief tracking). Обучаващият се агент и по-простият прагов модел поддържат вероятностно разпределение за това докъде е прогресирала интрузията на всеки ресурс — от неоткрита, през сканирана, експлоатирана и инспектирана, като всеки етап се претегля според потенциалната му цена. Конзола, показваща вероятността даден хост да е компрометиран, може да бъде създадена и без използването на обучение с подкрепление.
Изследователите са публикували своята реализация и планират да тестват подхода в индустриална тестова среда с партньор. Те поставят оперативната безопасност в бъдещите си задачи и отбелязват, че тя ограничава позволените действия в защитната стратегия.
