Злонамерено разширение за браузър за Twitch, налично в няколко магазина за приложения, е пренасочило OAuth токени, свързани с близо 31 000 потребители, към прокси сървъри, управлявани от руска търговска бот услуга.
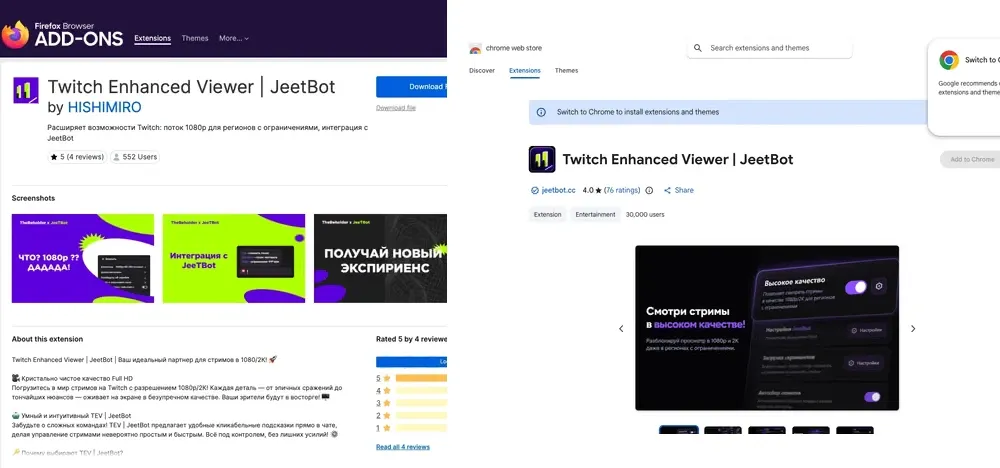
Разширението, наименувано „Twitch Enhanced Viewer | JeetBot“, посочва HISHIMIRO/jeetbot.cc като свой разработчик и има следните идентификатори в Google Chrome Web Store и Mozilla Firefox Add-Ons store -
- Chrome - pnhhdhhcadcjfckjhpmjneldiegbojfb - 30 000 потребители (публикувано на 26 юни 2025 г.)
- Firefox - twitchenhancedviewer@example.com - 604 потребители (публикувано на 7 юли 2025 г.)
И двете разширения все още са достъпни за изтегляне към момента на писане на статията. В описанието на разширението се посочва: „JeetBot е модерен инструмент за стриймъри и зрители, които ценят качеството, удобството и контрола“, като се добавя, че то „разширява възможностите на Twitch: 1080p стрийм за региони с ограничения“.
„Текущите версии (v85.x) препращат токена директно като &auth= заявка при пренасочване на мрежово ниво към проксито на оператора“, заявява изследователят по сигурността от Socket Куш Пандя. „Токенът се изпраща за всеки канал, който потребителят гледа, с изключение на твърдо кодиран списък от десет руски канала на стриймъри, чиито сесии са освободени от препращане.“
„Операторът е търговска SaaS платформа за ботове в Twitch, Kick и VK-Live, която разполага със широки разрешения в Twitch и ретранслира автентикирани сесии на живо през собствената си инфраструктура.“
Въпреки че разширението твърди, че предлага изживяване без реклами и съдържание без регионални ограничения, то прави това чрез пренасочване на заявките за видео плейлисти на Twitch към „usher.ttvnw[.]net“ през контролирани от оператора прокси сървъри, заедно с OAuth токена на потребителя като параметр &auth= в заявката.
По-конкретно, добавката съдържа инжектиран код за извличане на OAuth токена от Twitch и изпращането му към проксито. Токенът може да осигури достъп до чата на потребителя, личните съобщения (whispers) и настройките на акаунта.
Тъй като токенът се поставя в URL заявката, той се записва в некриптиран вид в дневниците на прокси сървъра. Механизмът за пренасочване на токена обаче е изключен за предварително зададен списък от 10 Twitch канала, повечето от които са на рускоезични стриймъри с хиляди последователи -
- pch3lk1n (580K последователи)
- fasoollka (361K последователи)
- flamie (132K последователи)
- dosia (29 последователи)
- fander (2 последователи)
- almazer (4 последователи)
- forzorezor (177K последователи)
- akyuliych (1.1M последователи)
- lagoda1337 (225K последователи)
- lagoda (77.3K последователи)
„За всеки канал извън този списък, активният токен на потребителя се пренасочва към проксито“, обяснява Пандя. „По-ранните версии v4.x (например версия 4.8 от януари 2026 г.) отиваха още по-далеч, като изпращаха токена чрез POST заявка към специализирана крайна точка set-token на сървъра на оператора, с резервни копия на deno.dev и deno.net.“
JeetBot се рекламира като „мощен бот за Twitch, Kick и VK Live със синтез на реч от съобщения, автоматичен превод и много други функции за подобряване на взаимодействието със зрителите“. Той твърди, че има над 26 000 активни стриймъри и 1 милиард обработени съобщения. Във футъра на сайта операторът е идентифициран като базиран в Кипър разработчик на име Александър Попов. В своя профил в LinkedIn разработчикът твърди, че JeetBot е негов личен проект.“
Изглежда обаче, че разработчикът вече е предприел стъпки за отстраняване на проблема. Предупреждение, публикувано на страницата с документация на JeetBot, сега гласи, че версия 85.8.7 на добавката за Firefox коригира уязвимостта и че съответната версия за Chrome в момента се преглежда -
В предишната реализация разширението изпращаше OAuth токена на потребителя от Twitch към нашите прокси сървъри за извличане на плейлисти с видеопотоци. OAuth токенът е идентификационна данна и трябва да бъде защитен.
Версия 85.8.7 променя начина, по който се извличат плейлистите: OAuth токенът на потребителя вече не се изпраща към нашите проксита.
Проверете инсталираната версия на разширението и я обновете до 85.8.7 или по-нова. По-старите инсталации, използващи предишния механизъм, продължават да изпращат токена до обновяването им.
Документацията също така призовава потребителите временно да деактивират разширението, за да спрат по-нататъшното предаване на токена, ако актуализацията не е достъпна. Разработчикът обаче предупреждава, че деактивирането или обновяването на разширението не отменя вече предадените токени.
The Hacker News се свърза с Socket и разработчика за допълнителен коментар и ще обнови статията при получаване на отговор.
„Приблизително 31 000 потребители на Chrome и Firefox пренасочват своите активни OAuth сесийни токени от Twitch през прокси инфраструктура, контролирана от оператора“, заявяват от Socket.
„OAuth сесийният токен на Twitch е идентификационна данна от тип носител (bearer credential): всеки, който я притежава, може да извършва действия от името на акаунта без парола или двоен фактор за автентикация, включително четене и изпращане на лични съобщения, публикуване в чата и изразходване на точки за канали. Това разкриване на данни не е декларирано в описанията в магазините за приложения.“