Casbaneiro насочва атаките си към потребители на онлайн банкиране в Латинска Америка чрез фишинг съобщения, които изглеждат като спешни фактури или официални известия.
Кампанията използва персонализирани примамки под формата на PDF документи, за да подтикне получателите към верига за зловредно изтегляне, излагайки на риск данните от имейли, банковата активност и системните детайли.
Операцията, насочена към системи с Windows, е проектирана да остане незабелязана до най-критичния момент. След като подсигури присъствието си, тя чака жертвата да отвори целеви банков сайт, след което се свързва със своята командна инфраструктура и може да започне действия, предназначени да подпомогнат извършването на измама.
Изследователи от Fortinet идентифицираха тази активност през август 2026 г. и проследиха жертви в Аржентина, Перу, Колумбия и Мексико. Констатациите показват как регионалното филтриране, поетапното изтегляне и планираният мрежов трафик могат да направят банков троянски кон по-труден за засичане при рутинни проверки за сигурност.
Fortinet посочва в доклад, споделен с Cyber Security News (CSN), че кампанията изпраща открадната информация към отделни сървъри и използва нарочно очакван HTTP 403 отговор, за да обърка анализа.
Този подход създава риск извън рамките на един компрометиран акаунт, тъй като събраните контакти и имейл детайли могат да подпомогнат последващи атаки.
Hackers Deploy Casbaneiro Banking Trojan
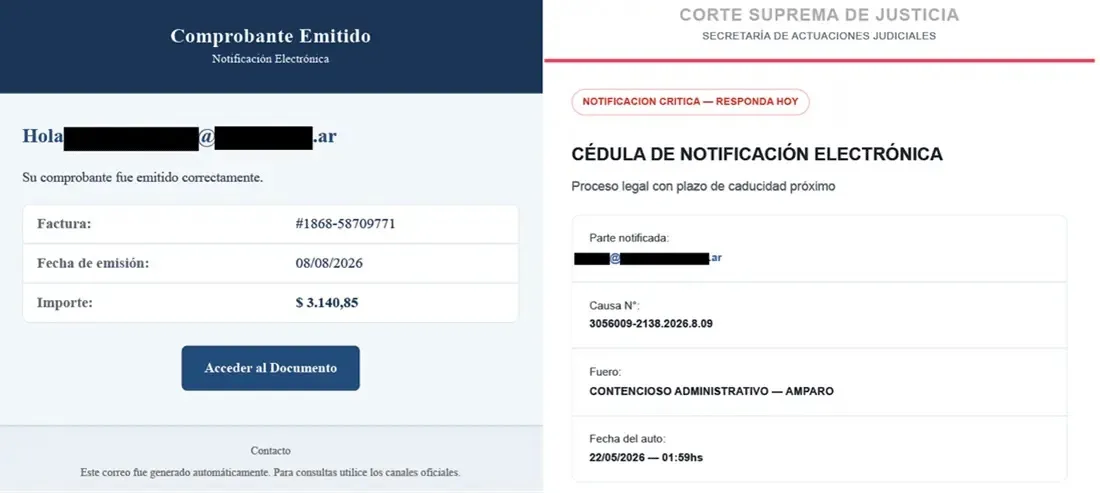
Атаката започва с имейл и PDF файл, които създават усещане за спешност относно фактура или предполагаемо съдебно производство. Документите могат да показват имейл адреса на получателя – лесен трик, който увеличава достоверността.
Подобна измама се среща и в доклади за заплахи с използване на PDF като оръжие, където познат документ се превръща в първата стъпка към доставянето на зловреден код.
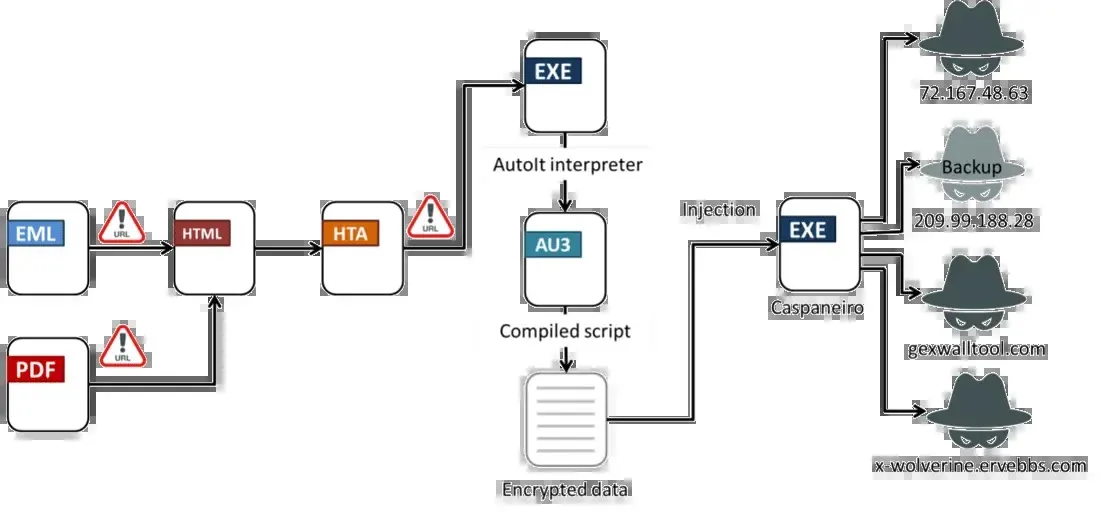
Връзка първо проверява IP адреса на посетителя. Посетителите извън избраните държави се пренасочват към легитимни сайтове като Google или YouTube, докато на целевите жертви се показва страница, която тихомълком изтегля Base64-кодиран ZIP архив.
Тази проверка на местоположението ограничава излагането на показ и намалява шанса изследователите да получат същото злонамерено съдържание.
Вътре в архива HTA файл извлича допълнително скриптово съдържание и проверява устройството за среди за анализ и одобрени езици на операционната система.
Ако системата премине проверката, тя изтегля отделно легитимен AutoIt интерпретатор, компилиран скрипт и компресиран компонент. Този поетапен подход наподобява моделите на доставка, описани при злоупотребата с зареждащи модули AutoIt, което може да помогне на зловредния код да скрие комбинираната си цел.
Зареждащият модул показва фалшив прозорец на системна услуга на Windows, извлича крайната програма и я инжектира в RegSvcs.exe или, ако той е недостъпен, в mobsync.exe.
Той също така създава пряк път в папката Startup за осигуряване на устойчивост. Тези стъпки могат да оставят инфектирания потребител без да подозира, че видимата подкана за услуга е декой, а не системна задача.
Data Theft and Evasion
След като се активира, Casbaneiro декриптира своята конфигурация, събира записи от адресната книга и данни за подателя и получателя от Outlook и предава информацията без криптиране.
Той изгражда идентификатор от името на компютъра, потребителското име и името на изпълнимия файл, след което използва хеш на тази стойност, за да следи активността и да избегне повторението на някои действия.
Троянският кон не използва веднага основния си команден канал. Той чака, докато жертвата посети един от целевите банкови уебсайтове, след което изпраща системна информация и приема команди за управление на клавиатурата, поставяне от клипборда, изпълнение на файлове и изпълнение на команди.
Функциите му за фалшиви прозорци също могат да бъдат насочени към определени банки, увеличавайки опасността по време на активна сесия за онлайн банкиране.
Втори сървър връща HTTP 403, когато получи Base64-кодирани данни от жертвата. Вместо да сигнализира за грешка, този отговор е част от процеса; всеки друг статус кара зловредния код да опита отново.
Кампанията също така изпраща различна информация до различни сървъри и използва деформирани HTTP заявки, което затруднява мрежовите разследвания. Поведението му, задействано от банкови сайтове, напомня за активността на банковия зловреден код Ousaban – друга кампания, която чака жертвите да отворят избрани банкови сайтове.
Организациите трябва да третират неочакваните PDF файлове с фактури и официални известия как подозрителни, да потвърждават заявките през отделен канал и да блокират изпълнението на изтеглени HTA файлове, където е възможно.
Екипите по сигурност трябва да следят за необичайна употреба на AutoIt, преки пътища в папката Startup, изходящ трафик, задействан от браузъра, и комуникация с отговор 403, изглеждаща като неуспешна.
Обучението на служителите и бързото докладване остават важни, особено за съобщения, проектирани да създават усещане за спешност. Читателите могат да прегледат тактиките в кампании с банкови троянски коне, за да разпознаят свързаните предупредителни знаци.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| PDF SHA-256 | 6bb4372d0d02ec87b76409f69d445a93910964f8db457bafafb97a011da59e73 | Зловреден PDF примамка |
| PDF SHA-256 | 40d253480f752805e58c21266e40afe99afc96feea0d355732af5bea459db1dd | Зловреден PDF примамка |
| PDF SHA-256 | bf92a287a3d79afb73a3f2d38877ec37c22a9f4a7d6ac2e0385472298f384fc8 | Зловреден PDF примамка |
| PDF SHA-256 | 943d63ace373ee50d074daf84d357f8e5e62ff91c829d87f566bee453d715280 | Зловреден PDF примамка |
| PDF SHA-256 | 711c0aa8cde078aa349fb329e3e44e4272ea66a5e651ad8a64893c76a725c859 | Зловреден PDF примамка |
| PDF SHA-256 | d910e08a11a4f6f764e7495f4602a00b6024ca6e1b70fe30ba3752b881574365 | Зловреден PDF примамка |
| PDF SHA-256 | 47d321c1a232e5cdd1e39a06dadbd79114dc1a2f0f8eac289e6b653a5d126f95 | Зловреден PDF примамка |
| PDF SHA-256 | d13ad6fc5fda54e65f1214e554a5123126ac7b3ce6db57566ed7bd0e92d03d85 | Зловреден PDF примамка |
| PDF SHA-256 | d04f68079ca90c65223a907f23fae5d068904a2145348b953b1d06e2eaf0bf2c | Зловреден PDF примамка |
| PDF SHA-256 | 1b4d5c95f4fc037ca3c359cea5ca2da1285bbadab12bcdcb47f3dad8bc6fa8ed | Зловреден PDF примамка |
| PDF SHA-256 | 62ef39ec29966d71c8254f68bd5e320cf24a042d76c12dbafdcc0766861827c5 | Зловреден PDF примамка |
| PDF SHA-256 | 1f1a89bef73e4866a198a08e750f96348ce2b82816a8353e9a8a574bfde5f491 | Зловреден PDF примамка |
| PDF SHA-256 | ea8af591fe2d605c82bb7831d2ebdfb17cb2659880e1a8a7b0a2dd851dc5e7a3 | Зловреден PDF примамка |
| PDF SHA-256 | 0b4d962eef2d06abfe08a8cd0b15edd224d4fae0b57d708aebd77d99667616d5 | Зловреден PDF примамка |
| PDF SHA-256 | c521b3a189b0089a2558aa4e42bd9fb5558e1b17917e2e183a4bd9cbcb2ed77e | Зловреден PDF примамка |
| PDF SHA-256 | 0849a6b87fbef25089ad0be746f84047b080ba81898a8614da43d4ab60ef735a | Зловреден PDF примамка |
| Имейл SHA-256 | debe871710268e7bb770b72c6772f2e0b8bd40a22b2eabf4b6556ea ba2d71057 | Фишинг имейл артефакт |
| Имейл SHA-256 | eaec8c6950f394ad5dcd271aa86f08cb2b8374203ecc67015af7ca6 057244390 | Фишинг имейл артефакт |
| Имейл SHA-256 | 995b1156562150c15970aa2d6b27f0b442d758594d820ec09d53d5 e861fac457 | Фишинг имейл артефакт |
| Имейл SHA-256 | 918dd413cceed3b8aeaa79e45d9d7b2030d73e2affa4339b8f9d04 3d08844f62 | Фишинг имейл артефакт |
| Имейл SHA-256 | be5a110ee72ebcf1b7d9e155308a8abc606bd446f8aec1a9f33cd06c a0f3c056 | Фишинг имейл артефакт |
| Имейл SHA-256 | dc62e645589463a61e6ac562d034a9de4ed897714389eb6b87bb0 2f0bd59d565 | Фишинг имейл артефакт |
| HTA SHA-256 | 4302586202234cdf1ca058fd3c62be0050c8155ed113f3f62337d756e6915044 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 85767416f8d1e73833ccaa193263d1198857308b3a1185e6f4ebc4164db8584f | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | f1aa14ebfd2da477edba94b34f09f775485688b5958d82fcb072a837e27e246b | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | c477bdfae91e3df9be29e9eeba785467aff294f5250c2eed406765032cb68756 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 6e6bd2f7566ffa52d52fa9d5f048bbb9246d3d50110c6b0c248919ad796c6fd4 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 4540c3af3b1d8c52256f4580dd4d002fadb8c5ff4e32e6a41fdf508455c5b697 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 92a1428e125f33de012c7f52fb0827be3d7e90e38a0e38083181f8c3312adc9c | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | e57409c5e1f8287900c1c3b3e8c099cef537a02949315eb768c88906b0c65add | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 5a76669ec410d0b3e21112a4a6fd3207976b299ee27c5fc3d42f2673170ab95e | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 8092b9de455463296898fcaf8c9955d1c00dae6812c03bba019edf9c059ece33 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 99fcabf7c996d6ec077ccd745a158a3a395403d6a3df9d8da179f3cd5faf81b1 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 875e8d4137e1016b4be869e36e00a9414e89902fd5592a2fb881ebb0e4bd2f8b | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | bd724bbb27f9a71fd44f1c334b003541761071655fa585b64eed3bd78fc28e01 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | a42daeca71a6bdc79fd66b8b6ee413562abf7f72ef093292c86c1e9e7c2be456 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 7e04e86c07213fed7bebccd9953818b102b1b25b78e5f3707e81bad5054cf4e8 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 6547736c31dabb5bef2a290b32a72bf63b5c42dd2a33b5a6520159b41c43b093 | HTA програма за изтегляне (downloader) |
| HTA SHA-256 | 51503ce1373c7fa72a1da5c5c4b30f88c822468669ba4b64196591414fdc64c | HTA програма за изтегляне (downloader) |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.