Киберпрестъпниците превръщат обикновени търсения и видеоклипове за игри в капани за зловреден код. Дългогодишна кампания използва YouTube канали и манипулиране на търсачки, за да насочва жертвите към инсталационни файлове, които изглеждат като полезен софтуер, инструменти за игри или подобрения на производителността.
Дейността е свързана с операция за плащане при инсталиране (pay-per-install), известна като CL-CRI-1171. Този модел дава на други престъпници път към компрометирани машини, позволявайки на несвързан злонамерен код да пристигне чрез същото безобидно на пръв поглед изтегляне.
Анализаторите от Unit 42 идентифицираха операцията, след като разследваха две инфекции с нисък приоритет в отделни организации. Техните констатации показват как зареждаща програма (loader), наподобяваща обикновен рекламен софтуер (adware), може да скрие много по-широка услуга за доставяне на заплахи, достигайки до геймъри и корпоративни или правителствени крайни точки.
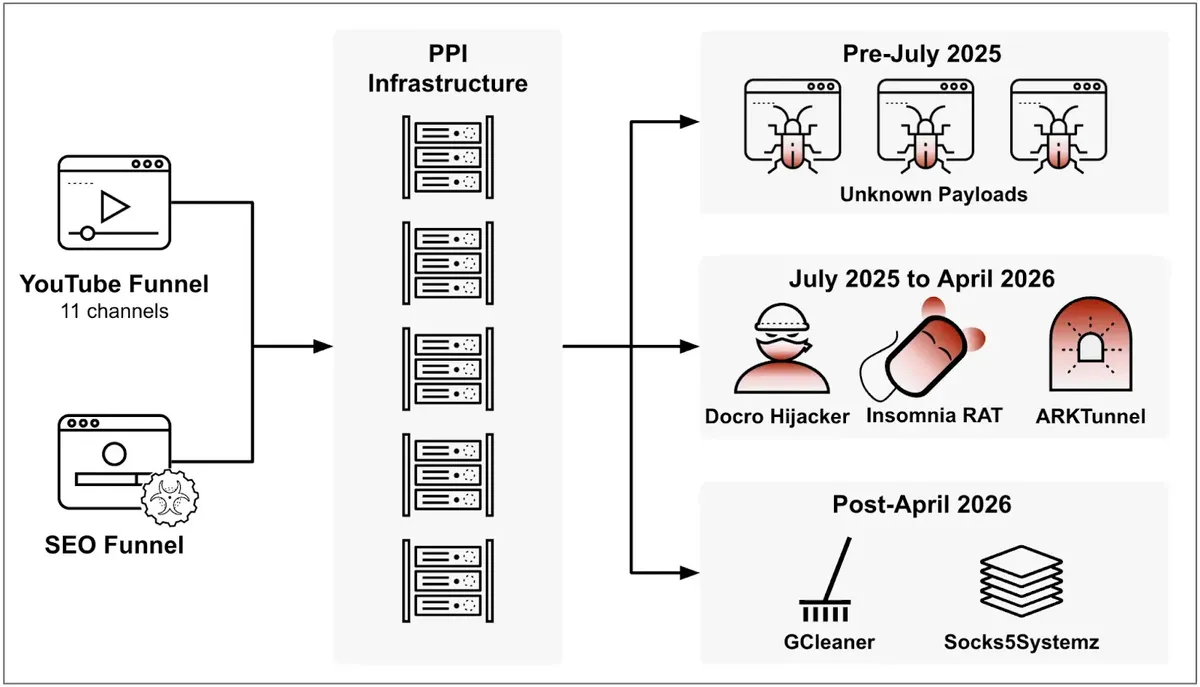
Мащабът е основно опасение. Изследователите откриха над 10 000 отделни проби от споделения компонент OfferLoader и 11 свързани YouTube канала с огромна публика, преди каналите да бъдат премахнати.
От Palo Alto Networks заявиха в доклад, споделен с Cyber Security News (CSN), че видимите инфекции са само малка част от канала за разпространение.
Киберпрестъпници злоупотребяват с YouTube канали за игри и SEO отравяне
Кампанията използва две различни примамки, които захранват една и съща инфраструктура. Гейминг канали публикуват реални съвети за подобряване на кадровата честота (frame rates), отстраняване на сривове и промяна на настройките, след което насърчават зрителите да изтеглят предполагаем инструмент или пакет за оптимизация от връзки в описанията на видеоклиповете.
Тези връзки често преминават през страници в Blogspot, които пренасочват жертвите нататък. Подходът следва познат модел, виждан в campaigns за разпространение на зловреден код в YouTube, където канали с изградена репутация придават достоверност на рискови изтегляния и прикриват истинската дестинация зад няколко стъпки.
Паралелно с това отравянето на оптимизацията за търсачки (SEO poisoning) е насочено към хора, търсещи легитимни програми. Дадена жертва може да търси Bluetooth драйвер или WinDirStat, да щракне върху резултат и да кацне на фалшива страница за хостинг на файлове, показваща анимация за сканиране за вируси, преди да предостави троянизиран архив.
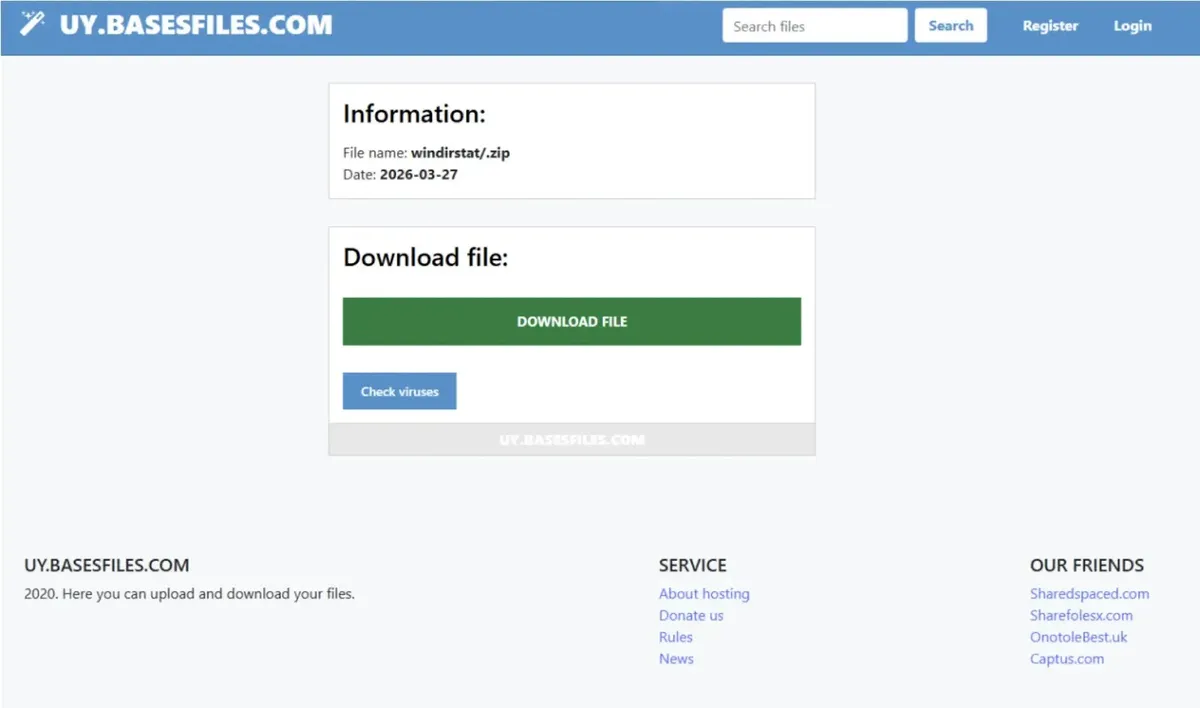
Входната точка на кампанията проверява нов идентификатор на кликването с подробности за устройството, браузъра, търсенето, референта (referrer) и IP адреса. Истинските посетители получават инсталационния файл, докато автоматизираните скенери и изследователите често виждат безобидно копие на WinRAR или счупена връзка.
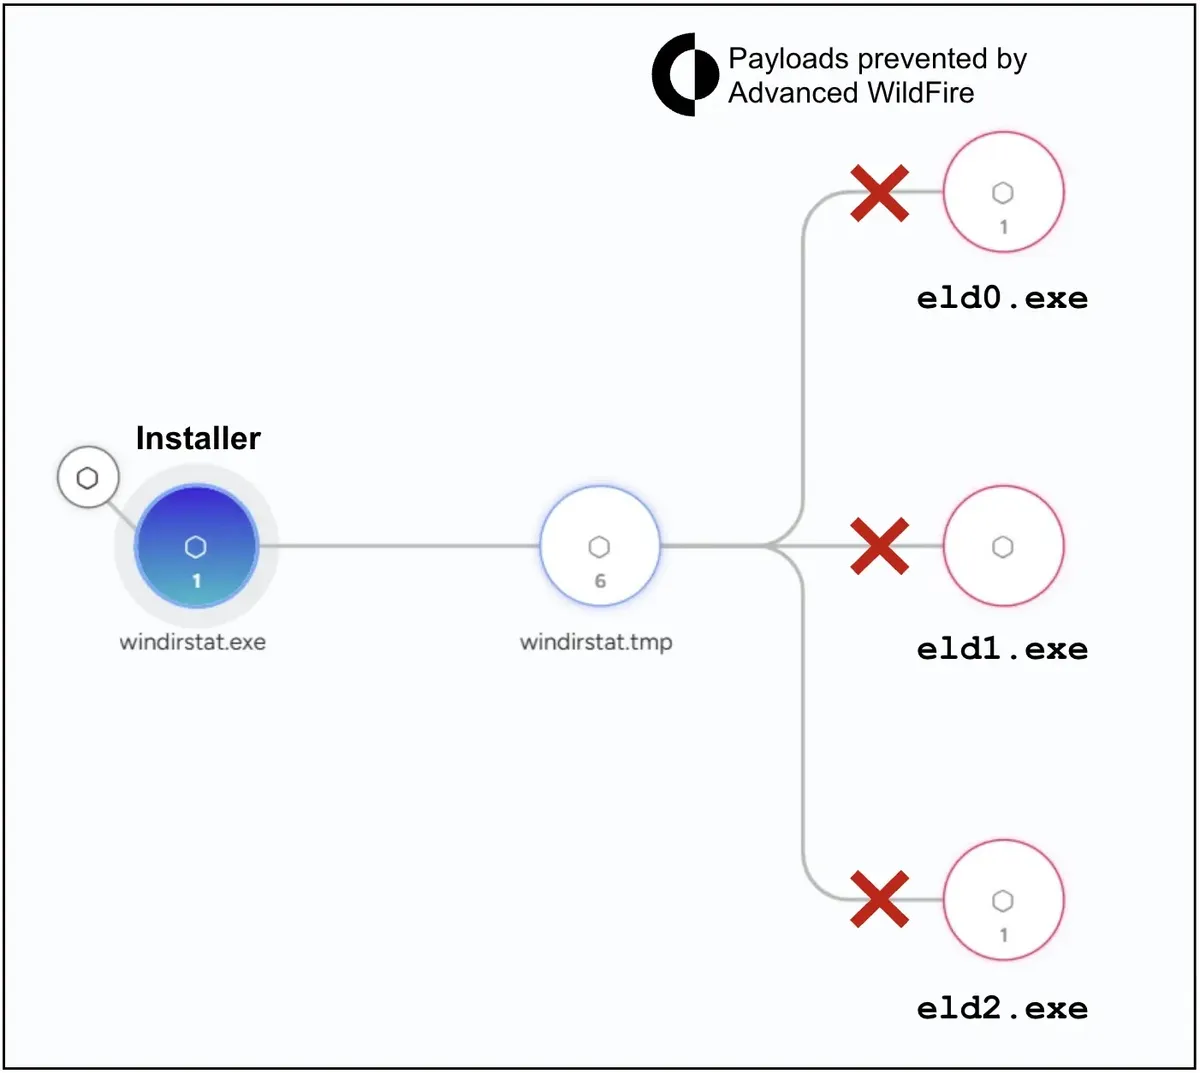
Подобни капани за изтегляне на софтуер с SEO отравяне показват защо класирането в търсачките не е доказателство, че дадено изтегляне е автентично. OfferLoader използва троянизиран инсталационен файл на Inno Setup, за да стартира следващите етапи.
След проверка за проследяване той стартира три дъщерни процеса за отделни операции със зловреден код. Това позволява на оператора да продаде една инфекция на няколко купувачи и да сменя инжектирания код (payloads), без да пренастройва примамката.
RAT и похитител на Chrome (Chrome Hijacker)
Един от клоновете внедрява Insomnia RAT – задна врата (backdoor) с двоен код на Node.js и Python за Windows и macOS. Неговият инсталационен файл деактивира защитите на Microsoft Defender, добавя целия дял C: към списъка с изключения и създава планирани задачи (scheduled tasks) за поддържане на присъствие (persistence).
Задната врата може да събира системни идентификатори, да получава команди, да изтегля файлове и да докладва резултатите на своите контролери. Втори клон инсталира ARKTunnel – недокументиран инструмент за отдалечен достъп, който крие своя зловреден код в растерно изображение (bitmap).
Той създава услуга във Windows с отложено стартиране и може да тунелира TCP или UDP трафик и да изпълнява файлове. Скриването на данни в изображение прави крайната заплаха по-малко очевидна при бързи прегледи.
Третият клон, Docro Hijacker, променя защитените предпочитания на Chrome с валидни подписи за цялост. Той променя доставчика на търсене по подразбиране и зарежда отстрани (side-loads) разширение за браузър, което може да преписва заявки, да инжектира съдържание в страниците с резултати от търсенето, да променя афилиейт връзки и да пренасочва кликвания.
Рискът наподобява злоупотребата със зловредни разширения за Chrome, където довереното сърфиране се преформатира незабележимо с цел измама или събиране на данни. Практическият извод е неочакваните инсталационни файлове да се третират като потенциален инцидент, а не като незначително неудобство.
Потребителите трябва да изтеглят приложения само от верифицирани сайтове на издатели, да избягват кракове и хакове за игри, както и да проверяват издателя и цифровия подпис на даден файл, преди да го изпълнят.
Организациите трябва да разследват съмнителни вериги от инсталационни файлове, неочаквани планирани задачи, нови услуги, промени в предпочитанията на браузъра и мрежови връзки към непознати домейни.
Екипите, реагиращи на намерено компрометиране, трябва да изолират устройството, да запазят доказателствата, да нулират изложените идентификационни данни от чиста система и да извършат пълен преглед, преди да го върнат към употреба.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA256 | 7f792c45de1e28fd42ac44c9444f157a2161742d130bac336c0e991aabbb112c | Троянизиран инсталатор на OfferLoader windirstat.exe, разпространяван чрез SEO отравяне (SEO poisoning) |
| SHA256 | fc485882626512e7ff82a1d7cd8e8fb3e9751b026d97e682d6908aefff1f2d73 | Разархивиран етап на OfferLoader windirstat.tmp |
| SHA256 | 3052bd320a34e12ee694811ed0578797477dfd480c664491e509ed15ce1a6961 | eld0.exe, първоначален зареждащ модул (loader) за Insomnia RAT |
| SHA256 | 25558ea78c4aa0fdd0f45fafcaa546d3115dc5806809d144a5801a40e48fd4c5 | eld0.tmp разархивиран етап на зареждащия модул |
| SHA256 | 9b0d9cbc0fd4a7bae8b78a15dfbe63052779414ad725845732c4a0083008da69 | a.dll, PowerShell изтеглящ модул (downloader) за етапите на Insomnia RAT |
| SHA256 | ceb30a5eb9ad9d9c6712c80726df16f96f99d9fc0753be241b00b4d636eb576e | t.ps1, PowerShell зареждащ модул за Insomnia RAT |
| SHA256 | cf184d04ca31fb2b6b7efd85399c29c1136b539153e137ceb3877b1b905791de | Python компонент от двойния зловреден код на Insomnia RAT |
| SHA256 | 62d49d0c78207ec2452cc8a30501db771c9edbae89889e41a7dd227551243e8e | aa.js, Node.js компонент от двойния зловреден код на Insomnia RAT |
| SHA256 | aaebc8c07de485be6d1bfa956668c5e18aa1ff5588dfe84672e20ae90b4560f1 | eld1.exe, стеганографски дропер на ARKTunnel |
| SHA256 | e05bc22afbc5ddd50b49c85ee169dd13318000d38286de2b8bcff98217256a8d | procorTrex.zip, архив, извлечен от растерния (bitmap) зловреден код |
| SHA256 | b367762140ae7f5098230b8a5da738c9241f286281ec9439dd6ca581fc87989c | wscl.exe, WebSocket тунелиращ RAT ARKTunnel |
| SHA256 | d8d783f8e050a6e394f3c0aa5e2bc73a38d822e55fbc39c0648cbff566de3cdf | Ресурсна икона, споделена между образци на ARKTunnel |
| SHA256 | 06e0afd01bbc6c9d5dc16c3165089b233dc071e1f251abd06235d1b9166cdac5 | Ресурсна икона, споделена между образци на ARKTunnel |
| SHA256 | 2c6e11027b011042c9a118fc20728f8f4ebb6be8795cc84cc9a45622c297d354 | eld2.exe, инсталатор на разклонението Docro Hijacker |
| SHA256 | 553ce594c9c6afdd4794fddc28c194e3bc3c1b052310e5099c58ac15bab72104 | eld2.tmp, разархивиран етап на Docro Hijacker |
| SHA256 | fdcc95b7791c0d6590dcf1a412dc9fcc92ad2095818d1b78368b31efad012007 | Adblock.dll, DLL за заобикаляне на Chrome Secure Preferences |
| File name | windirstat.exe; windirstat.tmp; eld0.exe; eld0.tmp; a.dll; t.ps1; <guid>.py; aa.js | Файлове на OfferLoader и Insomnia RAT |
| File name | eld1.exe; procorTrex.zip; wscl.exe | Файлове за доставка и зловреден код на ARKTunnel |
| File name | eld2.exe; eld2.tmp; Adblock.dll | Инсталатор на Docro Hijacker и компоненти за похищение на Chrome |
| File path | C:\Users\Public\procorTrex.zip | Местоположение за разархивиране на ZIP архива на ARKTunnel |
| File path | %TEMP%\Adblock.dll | Местоположение на DLL файла за заобикаляне на предпочитанията на Chrome |
| File path | C:\ProgramData\DocsHelper\docro\ | Инсталационен път за разширението за Chrome Docro |
| URL | hxxps[:]//stryper[.]info/t.ps1 | PowerShell инсталатор от втори етап за Insomnia RAT |
| URL | hxxps[:]//stryper[.]info/aa.js | Node.js агент от трети етап за Insomnia RAT |
| URL | hxxp[:]//aa.amazingshield[.]xyz/33244556546.py | Python агент от трети етап за Insomnia RAT |
| URL | hxxps[:]//drelto[.]info/farlix | Хост за скрипта за инжектиране в резултатите от търсенето |
| Domain | stryper[.]info; aa.amazingshield[.]xyz; crowdstri[.]com | Хостове за етапите на Insomnia RAT и тайпосквотинг на C2 за Python агента |
| Domain | reg.pcsdkflyer[.]ca | C2 сървър за WebSocket RAT ARKTunnel |
| Domain | vendralo[.]info; finersto[.]com; mqsearch[.]com; extentrack[.]com; drelto[.]info | Инфраструктура за доставка на правила, телеметрия, похищение на търсенето, обратно извикване (callback) и скриптове на Docro Hijacker |
| Domain | noiseship[.]cfd; atthelake[.]info; uy.basesfiles[.]com; basesfile[.]com; igk.filexspace[.]com; ikx.filexspace[.]com; filexstorage[.]site; filescloud[.]pro; zippyfiles[.]net; mifilesx[.]site; dw.xrsdownload[.]com; storage.ggclicker[.]com; watchadvance[.]com | Инфраструктура за първоначален достъп чрез SEO отравяне и фалшив хостинг на файлове |
| Domain | voyagemist[.]space; statementtouch[.]xyz; chawton[.]info | Предаване на зловредния код на OfferLoader и хостове от втори етап |
| Domain | animalview[.]xyz; trickflag[.]info; suitstraw[.]info; connect.fuelleg[.]info; vesselsystem[.]xyz; minewave[.]info; collartitle[.]info; boardmagic[.]info; placespoon[.]xyz; needcherries[.]online | Инфраструктура за проследяване на инсталациите на OfferLoader |
| Domain | velfps.blogspot[.]com; velvoxlab.blogspot[.]com; venrx.blogspot[.]com; venrxhub.blogspot[.]com; venrx[.]xyz; ravexoffical.blogspot[.]com; adex-blog.blogspot[.]com | Блогове за еднократна употреба и сайтове с персонализирани домейни за пренасочване на потребители от YouTube |
| YouTube channel | @VelvoxYT; @Venrx; @RAVEX-wu1pg; @adex915; @ripex; @hasnzyt; @OnTrendd; @trendrise; @Reknotic; @NowFixTutorials; @f4fix | Канали, свързани с дейността на CL-CRI-1171 и впоследствие свалени |
| Domain | achievershelf[.]space; activitymeal[.]space; additionplot[.]cfd; adviceturn[.]xyz; afternoonscrew[.]space; agreementjuice[.]space; airplaneiron[.]xyz; airtwig[.]xyz; amountfuel[.]icu; animalrecord[.]xyz; apparatustruck[.]xyz | Входна (gate) и целева (landing) инфраструктура на CL-CRI-1171 |
| Domain | apparelplate[.]space; archairport[.]xyz; authoritykittens[.]info; babyvein[.]xyz; badgewing[.]xyz; bagcare[.]space; basinpleasure[.]xyz; basketballyear[.]xyz; baskethumor[.]xyz; bedroomdesire[.]xyz; beliefpicture[.]xyz; bellplayground[.]xyz; bikesdonkey[.]info; birthdaymagic[.]xyz; boatthought[.]xyz; boundarychickens[.]xyz; boytank[.]xyz; branchmorning[.]xyz; breathdoctor[.]xyz; bubbleslip[.]xyz; cabbagemeasure[.]xyz; cablecanvas[.]xyz; cardgrape[.]xyz; cattlegold[.]xyz; celeryerror[.]xyz; centscarf[.]xyz | Входна (gate) и целева (landing) инфраструктура на CL-CRI-1171 |
| Domain | chalkprose[.]xyz; cherriestruck[.]space; chesstail[.]xyz; chickensmine[.]space; churchpail[.]xyz; clothcrib[.]xyz; clothcurrent[.]xyz; coatberry[.]xyz | Входна (gate) и целева (landing) инфраструктура на CL-CRI-1171 |
| Domain | connect.activitykitty[.]xyz; connect.apparatustaste[.]xyz; connect.armcard[.]xyz; connect.badgeterritory[.]xyz; connect.baitmetal[.]xyz; connect.beefteeth[.]xyz; connect.believesisters[.]xyz; connect.boundaryfly[.]xyz; connect.bubbleappliance[.]xyz; connect.cableland[.]xyz; connect.chinexpert[.]xyz; connect.conditiongrade[.]xyz; connect.coppersummer[.]xyz; connect.creatorcreator[.]xyz; connect.dresstent[.]xyz; connect.dropjeans[.]xyz; connect.edgeplayground[.]xyz; connect.exchangeclub[.]xyz | Инфраструктура за проследяване на инсталациите на CL-CRI-1171 |
| Domain | connect.existencediscussion[.]info; connect.expansionsalt[.]info; connect.fangstitch[.]xyz; connect.fogparcel[.]info; connect.foodhook[.]info; connect.forkcountry[.]xyz; connect.geesepurpose[.]xyz; connect.giantsdogs[.]info; connect.giraffetoothpaste[.]xyz; connect.guitarrobin[.]xyz; connect.halllunch[.]info; connect.harborclam[.]xyz; connect.holecompany[.]info; connect.knifesea[.]icu; connect.monthsmoke[.]info; connect.nosegovernor[.]xyz; connect.pagesubstance[.]xyz; connect.poisonblade[.]xyz; connect.prosesalt[.]xyz; connect.purposethings[.]info; connect.quiltgirls[.]xyz; connect.reactionbit[.]info; connect.rewardrun[.]xyz; connect.riceapparel[.]xyz; connect.seashoreletters[.]info; connect.selectiondogs[.]xyz | Инфраструктура за проследяване на инсталациите на CL-CRI-1171 |
Забележка: IP адресите и домейните са умишлено обезопасени (напр. [.]), за да се предотврати случайно разрешаване на имена или генериране на хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.
Поддържайте вашия SOC център информиран за актуалния зловреден код и фишинг в рамките на 24 часа от тяхната поява. Изпробвайте ANYRUN, за да предотвратите инциденти с ранно откриване.