Cyclops Blink се завърна във форма, която дава на атакуващите по-дълбок поглед в корпоративните мрежи. Зловредният код беше открит на компрометирани устройства Cisco Firewall Management Center, където може да поддържа отдалечен достъп, да инспектира трафика и да картографира системи зад периметъра на мрежата.
Активността е обезпокоителна, тъй като устройствата за управление заемат доверени позиции. Скорошни доклади за атакуващи, получаващи root достъп, показват как пробив на това ниво може да разкрие конфигурации, идентификационни данни и пътища до системи, които иначе са трудни за достигане.
Анализатори от Sophos идентифицираха новия имплант през август, докато изследваха злонамерен 64-битов Linux изпълним файл на няколко компрометирани устройства.
Техният анализ го свързва с Cyclops Blink, модулно семейство зловреден код, свързано преди това с активността на свързваната с Русия група Sandworm, макар че атрибуцията за внедряванията през 2026 г. се разглежда с необходимата предпазливост.
От Sophos заявиха в доклад, споделен с Cyber Security News (CSN), че не са установили първоначалния вектор за достъп при анализираните инциденти.
Въпреки това, засегнатата среда е била изложена на сериозни рискове при уеб управлението, включително експлоатация на вградени идентификационни данни, която е позволила достъп без автентификация и е могла да бъде комбинирана с други слабости за увеличаване на контроля.
Cyclops Blink се развива в x86-64 Linux имплант
Най-новият образец е 64-битов x86-64 Linux изпълним файл, което е значителна промяна спрямо по-старата PowerPC версия, документирана при устройствата WatchGuard.
Вместо да променя оригиналния софтуер (firmware) на производителя, той разчита на стандартни SysV стартиращи услуги, което прави подхода му за осигуряване на персистентност по-преносим между съвместими Linux устройства.
С достатъчно привилегии имплантът се премества в системна директория и регистрира скрипт за стартиране, така че да се задейства след рестартиране.
Той също така кара своя управляващ модул да прилича на обикновен Linux работен процес (worker process), в опит да се слее с рутинните списъци с процеси и да намали шанса за случайно разкриване.
Зловредният код разделя работата си между пет модула с подпроцеси. Тази структура позволява разузнаването, преместването на файлове, сканирането, събирането на пакети и персистентността да функционират отделно, докато родителският контролер управлява командите и защитената комуникация.
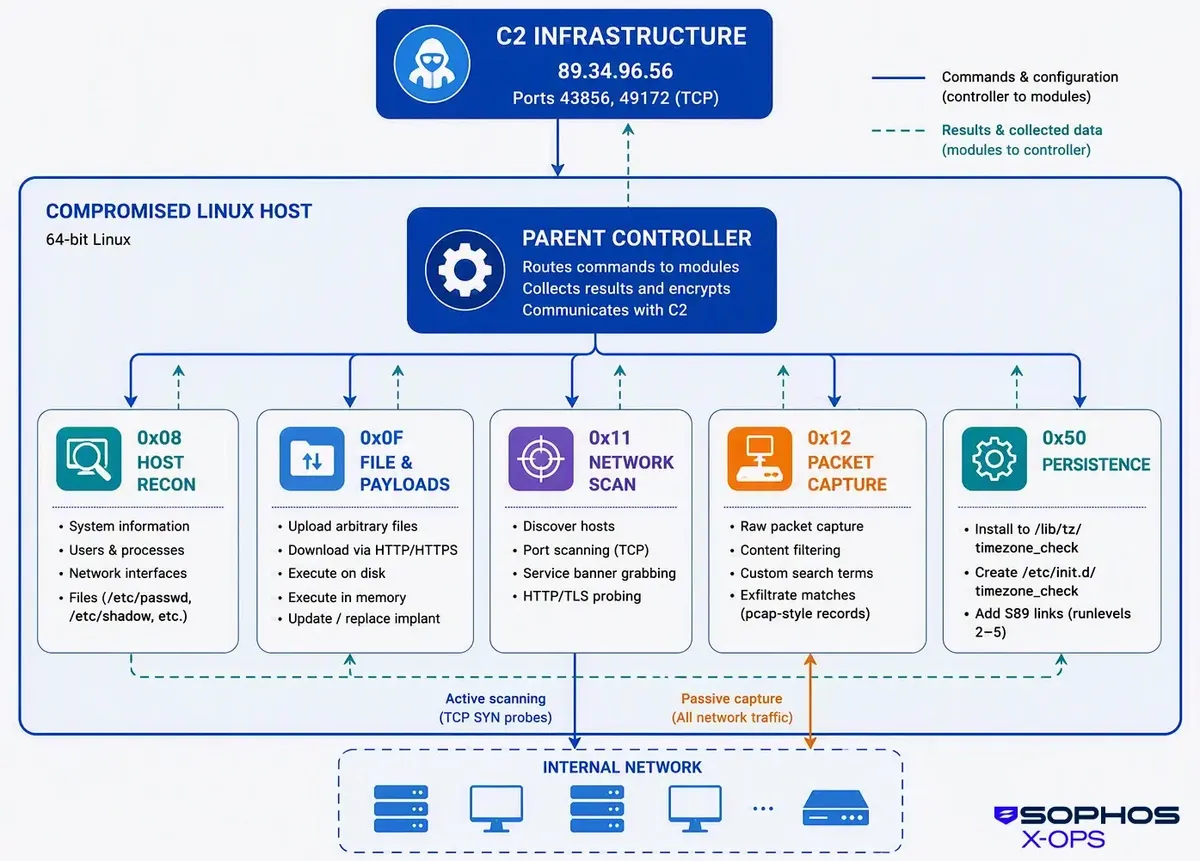
Имплантът профилира хоста и близката му мрежа, като събира подробности за операционната система, акаунтите, процесите, съхранението на данни, интерфейсите и DNS настройките.
Където разрешенията позволяват, той може да извлече паролни хешове. Неговият компонент за трансфер може да извлича достъпни файлове, да изтегля допълнителни инструменти през HTTP или HTTPS, да ги изпълнява или да зарежда Linux код директно в паметта.
Тази гъвкавост е от голямо значение за платформа за управление на мрежи. Атакуващ би могъл да използва едно компрометирано устройство като точка за разузнаване, междинна зона за последващ зловреден код и стабилна позиция с видимост към привилегировани мрежи за управление и множество вътрешни IP диапазони.
Неговият команден канал (C2) използва изходящи TLS връзки и персонализиран протокол вместо обикновен уеб трафик. Образците са изпращали сигнали (beacons) на всеки час при наблюдаваните инциденти, но операторите могат да променят списъка със сървъри и времето за връзка, докато имплантът работи.
Това поведение може да затрудни блокирането на ниво мрежа и корелацията при реагиране на инциденти. Защитниците трябва внимателно да записват промените във времето и дестинациите.
Сканирането превръща устройствата в сензори
Вътрешният скенер идентифицира локално свързани IPv4 мрежи и тества избрани от оператора портове или вграден списък, свързан с администрация, споделяне на файлове, съобщения, директорийни услуги, уеб приложения, мрежов мониторинг, VPN и виртуализация.
Той може да събира основни отговори от услуги и да извършва уеб или TLS сондиране. Тази възможност превръща инфектираното устройство за управление в нещо повече от опорна точка.
Тя може да разкрие вътрешни системи, които не са изложени към интернет, и да помогне на киберпрестъпниците да изберат цели за последващо придвижване — риск, илюстриран от съобщенията за изпълнение на код на root ниво във FMC, което може да даде на атакуващите широк контрол.
Отделен модул за прихващане слуша за суров Ethernet трафик, видим за хоста, и запазва пакети, съответстващи на дефинирани от атакуващия термини.
Филтрите с възможност за конфигуриране по време, адрес, порт и съдържание позволяват на операторите да се фокусират върху идентификационни данни, бисквитки, токени за автентификация, административни команди или чувствителни заявки към приложения, вместо да събират всичко.
Организациите трябва да разширят търсенето извън вече идентифицираните устройства и да изследват съвместими Linux мрежови устройства за документираните признаци във файловата система, процесите, мрежата и криптографията.
Те трябва незабавно да инсталират наличните корекции за сигурност, строго да ограничат достъпа за управление, да прегледат изходящите криптирани връзки и да разследват необичайни услуги след активната експлоатация на защитни стени Cisco в съобщените атаки.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| C2 IP адрес | 89.34.96.56 | Твърдо кодиран команден сървър на Cyclops Blink |
| C2 TCP портове | 43856, 49172 | Изходящи портове, използвани за комуникация с командния сървър на Cyclops Blink |
| Път до файл | /lib/tz/timezonecheck | Персистентно местоположение за инсталация, използвано от анализираните образци от 2026 г. |
| Име на файл | timezonecheck | Име, използвано от зловредния Linux изпълним файл и компонента за персистентност |
| Init услуга | /etc/init.d/timezonecheck | SysV init скрипт, създаден за стартиране на импланта |
| Стартиращи връзки | /etc/rc2.d/S89timezonecheck, /etc/rc3.d/S89timezonecheck, /etc/rc4.d/S89timezonecheck, /etc/rc5.d/S89timezonecheck | SysV runlevel стартиращи връзки, използвани за персистентност |
| Име на процес | kworker01 | Име на управляващия процес, предназначено да прилича на нормален Linux работен процес |
| User-Agent | Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:129.0) Gecko/20100101 Chrome/129.0.0 | Отличителен HTTP и DNS-over-HTTPS хедър на заявките, използван от зловредния код |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за киберразузнаване като MISP, VirusTotal или вашия SIEM.
Поддържайте вашия SOC център информиран за активен зловреден софтуер и фишинг в рамките на 24 часа от появата им. Изпробвайте ANYRUN, за да предотвратите инциденти с ранно откриване.