Само едно щракване върху зловредна връзка е било достатъчно да предостави на атакуващите директен достъп до Windows системи, използващи софтуера Sogou Input Method.
Недостатъкът превръща широко използвания инструмент за въвеждане на китайски текст в входна точка за задната врата GRAYRABBIT, излагайки потребителите на риск от шпионаж, кражба на данни и отдалечен контрол върху техните компютри.
Атаката не се е базирала на фалшив инсталационен файл или дълга верига от действия. Било е необходимо жертвата единствено да отвори специално подготвена връзка, доставена чрез фишинг имейл, съобщение или уебсайт.
След това Windows е предавал заявката към Sogou Input Method, където небезопасната обработка на връзката е отваряла страница, контролирана от атакуващия.
Изследователи от Gen Digital са идентифицирали кампанията при разследване на активна интрузия, свързана с киберпрестъпната група UNC3569.
Те откриват, че три отделни слабости могат да бъдат обединени в атака за отдалечено изпълнение на код (RCE) с едно щракване, позволявайки на зловредния код да се изпълни с правата на влезлия в системата Windows потребител.
От Gen Digital заявяват в доклад, споделен с Cyber Security News (CSN), че мащабът е от съществено значение, тъй като Sogou се използва от стотици милиони хора, включително домашни потребители, студенти и бизнеса в Китай.
Проблемът, проследяван като CVE-2026-51990, е докладван на разработчика на Sogou – Tencent, и е отстранен във версия 16.3.0.3498, разпространена чрез автоматични актуализации.
Инцидентът показва защо потребителите трябва внимателно да се отнасят към неочаквани връзки, дори когато те изглежда отварят познато настолно приложение, както илюстрираха и скорошни публикации за критични уязвимости за изпълнение на код в Chrome.
Едно щракване върху зловредна връзка
Sogou Input Method използва персонализиран тип връзка във Windows, наречен sgbiz, за да позволява комуникация между компонентите си. Когато потребителят отвори една от тези връзки, програма на име bizhelper.exe прочита нейните настройки и стартира поискания компонент на Sogou.
Тя правилно е проверявала името на програмата за стартиране, но не е успявала да провери допълнителните инструкции от командния ред, предоставени с нея.
Атакуващите са злоупотребили с този пропуск, за да стартират приложението за конфигурация на Sogou и да му укажат да отвори страницата на магазина за теми (skins). Тази страница съдържа вграден браузър, базиран на Chromium.
Вместо да ограничи навигацията само до доверени сайтове на Sogou, приложението е приемало външен адрес, избран от атакуващия, превръщайки доверената програма в средство за зареждане на враждебна уеб страница.
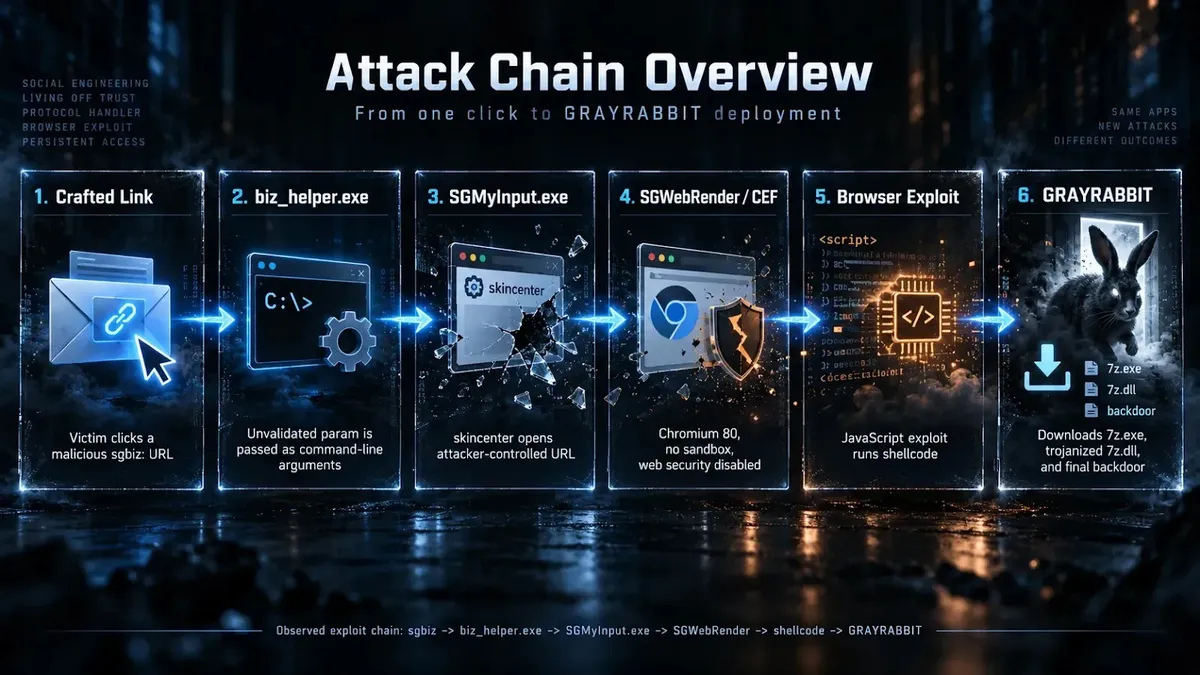
Вграденият браузър прави веригата особено опасна. Той разчита на Chromium 80 – версия на браузъра от 2020 г., като изследователите са установили, че неговата изолирана среда (sandbox) е изключена заедно с важни защити за уеб сигурност.
Това означава, че експлойт на JavaScript е могъл да излезе извън нормалните граници на браузъра и да изпълни код на хоста – риск, с който читателите са се запознали от скорошните доклади за сигурността на V8 енджина.
В наблюдаваната операция UNC3569 използва позната уязвимост във V8, CVE-2021-38003, за да поеме контрол над остарелия браузърен компонент. След това зловредният код извлича файлове и използва зареждане на странични DLL файлове (DLL sideloading) – техника, при която легитимна програма зарежда компрометиран файл придружител.
Тази техника остава ефективна, тъй като може да направи вредната дейност да изглежда като нормално поведение на Windows софтуер, както се вижда в този анализ на кампания за DLL sideloading на AsyncRAT.
Корекции за сигурност, откриване и намаляване на риска
Пътят за експлоатация е използван активно за внедряване на GRAYRABBIT. Задната врата може да се свързва със своите оператори, да събира системни данни, да изпълнява команди, да отваря интерактивна командна обвивка, да мести файлове и да зарежда допълнителни модули, давайки на атакуващите гъвкава позиция след първоначалното щракване.
Tencent завършва и внедрява своята корекция за сигурност 12 дни след получаване на сигнала, според изследователите. Корекцията блокира небезопасните опции, съдържащи URL адреси, на ниво протоколен манипулатор, позволявайки HTTPS адреси само когато техните имена на хостове съвпадат с одобрен списък.
Въпреки това изследователите отбелязват, че вграденият браузър е останал остарял, без изолирана среда и с деактивирани ограничения за уеб сигурност.
Потребителите трябва да потвърдят, че Sogou Input Method се е актуализирал до версия 16.3.0.3498 или по-нова и да инсталират бъдещите актуализации своевременно.
Организациите със засегнати Windows крайни точки трябва да прегледат телеметрията за съмнителни стартирания на компоненти на Sogou, неочаквани дъщерни процеси и необичайни изходящи връзки. Екипите за защита трябва също да укрепят практиките за филтриране на връзки и докладване от страна на потребителите, особено след атаки с социално инженерство срещу Windows потребители.
Екипите по сигурност могат да използват индикаторите по-долу, за да търсят в хронологичните дневници, записите на крайните точки, DNS активността и прокси данните. Блокирането на потвърдена враждебна инфраструктура, изолирането на заподозрени устройства и разследването на свързаната процесна активност могат да помогнат за ограничаване на интрузията, преди задната врата да получи последващи команди.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL | sgbizsgprocess?modulesgmyinput.exeparam-page3Dskincenter20-url3Dhttps253A252F252Fnoht1ng.top252Ffuckujjbangx.html | Зловредна протоколна връзка на Sogou Input Method, използвана за задействане на веригата от експлойти |
| Domain | noht1ng.top | Домейн, хостващ страницата с експлойта |
| IP address | 8.218.50.207 | Сървър за междинно съхранение (staging), хостван в Alibaba Cloud в Хонконг |
| Domain | mail.uaiubifas.top | Домейн за управление и контрол (C2) на GRAYRABBIT, използващ порт 443 |
| SHA-256 | 29c7ee41d0cc9e07d981e451df56d0c3d37c41ac4ec10c7b516cc033ee397a63 | Модифициран с троянски код DLL товарач, първоначално идентифициран като 7zp.dll с вътрешно име boy.dll |
| SHA-256 | 749160a2f20f82744026719cf72e483595c6aad718efa74d675a98662e02422e | Криптиран фрагмент със зловреден код, идентифициран като p |
| SHA-256 | D7a3c7eb94edc0e020f74c678743d71d61e944634aade4a67a96c3589e828b3a | Задна врата GRAYRABBIT с вътрешно име core.dll |
| File name | 7z.exe | Легитимен изпълним файл на 7-Zip, използван като хост за зареждане на странични DLL файлове |
| File name | 7zp.dll | Изтеглен модифициран с троянски код DLL товарач файл |
| File name | 7z.dll | Име, използвано за модифицирания DLL файл на диска, за да се даде възможност за странично зареждане |
| File name | p | Криптиран фрагмент със зловреден код, съдържащ RAT от последния етап |
| File name | core.dll | Вътрешно име на модул на задната врата GRAYRABBIT |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете ги единствено в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.