Автор: Gene Moody, Field CTO в Action1
Управлението на корекциите за сигурност има проблем с превишената скорост.
Темпото, с което софтуерът се променя, нараства, докато времето, с което ИТ екипите разполагат за оценка на тези промени, остава същото.
Броят и честотата на обновленията се увеличават, без изгледи това да се забави скоро. Всеки ден се разкриват нови уязвимости. Доставчиците издават корекции според собствените си графици. Браузери, операционни системи, приложения и инфраструктура – всички те генерират обновления, които изискват внимание.
Междувременно екипите, отговорни за техния анализ и внедряване, често се справят с ограничен персонал, конкуриращи се приоритети, все по-сложни среди и политики от по-прости времена.
Резултатът е предсказуем: натрупването на изостанали задачи нараства. Когато това се случи, организациите започват да правят компромиси по необходимост. Времето за тестване се съкращава. Прегледът се прави повърхностно или се пропуска. Обновления, които идеално биха прекарали време в контролирана тестова среда, преминават директно в реална работна среда (production), защото чакането на още една седмица може да остави известна уязвимост открита за още една седмица, а рискът е твърде голям.
Понякога зад това решение има основателни аргументи. Срив, който контролирате, като цяло е за предпочитане пред срив, предизвикан от атакуващ. Това обаче не означава, че решението е да се работи безразсъдно при внедряването. Спешните ситуации понякога налагат прибързани решения.
Това, което можете да контролирате обаче, е как този натиск засяга онези части от процеса, които остават под вашия контрол.
И така, как да постигнете това? Направете процеса по-интелигентен.
Автоматизацията не е същото като ускорението
Автоматизацията може да доведе до срив също толкова бързо, колкото и до успех.
Традиционното разбиране за автоматизация на корекциите за сигурност е просто: намерете обновлението, одобрете го, внедрете го и го направете по-бързо. Макар това да решава една част от проблема, то въвежда друг, по-сложен проблем в процеса. Ако автоматизацията позволява на едно обновление да достигне до 10 000 крайни устройства по-бързо, тя също така позволява на проблемно обновление да достигне до 10 000 крайни устройства също толкова бързо.
Следователно проблемът не е в автоматизацията. Проблемите започват, когато започнете да разглеждате скоростта като основна мярка за автоматизация. Добрата автоматизация на корекциите за сигурност се нуждае от ускорител, но се нуждае и от спирачки.
Тези спирачки определят къде отива дадено обновление, кога стига дотам, какво се случва, преди да продължи по-нататък, и кога внедряването трябва да спре. Автоматизацията е полезна само доколкото остава ефективна. Щом ефективността отпадне, тя отнема ефикасността, вместо да я създава.
Започнете с малко, след това спечелете правото да разширите обхвата
Традиционният отговор за тестване на корекции за сигурност обикновено е тестовата лаборатория. Това все още е полезно, но нито една лаборатория не може да възпроизведе всяка комбинация от хардуер, софтуер, конфигурация и потребителско поведение, налична в реална работна среда. И въпреки че всеки има тестова среда, не всеки има късмета тя да е напълно независима от производствените системи.
Тъй като всички се сблъскваме с това в известна степен, по-добър подход е контролираното внедряване в реална среда да се превърне в част от процеса на валидация. Тук бизнес контекстът и детайлното познаване на инфраструктурата са от решаващо значение.
Помислете за процеса, който автоматизирате. Има много повече от това просто да изпратите файл и да го изпълните. От началото до края процесът включва редица решения, както и знания и опит, специфични за вашата среда. Това също трябва да бъде автоматизирано, иначе просто ускорявате изпълнението, а не самите процеси.
Започнете с малко. Например с ИТ персонала, представителна извадка от крайни устройства или системи, които отразяват някои от по-сложните конфигурации в средата.
Успехът започва с планирането и завършва с желания резултат, така че предварително определете как изглежда успехът. Какво прави автоматизацията, върху какво и кога? Какъв еженият резултат? И къде са спирачките, ако тя се отклони от пътя към успеха?
Приложено ли е успешно обновлението? Останаха ли крайните устройства в изправност? Продължиха ли приложенията да функционират? Остана ли процентът на грешки в допустимите граници? Едва след като тези условия са изпълнени, обновлението трябва да премине към по-голяма група.
Това е основната идея зад поетапното внедряване (staged deployment) или пръстените за обновление (update rings). Вместо да се взема едно бинарно решение – внедряване навсякъде или изобщо без внедряване – организацията създава градация от все по-големи групи.
Важната част е, че тази градация не трябва да зависи от нечия субективна оценка всеки път. Тя може да се управлява от предварително дефинирани критерии за това кога да се продължи и кога да се спре, ако условията вече не отговарят на очакваното базово състояние.
Именно тук автоматизацията става значително по-полезна. Автоматизирайте всяко решение, което можете да дефинирате. Ако се изисква човешка преценка, запазете я. Но всичко, което правите по един и същи начин повече от два пъти, е просто губене на време.
Целта не е пълно изключване на човешкото участие
Съществува изкушение пълната автономност при инсталирането на корекции за сигурност да се определи като крайното решение. Лично аз не мисля, че е така.
Има моменти, в които автоматизацията има пълен смисъл. Има и системи, при които човекът трябва да остане част от процеса. Автоматизацията е част от решението – значителна част – но редко е цялото решение.
Домейнов контролер, производствена база данни, ERP система или друга критично важна за бизнеса система може да изискват различно отношение спрямо стандартна работна станция на служител.
За щастие, по-големите среди имат тенденция да стават по-концентрирани, така че с разширяването обикновено получавате повече свобода да определите някои системи като по-малко критични. Подобно на канарчета в каменовъглена мина.
Целта не е толкова да се премахне човешката преценка, колкото тя да се използва там, където има значение. Това означава да не се хаби човешки ресурс за решения, които могат безопасно да бъдат автоматизирани, а той да се запази за решения, при които последиците оправдават допълнителното внимание.
Ако системата може да оценява резултатите от внедряването, да спира обновление, което дава грешки, и автоматично да продължава с доказано обновление, администраторът управлява политиката и процеса, вместо ръчно да ръководи всяко внедряване.
Прекарвайте по-малко време в ръчно управление на корекциите за сигурност
Action1 помага на ИТ екипите да автоматизират рутинното управление на корекции за сигурност, така че ИТ администраторите да прекарват по-малко време в ръчна обработка на всяко обновление.
Започнете с Action1 безплатно завинаги за до 200 крайни устройства.
Дивидентът от ефикасността
Най-голямата единична полза от този подход е времето. Вместо ръчно да повтарят едни и същи стъпки, администраторите могат да дефинират групи и критерии за успех еднократно, след което да оставят процеса по внедряване да се грижи за рутинното прогресиране.
Целта не е да се премахне контролът, а да се намали ненужната намеса. И това променя значението на автоматизацията.
Съвременните платформи за управление на корекции за сигурност могат да поддържат този модел, като комбинират поетапно внедряване с ясни контроли за това кога обновленията продължават и кога спират.
Action1 например предоставя Update Rings за последователно внедряване на крайни устройства с критерии, които определят дали дадено обновление да продължи напред, или да спре.
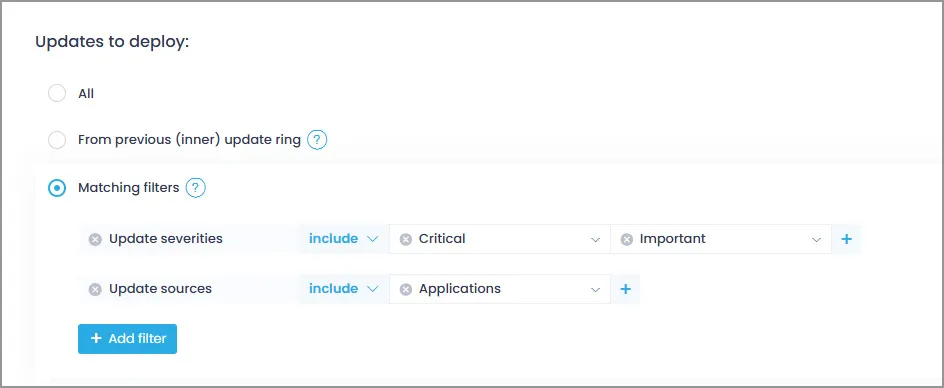
Тя поддържа също така процеси за ръчно одобрение и групи от крайни устройства, които могат да бъдат организирани според различни характеристики и изисквания за внедряване.
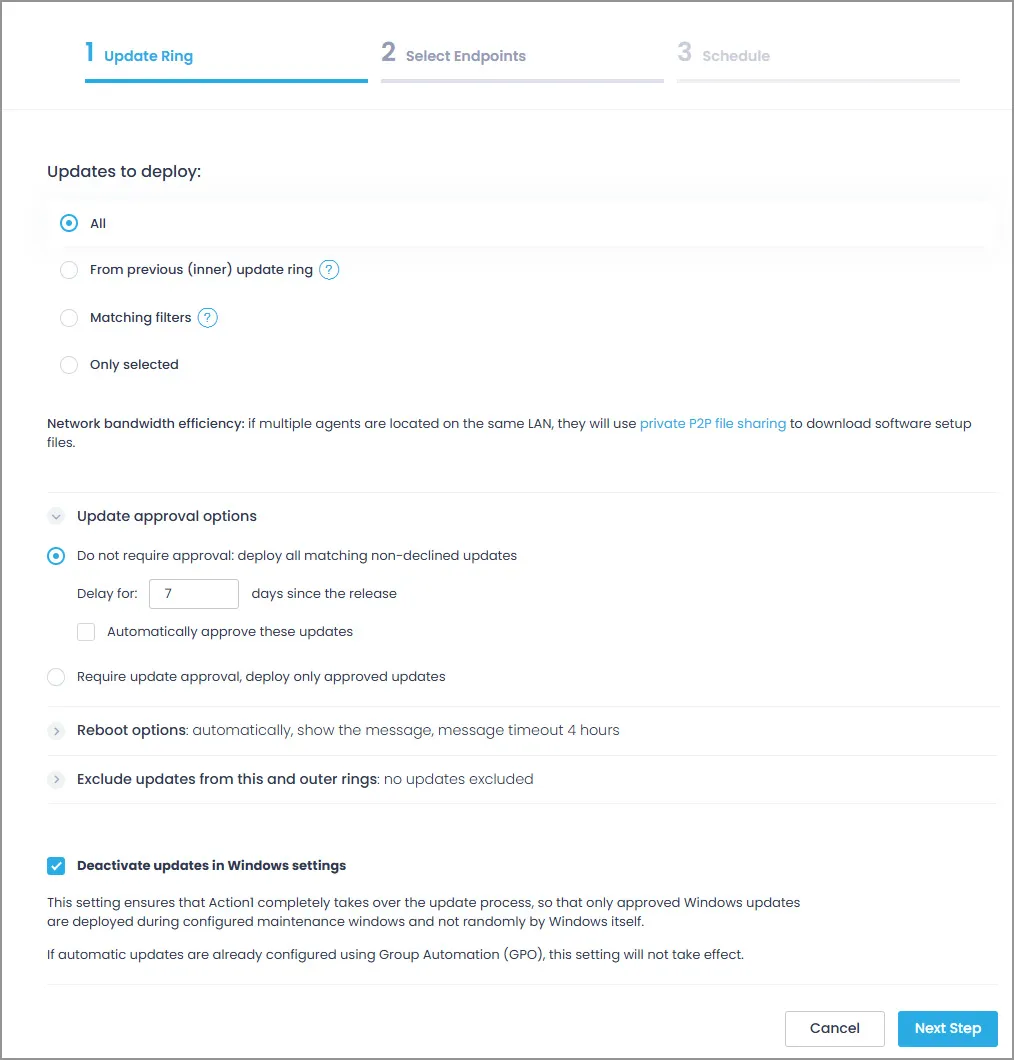
Стойността на тези възможности не е просто в това, че правят инсталирането на корекции по-бързо. Те правят по-бързото обновяване по-безопасно.
Целта не трябва да бъде идеално тестване на всичко, преди каквото и да е внедряване – повечето организации не могат да поддържат такъв модел. Нито пък трябва да бъде моментално внедряване на всичко с надеждата нищо да не се счупи. Практичният отговор е контролираната автоматизация: направете така, че да работи стабилно, след което работете за нейното ускоряване.
Тествайте там, където тестването носи стойност. Започнете с малко. Определете какво е успех. Позволете на доказаните обновления да продължат и спирайте проблематичните. Третирайте критичните за бизнеса системи различно, когато е необходимо, и запазете човешкото участие там, където последиците го оправдават. След това автоматизирайте всичко останало.
Направете автоматизацията на корекции за сигурност по-безопасна с Action1 чрез комбиниране на Update Rings, предварително дефинирани критерии за внедряване и ръчни одобрения, където е необходимо.
Започнете с 200 крайни устройства безплатно завинаги и се разширете, когато сте готови.
Резултатът е процес по инсталиране на корекции за сигурност, който може да поддържа темпото на средата, без да се налага ИТ екипът да работи все по-бързо всеки месец.
Спонсорирано и написано от Action1.