Изследователи разкриха нова хардуерна атака, наречена DDRop, която преодолява защитата на паметта при поверителните изчисления (confidential computing) на Intel и AMD чрез незабележимо отхвърляне на записи в паметта на сървъра, така че процесорът продължава да чете стари криптирани данни, сякаш са актуални.
Атаката изисква атакуващ, който вече контролира софтуера на сървъра и може за кратко да получи физически достъп до машината, за да постави малка печатна платка, наречена интерпозер (interposer), между процесора и модула памет.
Изграждането на интерпозера струва под $200. DDRop работи срещу Intel TDX, Intel Scalable SGX и AMD SEV-SNP — хардуерът, който облачните услуги използват, за да запазят данните на клиентите поверителни по време на обработка, включително и от самия облачен доставчик.
Поверителните изчисления поддържат паметта на сървъра криптирана, така че дори някой с физически достъп до машината вижда само кодирани данни. За да покрият големия обем памет, използван от облачния сървър обаче, тези архитектури пропускат гаранция, наречена актуалност (freshness). Процесорът може да потвърди, че паметта е криптирана, но не и че съдържа последно записаната стойност и че тези стари криптирани данни все още се декриптират правилно.
DDRop превръща тази пролука в атака. Когато интерпозерът отхвърли запис, предишната стойност остава в паметта и процесорът я прочита обратно така, сякаш обновяването се е случило. Модулът за криптиране не засича нищо нередно.
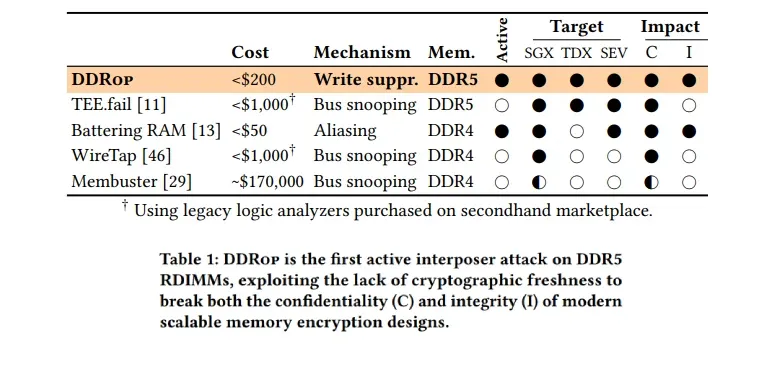
DDRop е първата активна интерпозерна атака, която работи върху DDR5 памет в днешните облачни сървъри, твърдят изследователите, и първата, която нарушава целостта на напълно актуализирана система Intel TDX, вместо само да чете данни от нея.
Предишни атаки с интерпозер върху DDR5, като TEE.fail, бяха пасивни. Те прихващаха данните от шината на паметта и трябваше да я забавят, за да работят с лабораторно оборудване втора употреба. Активните атаки, които променяха това, което паметта вижда, като Battering RAM, работеха само на по-стара DDR4 памет, а реорганизираният команден формат на DDR5 блокира трика с размяна на адреси, който те използваха. DDRop заобикаля това, като вместо това отхвърля записите.
Интерпозерът представлява малка платка от превключватели, която се поставя върху шината на паметта и работи с пълна скорост на DDR5. За да отхвърли запис, тя предизвиква грешка в командната шина и след това прекъсва проводника, който модулът памет използва, за да съобщи за тази грешка, така че модулът незабележимо отхвърля командата и процесорът никога не бива уведомен.
DDRop е дело на изследователи от KU Leuven, ETH Zurich, Durham University и Google и предстои да бъде представена на конференцията ACM CCS 2026 през ноември. Екипът заявява, че публикува дизайна на платката на интерпозера, фърмуера на контролера и кода за атака в GitHub заедно със своя научен доклад.
Пробиване на Intel TDX
При Intel TDX изследователите са превърнали отхвърлянето на записи в пълен контрол над защитена виртуална машина. TDX поддържа таблиците със страници (page tables) на всяка виртуална машина криптирани и под контрола на доверен фърмуер.
Когато този фърмуер записва празни записи, за да настрои нова таблица със страници, DDRop отхвърля тези записи, така че таблицата вместо това запазва избрани от атакуващия данни, оставени предварително в тази памет. Това позволява на виртуалната машина на киберпрестъпника да съпостави своята памет към всеки физически адрес и да чете или променя защитена памет.
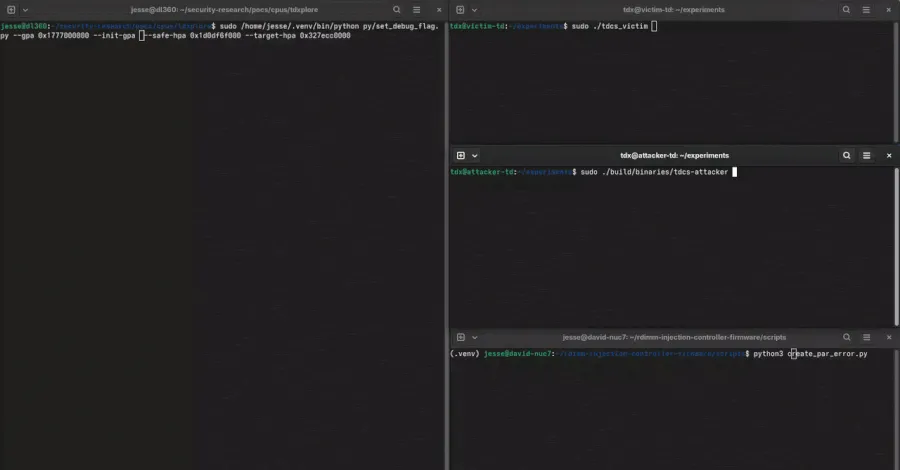
С този достъп изследователите са прочели личната памет на виртуалната машина на жертвата и са превключили машината на жертвата в режим за отлаждане (debug mode), което им е позволило да копират нейната памет в открит текст и след това да възстановят оригиналните данни, така че жертвата да не покаже никакви признаци на манипулация.
Те също така са презаписали първоначалната измервателна стойност (launch measurement), която виртуалната машина използва, за да докаже на отдалечен клиент, че е стартирана в известно, доверено състояние. С промяната ѝ виртуална машина, контролирана от атакуващия, може да премине тази проверка, сякаш е доверена.
Два от тези резултата — четенето на паметта на жертвата и превключването на режима за отлаждане — са показани само в режима по подразбиране на TDX, наречен логическа цялост (logical integrity). Незадължителният, по-силен режим на TDX, наречен криптографска цялост (cryptographic integrity), би ги блокирал, казват изследователите, тъй като и двата включват промяна на данни, принадлежащи на друга виртуална машина.
Фалшифицирането на собствената аттестация (attestation) на машината според тях все още би работило и в по-силния режим, защото този запис се случва във виртуалната машина на самия атакуващ и под неговия собствен ключ, така че хардуерът все още маркира данните като валидни. Криптографската цялост също не добавя проверка за актуалност, така че не може да установи, че са използвани повторно стари съдържания. Тяхната тестова система не е поддържала този режим, така че не са успели да потвърдят това.
При AMD SEV-SNP резултатът е по-ограничен. Отхвърлянето на записи по време на функцията за преместване на страници на AMD е позволило на изследователите да копират съдържанието на една страница на жертвата в друга, но атаките с режим за отлаждане и фалшифициране на аттестация са специфични за Intel TDX.
И трите технологии криптират паметта без проверката за актуалност, която DDRop експлоатира, така че и трите са засегнати. По-старата технология Client SGX на Intel, използвана в някои чипове за настолни и преносими компютри, не е засегната, тъй като използва хардуерно дърво за цялост (integrity tree), което прихваща остарели данни, макар че Intel междувременно спря поддръжката ѝ.
Графичните процесори за поверителни изчисления на NVIDIA са извън обсега, тъй като тяхната памет се намира в самия корпус на чипа, където не може да бъде поставен интерпозер. Изследователите не са тествали CCA на Arm и заявяват, че тя също може да бъде засегната.
Атаката е насочена към облачни сървъри, а не към домашни компютри или телефони. Intel TDX, Scalable SGX и AMD SEV-SNP се предлагат от основните облачни платформи, включително AWS, Microsoft Azure и Google Cloud, за защита на клиентски работни товари. DDRop не показва, че в някоя от тези услуги е било извършено пробиване.
Тя показва, че атакуващ с подходящ достъп и евтин хардуерен компонент би могъл да компрометира защитата, на която разчитат тези услуги.
Изследователите заявиха пред The Hacker News, че нямат доказателства DDRop или сравним активен интерпозер да са били използвани извън лабораторна среда.
Няма лесна корекция за сигурност
Липсва лесна корекция за сигурност. Слабостта е в дизайна на хардуера, казват изследователите. Днешното скалируемо криптиране на паметта се отказва от проверката за актуалност в замяна на защитата на големи обеми памет, а окончателното отстраняване на тази празнина би изисквало нов хардуер за криптиране на паметта, който да добавя както цялост, така и актуалност.
Софтуерните промени могат да повишат прага за осъществяване на атаката, без да премахват първопричината. Те включват ограничаване на функциите за управление на паметта, с които DDRop злоупотребява, проверка дали важните записи действително са изпълнени и търсене на интерпозер по време на зареждане (boot).
Intel и AMD са били уведомени предварително за DDRop чрез процеса на координирано разкриване, като и двете компании са потвърдили констатациите и са заявили, че ще издадат бюлетини за сигурност на датата на оповестяване. Нито една от компаниите не е предоставила насоки за ограничаване на риска или график, посочват изследователите.
От AMD заявиха пред The Hacker News, че тъй като атаката изисква физически достъп до системата, тя попада извън обхвата на публикувания модел на заплахи за SEV / SNP. Intel заема същата позиция относно физическите атаки срещу сървърна памет.
Intel отделно посочи, че физическите атаки с интерпозер от този тип са извън защитата, осигурена от криптирането на паметта ѝ, и че не планира да дава CVE номер на такива атаки.
Компанията също така определи тази област на изследване като „извън обхвата, но не и извън вниманието“. Незадължителният режим за криптографска цялост на Intel, наличен в някои настоящи процесори Xeon, вече блокира част от DDRop, а Intel заявява, че работи върху по-силни дизайни за криптиране на паметта за бъдещи чипове.
Едно от тези предложения, наречено версиониране на кеш линиите (cache-line versioning), би добавило проверка за актуалност към шината на паметта. Изследователите казват, че не е ясно дали то би спряло DDRop и че Intel не е посочила дали това ще е така.
AMD заяви, че нейният бюлетин за DDRop се очаква да бъде публикуван на страницата ѝ за продуктова сигурност по-късно на 14 септември. От Intel не отговориха на запитването за коментар преди публикуването.
Сглобяването на интерпозера е евтино. Изследователите оценяват частите за едно устройство на около $159, без да се брои разработката или трудът, и твърдят, че то може да бъде монтирано за минути и след това да се управлява изцяло чрез софтуер.
Тъй като изисква само един кратък физически достъп до машината, изследователите посочват, че необходимият достъп може да бъде осигурен от злонамерен служител в център за данни, чрез вмешателство някъде по веригата за доставки или при изземване на хардуер по законов ред.