Предполагаем китайски атакуващ, проследяван под името Red Heron, е свързан с бързото експлоатиране на наскоро разкрита уязвимост в сигурността на Gitea с цел компрометиране на достъпни през интернет системи като част от многонационална кампания.
„Red Heron е сканирал 1 386 Gitea инстанции в седем държави и е поддържал отделен набор от данни от 477 базирани в Тайван системи“, заявяват от Acronis Threat Research Unit (TRU) в свой анализ. „Активността е ескалирала от кражба на изходен код до персистентен достъп, събиране на идентификационни данни и странично придвижване (lateral movement), включително достъп на ниво root до Proxmox клъстер от три възела.“
Съобщава се, че активността е довела до потвърдени пробиви, засегнали организации в Канада (2), Аржентина (1), Тайван (4), САЩ (4), Катар (1) и Шри Ланка (1), като атакуващият е използвал етикети на опростен китайски език за класифициране на мишени в секторите на отбраната, изборите, енергетиката, аерокосмическата промишленост, телекомуникациите, държавното управление, обществената безопасност и научните изследвания.
Базираната в Сингапур компания за киберсигурност оценява с умерена увереност, че Red Heron оперира в контекст, свързан с Китай, поради наличието на опростен китайски език, последователното класифициране на Тайван като част от Китай и профила на целевите организации, който съответства на приоритетите за събиране на разузнавателна информация на Китай.
Анализ на междинен сървър (staging server), приписван на киберпрестъпника, разкрива C++ имплант за Linux, наречен JITTERLY, който поддържа повече от 30 команди за последващо експлоатиране (post-exploitation), свързани с изпълнение на shell, трансфер на файлове, прекратяване на процеси, мрежово тунелиране, интерактивен терминален достъп и вътрешно придвижване. JITTERLY е документиран за първи път през юли 2026 г. от изследовател с псевдоним „dmpdump“, който описва припокривания с агента AdaptixC2.
В задната вратичка (backdoor) присъства недокументиран досега LD_PRELOAD руткит, наречен SIXZUT, който е способен да крие файлове, процеси и мрежови връзки чрез модифициране (patching) на 15 различни Linux функции. Това се прави с цел да се закрият следите от зловредната дейност, да се предотврати откриването и прекратяването на зловредния софтуер, както и той да бъде стартиран отново, ако бъде прекратен или премахнат.
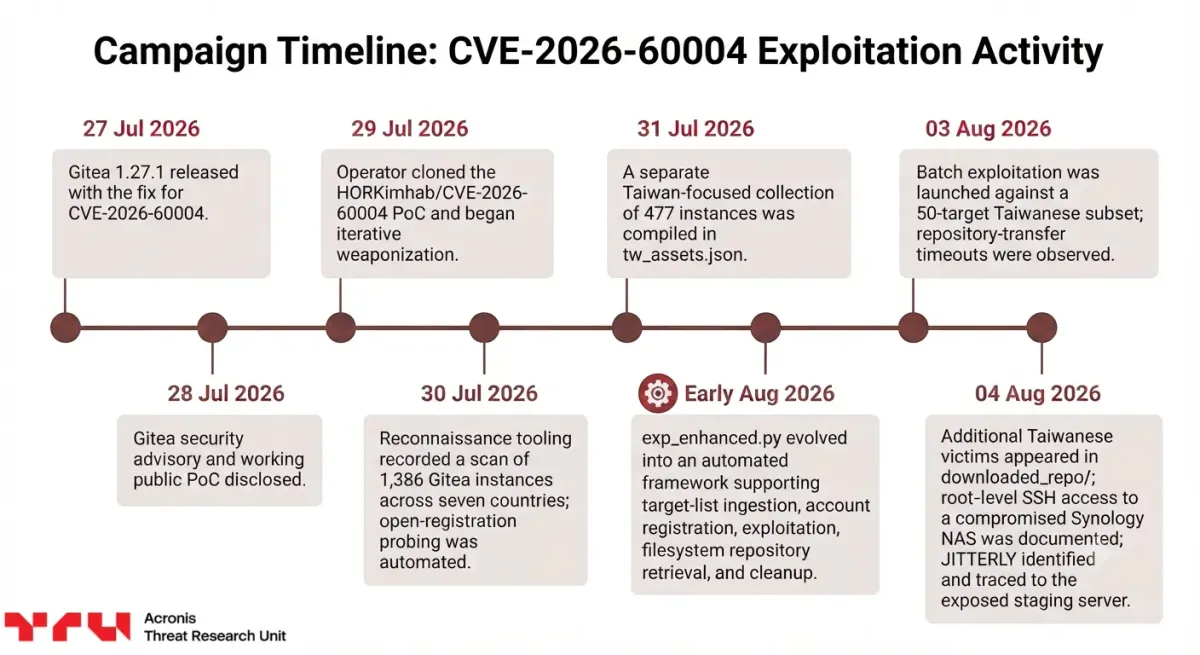
Наблюдавано е как Red Heron използва като оръжие CVE-2026-60004 – критична уязвимост за отдалечено изпълнение на код (RCE) в Gitea – за сканиране на хиляди инстанции в седем държави. Атакуващите са превърнали публично достъпен експлойт за уязвимостта в пълноценна автоматизирана Python рамка („exp_enhanced.py“), започвайки от 29 юли 2026 г.
„В рамките на броени дни след разкриването на уязвимостта през юли 2026 г., Red Heron трансформира публичния доказателствен код (PoC) в автоматизирана рамка, способна да регистрира акаунти, да експлоатира уязвими сървъри, да краде хранилища с код и да премахва избрани следи“, заявява изследователят по сигурността Субхаджит Сингха. „Кампанията показва колко бързо уязвимости от тип N-day в локално внедрени платформи за разработка могат да изложат на риск изходен код, идентификационни данни, тайни и свързана инфраструктура.“
В една тайванска среда е наблюдавано как атакуващият преминава от уязвим Gitea сървър до администраторски достъп на ниво root в целия Proxmox клъстер от три възела. Допълнителният анализ на междинния сървър разкрива тактиките на киберпрестъпника –
- Използване на същата инфраструктура за атакуване на 18 базирани на Joomla уебсайта в 10 държави чрез Python скрипт („exp.py“), преди да клонира експлойта за CVE-2026-60004. Сред тези мишени са чуждестранна консултантска фирма за образование, базирана в Индия, и базиран в САЩ доставчик на управлявани ИТ услуги (MSP).
- Провеждане на обширно изброяване (enumeration) на аржентинска фирма за количествен търговски анализ.
- Ексфилтриране на данни от тайванска компания за индустриална автоматизация, включително стотици хранилища, свързани със SCADA/HMI инструмент, интеграции с IoT платформи, мрежов снифер, сървърни конфигурации, продукт за наблюдение и мониторинг и вътрешни бизнес приложения.
- Ексфилтриране на данни от мишена в Катар, включително платформа за управление на обучението (LMS), чатбот с изкуствен интелект (AI), инструменти за автоматизация на работния процес и разширения за WordPress.
- Провеждане на детайлно картографиране на инфраструктурата на канадска компания за възобновяема енергия, ексфилтриране на хранилища, конфигурационни тайни, вътрешни токени, SSH ключове на хостове и вътрешни приложения.
„Чрез комбиниране на автоматизирано експлоатиране на Gitea със структуриран подбор на мишени, злонамереният субект преминава от кражба на хранилища към събиране на идентификационни данни, персистентен достъп и странично придвижване в средите на жертвите“, казва Сингха. „Фокусът върху организации, свързани с избори, отбрана, енергетика, държавно управление и научни изследвания, подсказва за целенасочени приоритети за събиране на информация, съчетани с по-широко сканиране от възможност.“