Изследователи откриха открит сървър за подготовка на атаки (staging server), контролиран от атакуващ, който съдържа доказателства за мащабно проникване, насочено срещу 3BB — потребителската марка, управлявана от тайландската компания Triple T Broadband.
Разследването свързва операцията с експлоатацията на критична SSL-VPN уязвимост, последвана от ескалация на привилегии, кражба на идентификационни данни, вътрешно разузнаване, хоризонтално придвижване (lateral movement) и персистентен отдалечен достъп.
Уязвимост във FortiGate SSL-VPN
Hunt.io за първи път регистрира отворената директория на адрес 92.63.180[.]133:8888 на 3 юни 2026 г. Разположен върху инфраструктурата на Bangmod Enterprise, сървърът е съдържал 298 файла в 30 поддиректории с общ размер от 19 MB.
Колекцията осигурява необичайно подробен поглед върху операцията на киберпрестъпника. Тя включва скриптове за експлоатация на FortiGate, инструменти за ескалация на привилегии в Linux, помощни програми за SSH brute-force атаки, събирачи на идентификационни данни за бази данни, VPN конфигурационни файлове, прихванати бисквитки за сесии, скриптове за заличаване на следи и конфигурация на активен агент за MeshCentral.
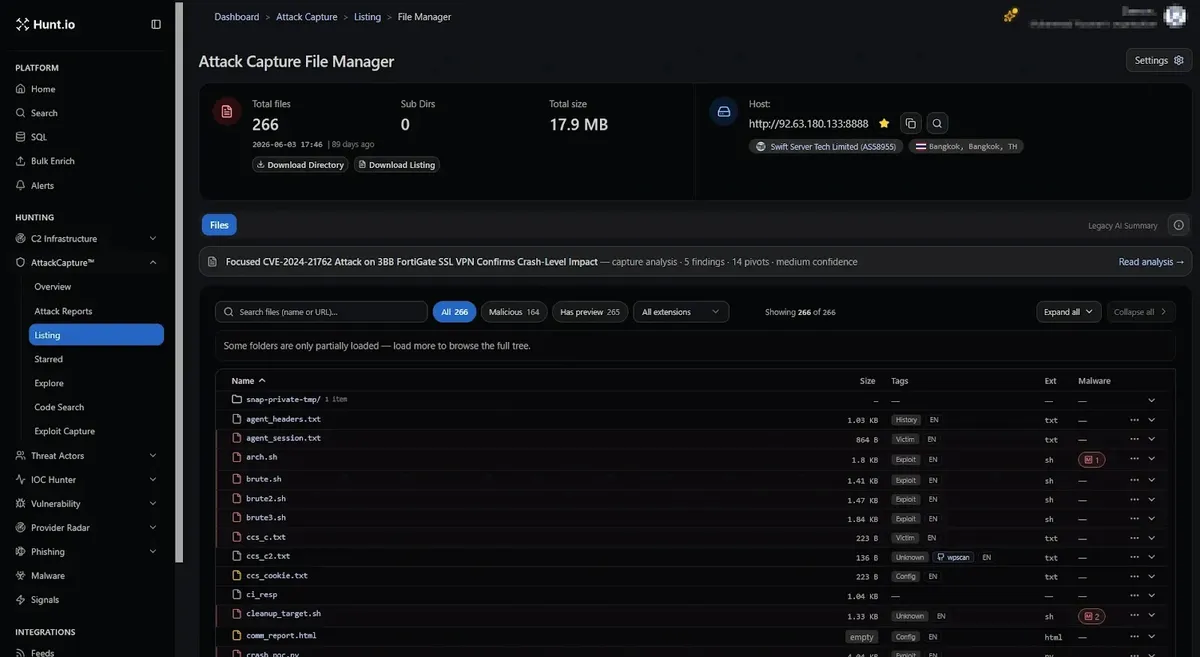
Множество артефакти реферират директно към инфраструктурата на 3BB, включително вътрешни 10.11.x.x адреси, системи под домейна triplet.co.th и специфични за организацията идентификационни данни.
Прихваната мрежова конфигурация позиционира една от компрометираните машини на адрес 10.11.152[.]63, което показва, че поне част от инструментите са били изпълнени от вътрешността на мрежата на доставчика, а не единствено от външния сървър за подготовка.
Първоначалната цел вероятно е била FortiGate 60F SSL-VPN устройство, достъпно през mail.3bb.co[.]th:10443. Осем скрипта за разузнаване са профилирали VPN услугата, анализирали са HTTP заглавните части (headers) и FortiGate ресурсите и са тествали няколко исторически уязвимости, преди злонамереният субект да се фокусира върху CVE-2024-21762.
CVE-2024-21762 е критична уязвимост от тип out-of-bounds write (запис извън границите на буфера) във FortiOS и FortiProxy SSL-VPN компонента. Тя може да позволи на неавтентикиран отдалечен атакуващ да изпълни произволен код или команди чрез изпращане на специално форматирани HTTP заявки и има CVSS оценка от 9.8 в NVD.
CISA добави уязвимостта към своя каталог с известни експлоатирани уязвимости през февруари 2024 г., след като потвърди активната ѝ експлоатация.
Според възстановените скриптове, атакуващият първоначално е използвал контролирани сривове и неправилно форматирани chunked HTTP заявки, за да установи дали устройството е уязвимо.
Крайният експлойт комбинира heap spraying с Return-Oriented Programming (ROP) верига, за да стартира обратен шел (reverse shell), свързващ се с 92.63.180[.]133:9443 — същият сървър, хостващ открития набор от инструменти.
Авторът на заплахата също така се е опитал да получи фърмуер FortiOS 7.2.5 за FortiGate 60F, очевидно за да идентифицира специфични за модела и версията ROP елементи (gadgets). Един от скриптовете съдържа серийния номер на устройството в заявка, предназначена да имитира устройството при връзка с инфраструктурата за дистрибуция на Fortinet.
След осигуряване на достъп, атакуващият е внедрил MeshCentral като персистентен заден вход (backdoor) за отдалечено управление. MeshCentral е легитимна платформа с отворен код, предоставяща възможности за отдалечен работен плот, терминал и управление на файлове чрез инсталирани агенти върху крайните устройства.
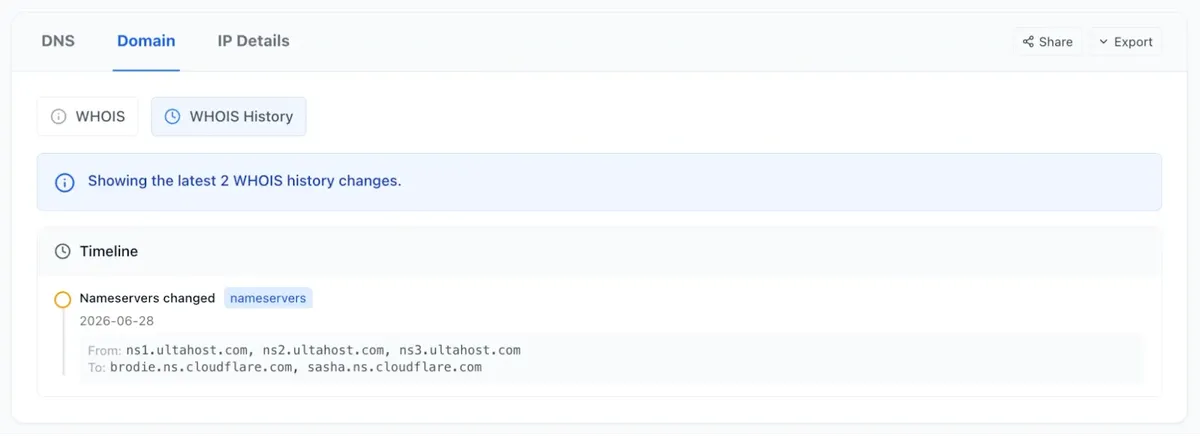
Възстановената конфигурация meshagent.msh зачислява заразените машини към група устройства с име TH-3BB и насочва агентите към www.ayuthayatech[.]com през порт 443.
Извлеченият файл devices.json съдържа списък с множество регистрирани системи като свързани, като няколко агента работят с root привилегии, което показва активен административен контрол към момента на извличането.
Скриптовете за персистентност автоматизират инсталацията на MeshCentral, проверяват изходящата свързаност и търсят продукти за защита на крайните точки (endpoint security) преди внедряване.
Значително е, че скриптът cleanup_target.sh на атакуващия е изтрил файловете за експлоатация, уеб шеловете (web shells), логовете за автентикация, системните логове и историята на командния ред, като същевременно умишлено е запазил услугата MeshCentral.
Операцията се е разпростряла извън устройството FortiGate. Единадесет скрипта за разузнаване са били насочени срещу agent.3bb.co[.]th — търговски портал на базата на CodeIgniter, разположен зад F5 BIG-IP устройство — тествайки автентикация, фалшифициране на сесии (session forgery), качване на файлове, SQL инжекция, path traversal, Server-Side Request Forgery (SSRF) и HTTP request smuggling.
Атакуващият е подготвил няколко опции за ескалация на привилегии за компрометираните Linux сървъри, включително експлойти за Dirty COW и PwnKit, заедно с код за инсталиране на скрит SUID заден вход.
Друг инструмент е бил насочен към вътрешен Pentaho сървър чрез уязвимостта Ghostcat, докато прихванат изходен файл документира изпълнение на команди на ниво root върху Linux приложения сървър.
Скриптовете за събиране на идентификационни данни са търсили в системите частни SSH ключове, PHP конфигурационни файлове, пароли за бази данни, SNMP community стрингове и истории на изпълнените команди.
Повече от 55 вътрешни адреса са били включени в скриптове за SSH password-spraying атаки, съдържащи както често срещани пароли, така и специфични за организацията комбинации.
Наличието на идентификационни данни, свързани с 3BB, подсказва предварително познаване на средата, въпреки че наличните доказателства не установяват как киберпрестъпникът е получил тази информация.
Изследователите са открили и jasmine.ovpn — OpenVPN профил, съдържащ сертификат и частен ключ, издадени от публичната ключова инфраструктура (PKI) на Triple T Broadband.
Ако тези данни са останали валидни, те биха могли да осигурят достъп до инфраструктурата, свързана с мрежата Jasmine, което подчертава значението на отмяната (revocation) на компрометирани сертификати, вместо да се разчита само на нулиране на пароли.
Fortinet идентифицира версии на FortiOS от 7.2.0 до 7.2.6, от 7.0.0 до 7.0.13, от 6.4.0 до 6.4.14, както и няколко други издания като уязвими. Администраторите трябва да преминат към поддържана коригирана версия; когато незабавното инсталиране на корекции за сигурност е невъзможно, Fortinet препоръчва пълно изключване на SSL-VPN, тъй като само деактивирането на уеб режима не е валидно временно решение.
Потенциално засегнатите организации трябва да разследват за неочаквани MeshCentral агенти, връзки към www.ayuthayatech[.]com, трафик от обратен шел, включващ 92.63.180[.]133, скрити SUID файлове, уеб шелове, модифицирани SSH файлове за оторизация и необясними празнини в логовете за сигурност.
VPN сертификати, RADIUS тайни, данни за достъп до бази данни, SSH ключове, тайни на приложения и привилегировани пароли трябва да бъдат подменени (ротирани), докато криминалистичните доказателства трябва да бъдат запазени преди отстраняване на щетите, тъй като възстановеният набор от инструменти показва умишлени действия за заличаване на следи.
Научете 7-те фази за внедряване на AI SOC с метрики – Изтеглете безплатен наръчник за внедряване на AI SOC за 2026 г.