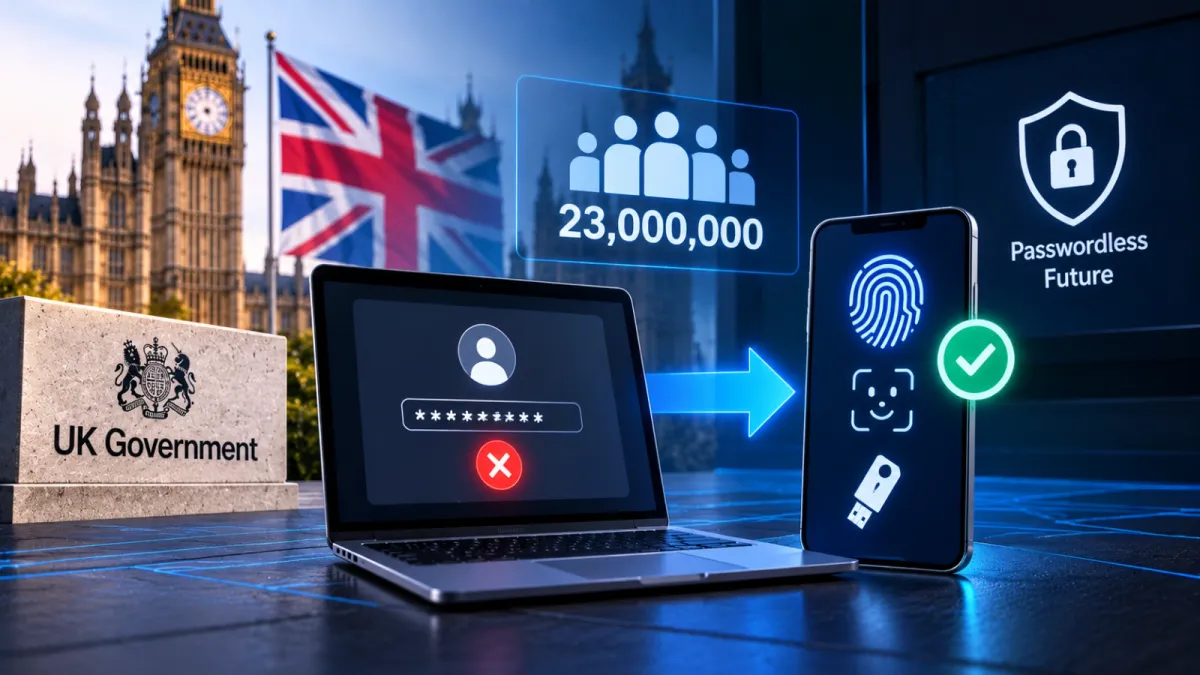
Правителството на Обединеното кралство започна въвеждането на ключове за достъп (passkeys) в платформата GOV.UK One Login, предлагайки на повече от 23 милиона потребители метод без парола за достъп до обществени услуги.
Внедряването обхваща всичко – от подкрепа за грижа за деца и подновяване на шофьорски книжки до проверки за държавна пенсия и управление на данъци, променяйки съществено начина, по който гражданите се удостоверяват пред правителствените системи.
Вместо да въвеждат парола и еднократен код, изпратен чрез текстово съобщение, потребителите могат да се влизат със същия пръстов отпечатък, сканиране на лице, PIN код на устройството или шаблон, използван за отключване на телефон, таблет или компютър.
Обединеното кралство преминава към автентикация без пароли
Официални лица заявяват, че удостоверяването с passkey е до осем пъти по-бързо от съществуващия процес с потребителско име, парола и двустъпкова проверка.
Внедряването следва първоначално пробно изпитване, в което над 300 000 души успешно са приели passkeys, според официалното съобщение, публикувано от GOV.UK.
Почти едно на всеки десет дневни удостоверявания в GOV.UK One Login вече се извършва по този начин, което намалява разходите за SMS автентикация с близо £600 на ден.
От гледна точка на сигурността, passkeys отстраняват редица уязвимости, свързани с удостоверяването, базирано на пароли. Изградени върху стандарта FIDO2, те използват криптографски идентификационни данни, свързани с легитимния уебсайт и управлявани от доверено устройство или мениджър на идентификационни данни.
Този дизайн прави ключовете за достъп устойчиви на конвенционални фишинг атаки за кражба на пароли, тъй като потребителите нямат многократно използваема парола, която да разкрият чрез фалшива страница за вход.
Националният център за киберсигурност (NCSC) заявява, че passkeys не могат да бъдат прихванати, използвани повторно или откраднати по същия начин като паролите, и препоръчва тяхното използване навсякъде, където се поддържат.
Пръстов отпечатък, биометричен шаблон на лицето или PIN код се използват локално за оторизиране на идентификационните данни; GOV.UK One Login не получава и не съхранява тези биометрични данни.
Даден passkey може да бъде синхронизиран чрез мениджър на идентификационни данни на устройството, а потребителите могат също така да се удостоверяват на друго устройство чрез сканиране на QR код с близко устройство, съдържащо ключа за достъп.
Промяната не премахва незабавно паролите. Използването на passkeys остава по избор и потребителите могат да продължат да влизат с парола и код за сигурност или да използват този маршрут като резервен вариант, ако ключът за достъп стане недостъпен.
GOV.UK също така предупреждава да не се настройва passkey на споделено устройство, тъй като всеки, който може да го отключи, потенциално би могъл да използва съхранените идентификационни данни.
Министърът по дигитално управление Стефани Пийкок заяви, че технологията ще позволи на хората да достъпват основни услуги за секунди, същевременно укрепвайки защитата срещу киберпрестъпници, насочени към пароли.
Директорът за национална устойчивост в NCSC Джонатан Елисън подобно описа passkeys като „изключително устойчива на фишинг алтернатива“, призовавайки гражданите да ги активират в GOV.UK One Login и други услуги, поддържащи технологията.
За правителството миграцията съчетава измерими оперативни спестявания с намалено затруднение при автентикация. За потребителите тя премахва умората от пароли и зависимостта от SMS кодове.
Въпреки това, тъй като възстановяването чрез парола остава достъпно, цялостната сигурност на профила ще продължи частично да зависи от това колко сигурно са внедрени и защитени тези резервни механизми с разширяването на приемането на passkey.
Научете 7-те фази за внедряване на AI SOC въз основа на метрики – Изтеглете безплатен AI SOC Deployment Playbook 2026.