Пакетният мениджър Homebrew версия 7.0.0 беше пуснат с вграден скенер за уязвимости, по-строги контроли за сигурност и пълноценна версия на своя оригинален графичен интерфейс BrewUI.
Пакетният мениджър с отворен код се използва основно на macOS, като позволява на потребителите да инсталират софтуер по начин, подобен на пакетните мениджъри в Linux, чрез автоматично изтегляне на пакети и разрешаване и инсталиране на техните зависимости.
Популярността на проекта е очевидна от неговите 49k звезди и 11k форка в GitHub, както и от факта, че атакуващите често го вземат под прицел, за да разпространяват зловреден код за кражба на информация (info-stealer), включително чрез клонирани сайтове и ClickFix примамки.
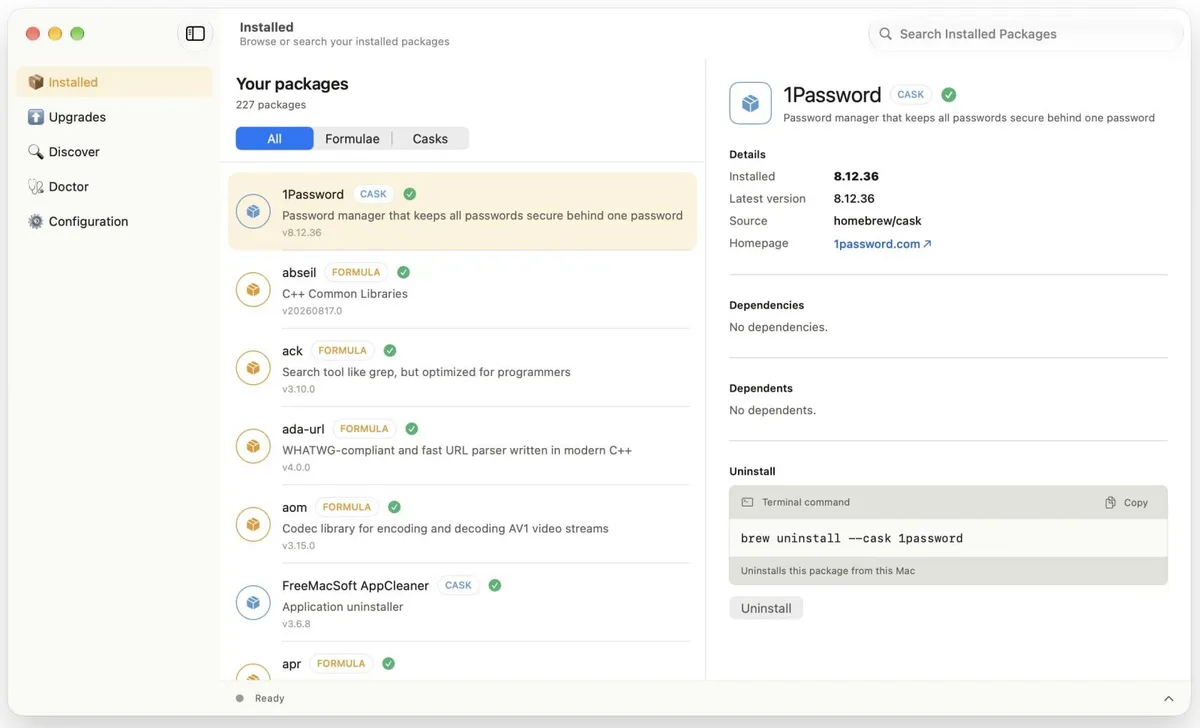
В най-новата версия официалният оригинален графичен интерфейс BrewUI, наличен за macOS 26 „Tahoe“ и по-нови версии, улеснява разглеждането и търсенето на пакети, както и инспектирането и управлението на техните зависимости.
Потребителите вече могат да използват скенера за уязвимости чрез нова команда (brew vulns). Включена е и специфична за Homebrew база данни с бюлетини за сигурност, която следи уязвимости, засягащи версиите и ревизиите на формулите, разпространявани от Homebrew.
Homebrew управлява „casks“, които се използват за инсталиране на графични приложения, шрифтове, плъгини и друг macOS софтуер, и формули (formulae), които са дефиниции на пакети на базата на Ruby, които могат да дават инструкции на Homebrew да изтегля файлове, да изпълнява команди за компилиране или да инсталира зависимости.
Homebrew 7.0.0 добавя команда за сканиране, която може да проверява инсталирани формули, конкретна формула или формули и техните зависимости, декларирани в Brewfile.
За всяка формула Homebrew определя основното софтуерно хранилище и неговата версия/таг, докато за инсталираните пакети използва информация от наличния SBOM или извлича източника от дефиницията на формулата.
Командата изпраща основното хранилище и версията/тага към OSV.dev в групова заявка, извлича записите за уязвимости, потвърждава потенциалните съвпадения, прилага незадължителни филтри за критичност и накрая проверява дали Homebrew вече е приложил корекция за сигурност за тази формула.
Отделно, новата база данни с бюлетини на Homebrew публикува записи във формат OSV, документиращи уязвимости, засягащи версиите и ревизиите на формулите на Homebrew, включително корекции, които са били обратно портнати (backported), без да се променя версията на основния софтуер.
„Homebrew публикува констатации от бюлетините в API-то за формули и в индекс с бюлетини, който може да се изтегля, помагайки на други инструменти да разграничават неразрешените уязвимости от вече доставените корекции“, обяснява екипът на проекта.
„Записите във формат OSV в базата данни могат да се използват повторно свободно под лиценз CC0, давайки на екипите по сигурност споделен източник на специфични за Homebrew данни за уязвимости.“
Потребителите получават и по-добра изолирана среда в Homebrew 7.0.0, тъй като достъпът до домашните директории на потребителите е блокиран по подразбиране, а изтеглянията на зависимости с достъп до мрежата са отделени от офлайн инсталацията.
Homebrew също отбелязва, че инсталациите и актуализациите са по-бързи в новата версия благодарение на нова възможност за едновременно изтегляне, подготовка и инсталиране на пакети.