Cisco предупреди клиентите си да отстранят критична уязвимост от тип нулев ден в Secure Email Gateway, която злонамерени субекти са използвали при атаки.
„През септември 2026 г. Cisco PSIRT научи за активно експлоатиране на тази уязвимост“, предупреди компанията в бюлетин за сигурност от понеделник.
Уязвимостта в сигурността (проследявана като CVE-2026-76461) е намерена в логиката за анализ на имейли на Cisco AsyncOS Software за Cisco Secure Email Gateway и засяга виртуални и физически устройства, независимо от конфигурацията на устройството.
Успешното експлоатиране може да позволи на неавтентифицирани отдалечени атакуващи да изпълняват произволни команди с root привилегии върху лежащата операционна система.
„Тази уязвимост се дължи на недостатъчна валидация в логиката за анализ на имейли. Атакуващ би могъл да я експлоатира, като изпрати специално съставено имейл съобщение, съдържащо злонамерени SQL заявки през засегнато устройство“, добави Cisco. „Успешното експлоатиране би могло да позволи на атакуващия да изпълни произволни SQL заявки, което води до изпълнение на команди с root привилегии върху лежащата операционна система.“
Cisco сподели индикатори за компрометиране и посъветва защитниците на мрежата да търсят съмнителни SQL заявки в mail_logs на всяко устройство в клъстера.
Въпреки това системните администратори трябва също така да извършат кръстосана проверка на мрежовите дневници и тези на защитната стена за признаци на съмнителна активност (включително качвания и изтегляния към и от външни или злонамерени IP адреси), тъй като атакуващите могат да премахнат доказателства за експлоатацията.
Организацията за интернет сигурност Shadowserver в момента проследява над 400 устройства Cisco Secure Email Gateway, но не предоставя информация колко от тях са honeypots или вече са защитени срещу атаки.
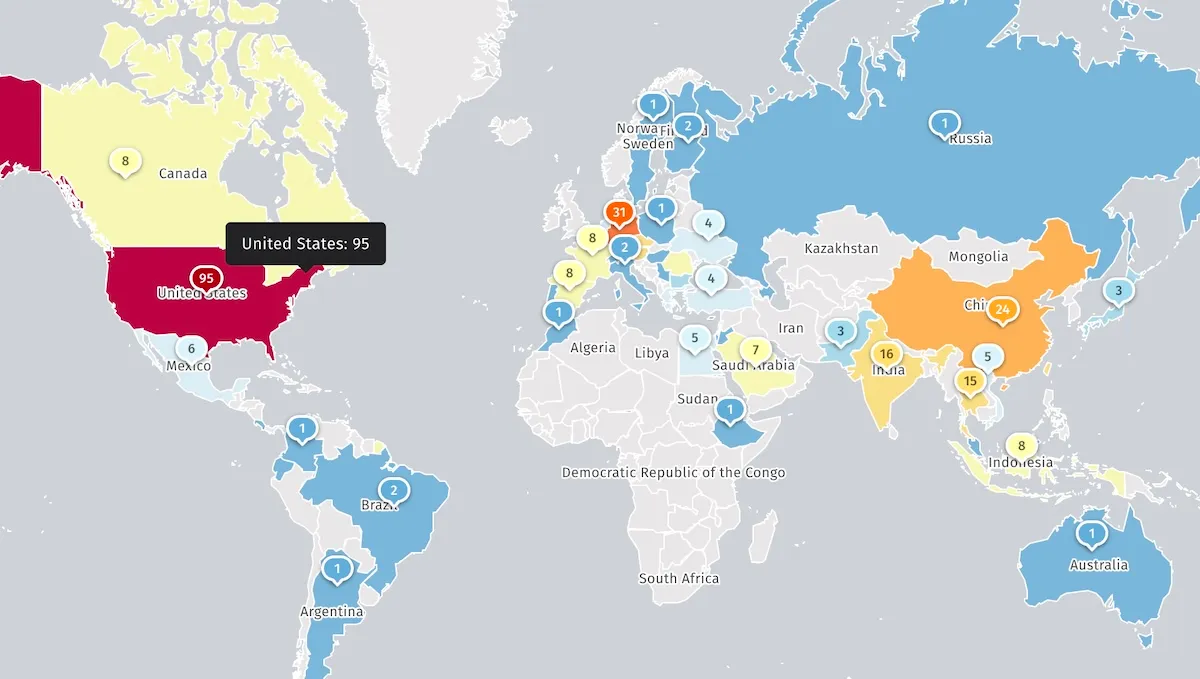
Агенцията за киберсигурност и инфраструктурна сигурност (CISA) също добави уязвимостта CVE-2026-76461 към своя каталог с известни експлоатирани уязвимости (KEV) в понеделник, нареждайки на федералните агенции да отстранят уязвимостта в своите системи в рамките на три дни, до 17 септември.
В понеделник Cisco коригира още четири критични уязвимости (CVE-2026-76440, CVE-2026-76441, CVE-2026-20353 и CVE-2026-76443), засягащи устройствата Secure Email Gateway (SEG) и Secure Email and Web Manager (SEWM), независимо от конфигурацията им, но заяви, че няма доказателства те също да са били експлоатирани в реални условия.
През януари компанията отстрани и уязвимост с максимална степен на сериозност в Cisco AsyncOS (CVE-2025-20393), експлоатирана при zero-day атаки срещу SEG и SEWM устройства от ноември 2025 г.
По-наскоро Cisco разкри, че три отделни групи за откуп (ransomware) и държавно спонсорирани киберпрестъпници са експлоатирали две наскоро коригирани уязвимости в Secure Firewall Management Center (FMC).
От ноември 2021 г. насам CISA е маркирала 98 уязвимости в Cisco като активно експлоатирани при атаки, включително седем, използвани от банди за откуп.