Атакуващ, свързан с Китай, беше свързан със спиър-фишинг кампания, която експлоатира наскоро коригирани уязвимости в сигурността на Google Chrome и Microsoft Windows, за да достави зловреден JavaScript заден вход (backdoor), наречен GRIMWEDGE.
От Volexity, които проследяват групата заплахи под името UTA0560, съобщиха, засичайки че активността е била насочена срещу множество неправителствени организации (НПО) на 1 септември 2026 г.
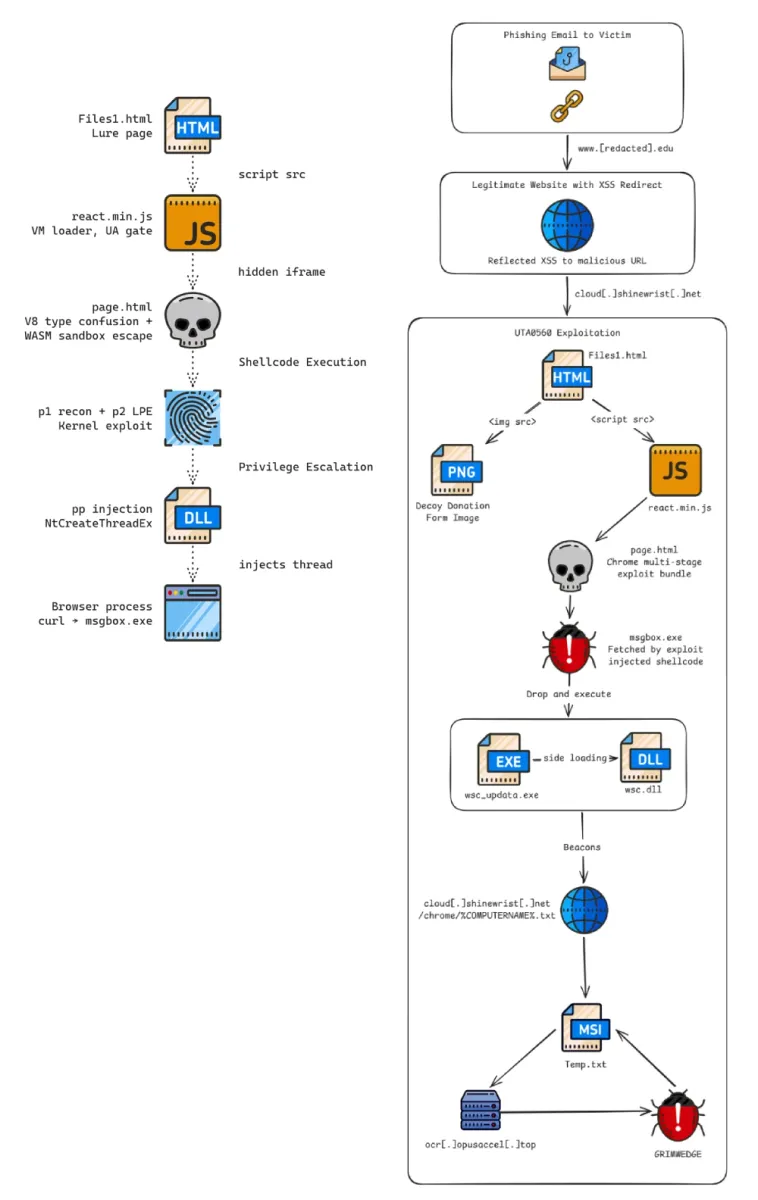
„Имейлите съдържаха съобщение, което насърчаваше потребителите да щракнат върху връзка, водеща към уебсайта на университет в САЩ“, казаха изследователите Анкур Сайни, Конър Куигли, Шон Коесел, Стивън Адеър и Том Ланкастър. „Тези връзки злоупотребяваха с уязвимост от тип отразено междусайтово скриптиране (XSS) в уебсайта, пренасочвайки получателите към инфраструктура, контролирана от автора на заплахата, гостоприемник на многоетапна верига от експлоати.“
Веригата от експлоати, както беше посочено по-рано от Proofpoint, включва три отделни дефекта – два в Chrome и един в Windows Advanced Local Procedure Call (ALPC). Първо се злоупотребява с CVE-2026-85046 за получаване на произволно четене/запис в изолираната среда V8, след това се излиза от изолираната среда на браузъра чрез CVE-2026-87491 и накрая се използва CVE-2026-85880 за инжектиране на код в процеса на браузъра Chrome и постигане на изпълнение на произволен код.
Наблюдавано е, че UTA0560 разчита на този метод на атака за внедряване на GRIMWEDGE, който улеснява разузнаването на хоста, управлението на файлове и процеси, изпълнението на команди и възможностите за доставка на зловреден код. Всичко започва със спиър-фишинг имейл, който убеждава получателя да щракне върху вградена връзка, сочеща към легитимен уебсайт, уязвим към отразена XSS уязвимост.
Твърди се, че киберпрестъпникът е използвал този дефект, за да задейства веригата от експлоати от тип нулев ден, наречена още BlueMoon, за да достави зловредния софтуер, като същевременно е филтрирал системи, които не използват Chrome под Windows за посещение на URL адреса. Последната страница с експлоати вгражда три бинарни злонамерени кода като Base64-кодирани низове в JavaScript -
- p1, шелкод, който отразено зарежда DLL за извършване на разузнаване на хоста и идентифициране
- p2, шелкод, който отразено зарежда DLL за улесняване на ескалацията на привилегии в ядрото на Windows
- pp, шелкод за извършване на инжектиране в браузърния процес и изтегляне на злонамерен код
В случая с UTA0560 злонамереният код от следващ етап е изпълним файл с име „msgbox.exe“, който служи като зареждащ модул (loader), отговорен за извличането от самия себе си на легитимен бинарен файл за Windows и зловреден DLL („wsc.dll“), за да стартира верига за странично зареждане на DLL (DLL sideloading). От своя страна DLL файлът се свързва със същия сървър, за да извлече текстов файл, който носи името на хоста на устройството, получено по време на стъпката на профилиране.
Текстовият файл е MSI инсталатор, проектиран да изпълнява обфускиран JavaScript заден вход, съдържащ се в MSI персонализираните действия (custom actions). След като стартира, GRIMWEDGE навлиза в персистентен цикъл от команди, който анкетира command-and-control (C2) сървър („ocr.opusaccel[.]top“), за да получава последващи инструкции, които след това се изпълняват в паметта чрез командата eval(). Той е оборудван да обработва следните команди -
- Info, за извършване на разузнаване на системата
- Dir, за извличане на списък с директории
- Mkdir, за създаване на директория
- Del, за изтриване на файл
- Tasklist, за изброяване на работещите процеси
- Taskkill, за прекратяване на процес по PID
- Type, за четене на файл до 5 MB
- Run, за изпълнение на команда в скрит прозорец
- Upload (chunk), за получаване на Base64-кодиран фрагмент от C2 сървъра и добавяне към буфер в паметта
- Upload (commit), за запазване на натрупания буфер на диска като краен файл
„Кодът няма вграден механизъм за персистентност, странично придвижване (lateral movement) или извличане на данни извън командите за четене на файлове и качване“, казаха изследователите. „Задният вход осигурява първоначална опора върху компрометиран хост, достатъчна за UTA0560 да проучи хоста, да извлече файлове от интерес и да внедри допълнителни инструменти чрез командите Run и Upload.“
От Volexity заявяват, че също са наблюдавали втори злонамерен субект, свързан с Китай, известен като JungleBamboo (известен още като APT31), да използва същата верига от експлоати по същото време за внедряване на зареждащ модул, наречен SUPERSTOMP, който след това инсталира LONGTALE – разширение за Chrome за кражба на идентификационни данни, наричано още GemStone, от отдалечен сървър. То се маскира като разширение Google Gemini за Chrome (ID: ckiknalbeplpcpofpnabcnhjcegckfei), за да избегне откриването, като същевременно поддържа следните функции -
- Прихващане на клавиши (keylogging) и прихващане на форми
- Кражба на бисквитки и сесии
- Заснемане на екранни снимки чрез наблюдение на съдържанието на страницата за ключови думи, предоставени от C2 сървър
- Масово извличане на натиснати клавиши, бисквитки, данни за съхранение, история на навигацията и метаданни за сесията към C2 сървъра на приблизително 30-секундни интервали
- Отдалечен контрол и управление (C2)
„LONGTALE няма дори базова команда за отдалечено изпълнение на код, която да позволи на атакуващия да извършва допълнителни дейности след компрометиране на засегнатите устройства“, заявяват от Volexity, добавяйки, че е възможно „авторът на заплахата да е сметнал тази функция за ненужна, тъй като обширните възможности за кражба на информация, предлагани от LONGTALE, са били достатъчни за постигане на целите на JungleBamboo за кражба на идентификационни данни и наблюдение.“
Едновременната употреба на същата верига от уязвимости в Chrome и Windows от множество киберпрестъпници в Китай повдига възможността тя да е била продадена или предоставена на тях от разработчика на експлоата, след като вероятно е извършил обратен инженеринг на промените в изходния код на Chromium.
Това, което е забележително тук, е пролуката в коригирането (patch gap): докато корекциите за сигурност за двете уязвимости в Chrome са били внедрени в кодовата база с отворен код Chromium, те не са били включени в стабилна версия на Google Chrome. С други думи, корекциите по веригата са създали необичаен случай на две N-day уязвимости, които са били отстранени в Chromium, но не и в Chrome. Това от своя страна ги е направило уязвимости от тип нулев ден за Chrome.
Като се има предвид, че Chrome разчиташе на четириседмичен цикъл на издаване за основните версии до миналата седмица (сега е на всеки две седмици), възможно е атакуващите да са се опитали да действат бързо, преди прозорецът за експлоатация да се затвори и официалните корекции за сигурност да пристигнат от Google.
От Volexity казват: „уязвимостите, произтичащи от пролуки в коригирането, представляват още по-голям риск, тъй като създават допълнителен времеви прозорец за злонамерените субекти да провеждат кампании за експлоатация [...] тъй като големите езикови модели стават все по-популярни и ефективни за бързо изследване на уязвимости и разработване на експлоати.“