Хакери активно експлоатират критична уязвимост за отдалечено изпълнение на код (RCE) в Gitea, проследявана като CVE-2026-60004, за да компрометират достъпни през интернет сървъри за управление на изходен код.
Изследователи установиха, че китайскоговорещ злонамерен субект, наименуван Red Heron, бързо е превърнал публично достъпния код за експлоатация в автоматизирана рамка за атаки, която краде изходен код, събира идентификационни данни, инсталира задни врати (backdoors) и прониква по-дълбоко в мрежите на жертвите.
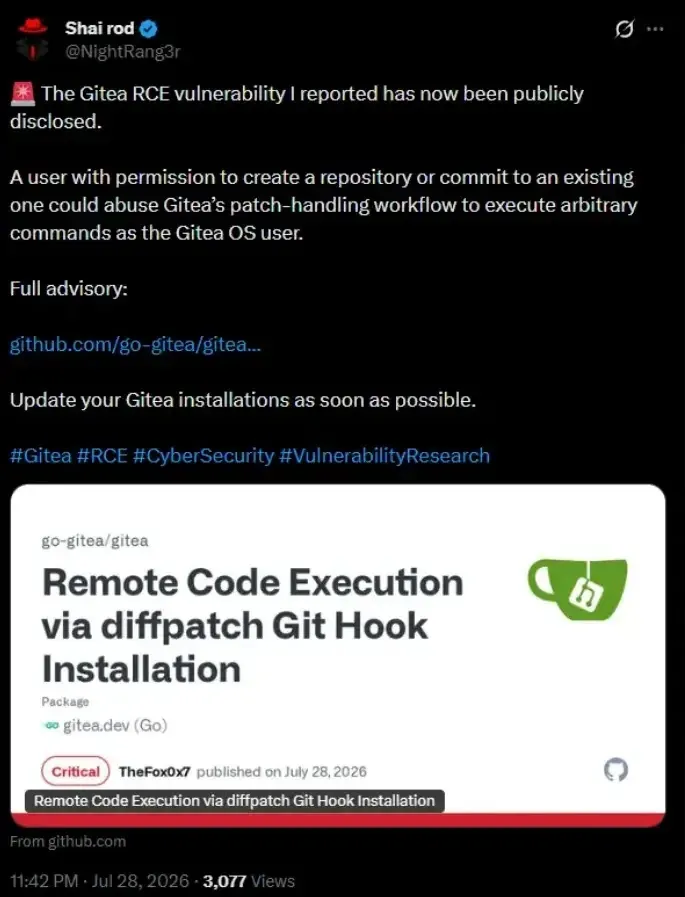
Дефектът засяга версии на Gitea от 1.17 до 1.27.0 и има оценка за сериозност по CVSS 9.8. Gitea отстрани уязвимостта във версия 1.27.1, пусната на 27 юли 2026 г. Уязвимостта се съдържа във функционалността diffpatch на Gitea, която обработва корекции (patches) в хранилището с помощта на Git команди.
Експлойтът злоупотребява с тристранното съвместяване (three-way merge) в Git, за да запише зловреден файл в директорията с hooks на хранилището. Когато Git по-късно извърши действие, свързано с индекса, зловредният hook изпълнява команди с правата на системния акаунт на Gitea. Това осигурява на атакуващите отдалечено изпълнение на код върху уязвимия сървър.
Хакери експлоатират n-day RCE уязвимост в Gitea
Въпреки че експлоатацията изисква права за запис в хранилището, много публично достъпни инсталации на Gitea позволяват на потребителите да регистрират нови акаунти. Атакуващите могат да злоупотребят с тази настройка, като създадат акаунт, отворят хранилище, изпратят модифицирана корекция и задействат дефекта, без да се нуждаят от откраднати идентификационни данни.
Екипът за изследване на заплахи на Acronis (Acronis Threat Research Unit) установи, че Red Heron е сканирал 1 386 Gitea сървъра в седем държави малко след като публичното доказателство за концепция (PoC) е станало достъпно. Групата е поддържала и отделен списък с 477 цели, базирани в Тайван.
Нейните записи категоризират организациите с помощта на етикети на опростен китайски език за сектори, включително отбрана, избори, енергетика, аерокосмическа индустрия, телекомуникации, държавен сектор, научноизследователска дейност, облачни услуги и инструменти за разработка.
Изследователите потвърдиха активност срещу жертви в Канада, Аржентина, Тайван, САЩ и Шри Ланка. Атакуващите са използвали автоматизирани инструменти за регистрация на акаунти, експлоатиране на целите, изтегляне на хранилища и премахване на избрани следи от базите данни на Gitea.
В няколко случая киберпрестъпниците са откраднали файлове от бази данни, съдържащи хешове на пароли и конфигурационни данни, които биха могли да разкрият тайни на приложенията, вътрешни токени и SSH ключове.
Компрометирана организация в сферата на възобновяемата енергия в Канада е претърпяла мащабна неоторизирана активност. Съобщава се, че атакуващите са достъпили изходен код, вътрешни приложения, HR и CRM системи, услуги за автентификация, бизнес API и информация за Docker мрежи. Те също така са поставили SSH ключове за персистентен достъп и са събрали конфигурационни данни от средата.
Кампанията е насочена и срещу тайванска среда, хоствана на Synology NAS. От първоначалното компрометиране на Gitea, Red Heron е получил Proxmox root билет за автентификация и е придобил администраторски достъп до тривъзлов Proxmox клъстер.
Атакуващите са качили злонамерен код (payloads) на множество възли и са стартирали операции по архивиране на виртуални машини, което е могло да даде възможност за кражба на цели дискови изображения на виртуални машини, а не само на хранилища с изходен код.
Изследователите свързват активността и с Linux имплант, наречен JITTERLY. Зловредният софтуер поддържа изпълнение на команди, качване и изтегляне на файлове, мрежово тунелиране, интерактивни терминални сесии, сканиране на портове, обратно пренасочване на портове (reverse port forwarding) и пренасочване във вътрешни мрежи (pivoting).
JITTERLY комуникира със своя команден сървър (C2) през суров TCP, използвайки криптирани съобщения. JITTERLY съдържа вграден LD_PRELOAD rootkit, наречен SIXZUT.
Rootkit-ът може да скрива зловредни файлове, процеси и мрежови връзки от стандартните Linux инструменти за мониторинг. Той може също да блокира опити за прекратяване на импланта и да го стартира отново, ако бъде премахнат или спрян.
Организациите, използващи самостоятелно хостван Gitea, трябва незабавно да актуализират до версия 1.27.1 или по-нова. Администраторите трябва да изключат свободната регистрация, когато тя не е необходима, да ограничат достъпа до инсталации на Gitea, достъпни през интернет, да преглеждат новосъздадените акаунти и хранилища и да разследват неочаквани заявки към крайните точки на diffpatch.
Всички конфриденциални данни, съхранявани на компрометиран Gitea сървър, включително токени, пароли, SSH ключове и изходен код, трябва да се считат за разкрити и да бъдат подменени (ротирани).