Атакуващи компрометираха потвърдения официален акаунт на HBO Max в Reddit, u/hbomax, и използваха неговия доверен рекламен статус, за да стартират ClickFix кампания, насочена към macOS и Windows устройства със зловреден софтуер за кражба на информация.
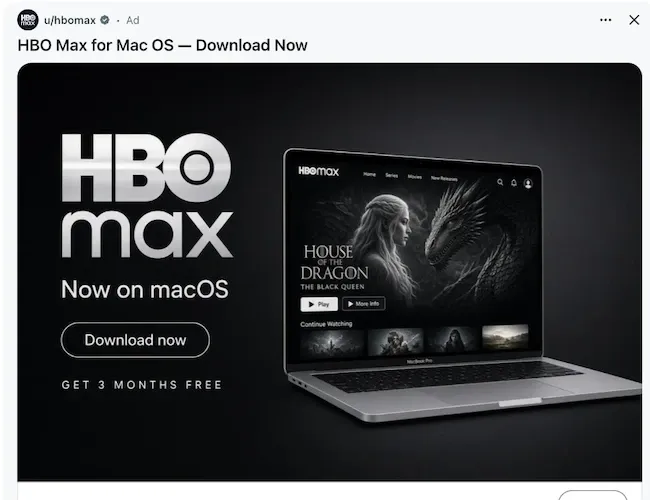
Снимка на фалшивата реклама (Източник: Алекс Кътс)
ClickFix придобива все по-голяма популярност сред киберпрестъпниците. Това е техника за социално инженерство, която подмамва жертвите да изпълнят зловредни команди на собственото си устройство, обикновено като се преструва, че командите са необходими за коригиране на проблем или извършване на рутинна поддръжка.
Потребител на Reddit забелязва фалшивата реклама
Изследователи по сигурността от Hudson Rock и ADAMnetworks анализираха кампанията, след като потребител на Reddit съобщи за рекламите с инфостийлър на 6 септември.
„Разглеждах Reddit и видях реклама, показваща u/hbomax като автор – тя рекламираше приложение на HBO Max за macOS, за което не бях чувал и се заинтересувах. Потребителят е потвърден и изглежда е публикувал многократно в официалните събредити на HBO Max“, написа потребителят.
Кликването върху рекламата води до hbomaxx[.]us, „което изглежда легитимно и има бутон за присъединяване / изтегляне“. Според потребителя, „кликването върху тях отваря класическата инфостийлър/clickfix схема с поставяне на тази команда за изтегляне“. Те добавиха: „След проверка установих, че това изтегля изпълним файл с други възможности за компрометиране на акаунта“, извършено в изолирана среда, „като само се инспектира изходният резултат, без да се стартира нищо“.
„Моето предположение е, че акаунтът в Reddit е компрометиран“, предупреди потребителят.
108 реклами за 48 часа
За период от 48 часа компрометираният акаунт е разпространил 108 различни ClickFix реклами към потребителите на Reddit, като част от мащабна операция, която изследователите нарекоха PasteSwitch.
„Атакуващите извлякоха максимална полза от статуса на потвърдения акаунт, пренасочвайки се бързо, когато домейните биваха блокирани“, заявиха от Hudson Rock.
От 108-те реклами, 46 използваха примамка с HBO Max, разделени между hbomaxx[.]app и hbomax-macos[.]com. Други 36 се представяха за OpenAI Codex, препращайки към codex-craft[.]com. Останалите се разделят на 15 реклами за фалшив инструмент за дискове за macOS на apple.clean-disk-guide[.]com и 11 за други инструменти за разработчици на code-desktop[.]com.
Една входна точка към по-голяма система
Рекламите на HBO Max бяха една от входните точки в тази операция. Същата система за доставка вече се бе появила зад фалшиви приложения за Claude, Codex, Alfred, Homebrew, GitHub, системни инструменти и крипто портфейли.
От ADAMnetworks описаха проследяването на копираната команда до „операция за доставка за множество платформи, обхващаща MacSync, AMOS, Amatera, фалшиви приложения за портфейли и управлявани чрез смарт договори клипери за криптовалута“.
Посетителите са били проверявани, преди да им бъде показано каквото и да е злонамерено съдържание. В зависимост от сигналите на браузъра, екрана и устройството, някои са получавали примамката и зловредна команда. Други са виждали празна страница, пренасочване към легитимен сайт на доставчик или несвързано съдържание, което е пречило на автоматизираните сканирания да засичат модела последователно.
Различен зловреден софтуер за macOS и Windows
При macOS PasteSwitch разчиташе на команди, които пренасочват изхода от curl към zsh, изпълнявайки кода на атакуващия без отделна стъпка за изтегляне. Изследователите идентифицираха три основни зловредни кода (payloads).
MacSync използваше токени за транзакции, за да проследява инфектираните машини, и изнасяше откраднатите данни на части, за да избегне откриване. Той събираше идентификационни данни от браузъри, Gecko профили, данни от Telegram, Apple Notes и пароли за macOS, като организираше всичко в скрит zip файл преди извличането им.
AMOS Helper се инсталираше като персистентен фонов процес, дегизиран като системна услуга на macOS, след което се свързваше с инфраструктурата на атакуващия за текущи задачи.
Фалшиви приложения за портфейли, имитиращи Ledger, Trezor Suite и Exodus, бяха създадени, за да събират 12- и 24-думи BIP39 фрази за възстановяване, давайки на киберпрестъпниците директен достъп до криптовалутата на жертвите.
Посетителите с Windows преминаваха през отделна верига, използваща mshta и PowerShell, завършваща със зареждащ модул (loader), който се изпълняваше в паметта и инсталираше Amatera – зловреден софтуер, който идентифицира хоста, прави екранни снимки и декриптира запазени идентификационни данни в браузъра.
Командване и контрол, базирани на блокчейн
Зловредният софтуер тип клипер в операцията, AnimateClipper и ZigClipper, заменя копирания от жертвата адрес на крипто портфейл с такъв, притежаван от атакуващия. Вместо фиксиран домейн за командване и контрол (C2), операторите съхраняваха този адрес в смарт договори на Binance Smart Chain, което им позволяваше да ротират инфраструктурата чрез актуализиране на договора, вместо да регистрират нови домейни.
„Между март и юли 2026 г. изследователите наблюдаваха 36 промени в основната мрежа, извършени от същия контролен адрес на атакуващия. Тъй като C2 домейнът се хоства директно в блокчейна, инфраструктурата показва динамична устойчивост, позволявайки на киберпрестъпниците лесно да ротират блокираните домейни“, добавиха от Hudson Rock.
Оттогава Reddit спря рекламите и обезопаси акаунта, „но кампанията доказва за пореден път защо доверените канали за разпространение се превръщат в основни цели за доставка на инфостийлъри“, написа в LinkedIn Алон Гал, технически директор на Hudson Rock.