Тъй като изкуственият интелект (AI) свива прозореца между откриването на уязвимост и нейната експлоатация и намалява бариерата за навлизане на киберпрестъпници, нови констатации от Sysdig показват, че опитните човешки оператори могат да действат също толкова бързо след получаване на първоначален достъп.
В един от случаите, подчертани от компанията за облачна сигурност, атакуващият е преминал от уязвима Marimo среда към SSH бастионен хост за осем секунди, използвайки персонализиран набор от инструменти на Python, който е „написал и отстранил грешките в него на ръка“ без какъвто и да е AI агент в процеса.
„Осем секунди е скорост, която очакваме да видим при атаки с подкрепата на изкуствен интелект“, заявяват от екипа за изследване на заплахите на Sysdig. „Този оператор стигна дотам единствено благодарение на уменията си и по пътя си премина директно покрай капан, в който попадна всеки агентен автор на заплахи (ATA), когото профилирахме срещу същата CVE уязвимост. Опитните човешки атакуващи не само могат да се движат с машинна скорост, но и често могат по-добре да избягват откриването от защитниците.“
Установено е, че веригата на атаката експлоатира CVE-2026-39987 (CVSS оценка: 9.3) — уязвимост за отдалечено изпълнение на код (RCE) преди автентификация, засягаща всички версии на Marimo, която попадна под активна експлоатация часове след публичното ѝ разкриване.
След получаване на първоначален достъп се съобщава, че атакуващият е изпълнил пълна верига за пренасочване на идентификационни данни, възползвайки се от слабостта в Marimo, за да получи пълен интерактивен шел, последван от извикване към Amazon Web Services (AWS) Secrets Manager с използване на идентификационни данни, събрани от компрометирания екземпляр, и SSH достъп до бастионния хост с извлечения частен ключ -
- 18:57:22: Нова WebSocket връзка
- 18:57:26: Търсенето в съхранените идентификационни данни на приложението връща събрания AWS ключ
- 18:57:30: Наблюдавана SSH автентификация при бастионния хост
Цялата активност е продължила от 12:52 ч., когато е направена първата WebSocket връзка от „172.236.12[.]17“ към крайната точка „/terminal/ws WebSocket“, изложена от Marimo, до 21:50 ч., през което време атакуващият е внедрил конфигурация за слушане от тип asyncssh към притежаван от него VPS.
„В продължение на деветчасова сесия те са издали повече от 850 интерактивни команди, не са използвали разпознаваеми публично достъпни офанзивни инструменти и са написали скриптовете си на ръка по време на сесията“, казват от Sysdig. „Тактиката на оператора се е фокусирала върху едно-единствено заден план извикване на Python3, а не върху агентна рамка, което извлича идентификационните данни, изтегля SSH ключа от Secrets Manager, записва го на диска и се автентифицира пред бастиона през SSH с един опит.“
„Изкуственият интелект може да променя икономиката на атаките — повече цели, по-бързо време за експлоатация и по-малко ръчна работа по рутинни задачи — но той все още не е заменил опитния атакуващ, който знае как да изгражда от нулата и да избягва капани.“
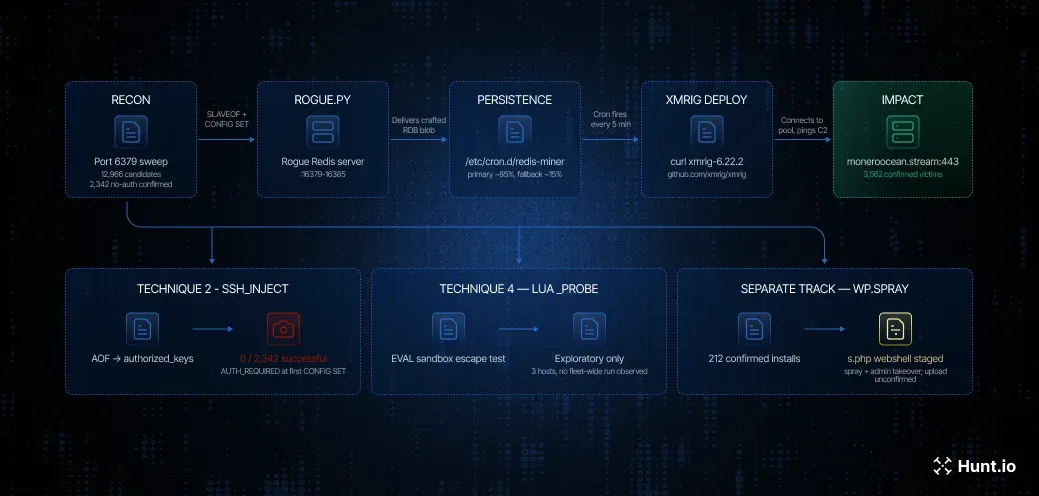
Констатациите идват в момент, когато Hunt.io разкри подробности за кампания за копаене на криптовалута, която е компрометирала 3562 Redis сървъра, най-вероятно след широко сканиране на интернет за потенциални Redis хостове на порт 6379, докато едновременно с това стартира три паралелни канала -
- Откриване на WordPress цели, което сканира списък от HTTPS хостове за версия на WordPress, инсталирани плъгини и дали са изложени XML-RPC или директорийни списъци
- Инжектиране на SSH authorized_keys базирано на AOF, което използва режима за файл само за добавяне (AOF) на Redis за извършване на инжектиране на SSH authorized_keys ключ
- Сондиране за бягство от изолирана среда (sandbox) на Lua, което изпълнява Redis EVAL команди и опити за бягство от изолираната среда срещу три хоста („47.250.92[.]230“, „34.166.99[.]116“ и „20.198.10[.]42“)
Основният метод на експлоатация е използването на командата SLAVEOF за контрабандно вкарване на контролирано от атакуващия съдържание в целевия Redis сървър, което води до внедряване на копач XMRig. Активността, която излезе наяве след откриването на изложена работна среда на 188.245.99[.]156, не е приписана на конкретен известен атакуващ или група.
„Потвърдените жертви обхващат версии на Redis от 2.8.17 (2015) до 7.2.0 (2023) и Linux от излезли от поддръжка RHEL/CentOS 6 до съвременни Ubuntu ядра, което сочи към липсваща автентификация като слабост, а не към грешка в конкретна версия“, заявяват от Hunt.io.
„Наборът от инструменти прилага четири техники в три услуги, но само фалшивата репликация на Redis работи в голям мащаб: SSH key-injection и излизането от изолирана среда на MongoDB върнаха нулев успех при 2810 опита, а пълна верига от идентификационни данни на WordPress до уебшел беше възстановена, но не беше потвърдена в голям мащаб.“
През последните месеци един-единствен оператор беше свързан и с мащабна кампания, наречена Operation CameraSwarm, която компрометира над 14 000 Dahua IP камери с помощта на атаки с груба сила (brute-force), уязвимости за заобикаляне на автентификацията (CVE-2021-33044 и CVE-2021-33045) и техника за ретранслация от типа peer-to-peer (P2P).