Въведение
Екипите по сигурност са станали доста добри в тестването срещу това, което може да ги нарани. Може ли този EDR агент да прихване този зловреден код? Ще се провали ли моята организация на симулацията за фишинг? Задейства ли се това SIEM правило за тази конкретна техника? И в по-зрелите организации това тестване се случва непрекъснато, а не като еднократно упражнение.
Но без значение колко много валидирате спрямо тези уязвимости, това не решава основния проблем, пред който е изправен секторът: това са изолирани, разпокъсани тестове.
А истинските атакуващи, все по-често използващи изкуствен интелект, не тестват техниките една по една. Те ги свързват в верига. Фишинг имейл води до събиране на идентификационни данни. Това събиране води до първоначално стъпване. Стъпването води до ескалация на привилегии, след това странично движение (lateral movement), след това подготовка на данните, след това екстфилтрация… докато щетата стане необратима.
Всяка една от тези индивидуални стъпки може да е нещо, което контролът за сигурност теоретично е способен да прихване - но има твърде много потенциални точки на експозиция за тестване и дори да коригирате 90%, именно тези 10%, които липсват, могат да действат като счупената брънка, правеща пътя на атаката експлоатируем.
Това, което наистина има значение, е дали цялата последователност бива прихваната, или се изплъзва през пролуките между инструменти, екипи и сигнали за тревога, които никога не са били наистина създадени да комуникират помежду си.
Тази пролука, между тестването на техники и тестването на вериги, е мястото, където много „валидирани“ състояния на сигурността тихо се разпадат.
Справяне с пролуката в експозицията (Exposure Gap)
Повечето програми за симулация на пробиви и атаки, дори доста зрелите, са изградени около библиотека от индивидуални техники, съпоставени с рамка като MITRE ATT&CK. Стартирате техника 1234, проверявате дали е засечена. Стартирате техника 5678, проверявате дали е блокирана. Оценявате я, преминавате към следващата.
Това ви казва нещо реално, но не и това, което всъщност трябва да знаете: дали противник, който свърже десет от тези техники във верига, адаптирайки се на всяка стъпка въз основа на това какво е проработило, би могъл да премине директно през вашата среда, докато всеки индивидуален контрол тихо докладва „не е открит проблем“.
Това не е само теоретично опасение. Според доклада на Filigran State of Threat Management, 93% от лидерите по сигурност казват, че тяхната организация е претърпяла кибератака с отражение върху бизнеса през последните 12 месеца, въпреки че повечето са валидирали защитите си в някакъв момент по пътя. 88% казват, че AI вече ускорява колко бързо се движат атакуващите, след като влязат вътре, а 84% посочват изолираните инструменти и разпокъсаното тестване като основна причина експозициите да остават незабелязани, докато някой не ги експлоатира.
Това показва, че има реална пролука между това да знаете за дадена заплаха и реалността да бъдете устойчиви срещу нея: Разбирането на експозицията на кибер риска е станало значително по-сложно.
Можете да видите този модел и в реални инциденти. Когато данъчната служба на Франция, DGFiP, претърпя пробив през 2025 г., нито една отделна стъпка в проникването не беше особено екзотична. Именно последователността от първоначален достъп, злоупотреба с идентификационни данни, странично движение и екстфилтрация, всички извършени в координирана верига, превърна шепа индивидуално преодолими слабости в сериозен пробив. Всеки контрол по пътя може много добре да е „работил“ сам по себе си. Веригата все пак е преминала.
Свързване на атаки във верига (Attack Chaining): Тестване по начина, по който атакуващите всъщност действат
Attack Chaining е това, което затваря тази пролука. Това е нов тип сценарий в OpenAEV, който автоматизира многостепенни пътища на атака от край до край, по същия начин, по който ред тийм екип би ги изпълнил, но непрекъснато и на малка част от цената.
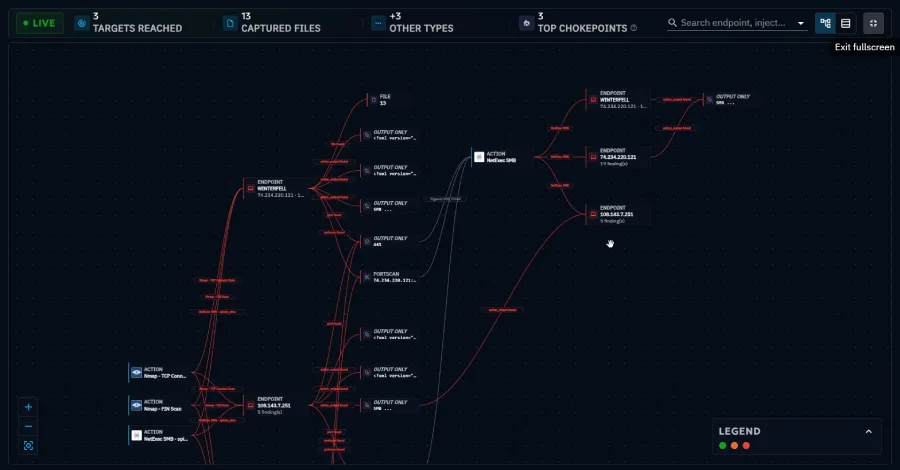
Вместо да тества техниките като изолирани събития, Attack Chaining ги свързва в реална последователност: реалният резултат от едно действие (прихванат идентификационен данък, отворен порт, токен, грешно конфигурирано разрешение) се улавя автоматично и се използва за решаване какво да бъде атакувано след това. Разузнаването разкрива цел, извличането на идентификационни данни дава парола, тази парола отключва следващата машина и веригата продължава да се изгражда върху това, което всъщност открие във вашата среда, разклонявайки се в реално време на интерактивна графика от първоначалния достъп до крайната цел.
Това ви осигурява реализма на ръчното ангажиране на червения екип (red team) без разходите или чакането. Ред тиймът е подробен, но скъп и периодичен - снимка, направена веднъж или два пъти годишно, докато средата продължава да се променя под нея. Attack Chaining се изпълнява за минути, толкова често, колкото ви е необходимо, така че вместо остарял доклад получавате винаги актуален отговор на единствения въпрос, който има значение: ако автор на заплаха свърже тези техники във верига днес, къде всъщност би пробил?
Как работи
Пет възможности работят заедно, за да направят това възможно:
- Отворена, условна верижна логика. Екипите изграждат за многократна употреба логика за пътя на многостепенна атака от нулата, като разчитат на всяко действие или събитие в OpenAEV – TTP, зловреден код, персонализирани действия или библиотечно съдържание. Условията определят какво се случва по-нататък: ако дадени идентификационни данни са валидни, извърши пренасочване тук; ако контролът блокира стъпката, спри или промени маршрута. Веригата се разклонява автоматично въз основа на това какво открива всяко действие в момента, а логиката остава напълно достъпна за инспекция, така че екипите да могат да я преразглеждат и актуализират с появата на нови техники.
- Картографиране на пътя на атаката на живо. Всеки път се развива и разклонява динамично в реално време, а не като обобщение, прочетено след факта. Всеки скок и пренасочване се визуализират на живо върху интерактивна графика, от първото действие до крайната цел, давайки на екипите изглед в реално време как се формира пътят, вместо просто къде е приключил.
- Прозрачни, приложими констатации, които извеждат на повърхността критичните точки на прекъсване (chokepoints). Всеки резултат, който една верига генерира (идентификационни данни, IP адрес, токен, файл), се превръща в структурирана констатация, в която екипите могат да се задълбочат: защо е изпълнено действието, какво е върнало то и как тази констатация е задвижила следващата стъпка. Тази проследимост е това, което прави възможно да се идентифицират критичните точки на прекъсване – единичните точки в даден път, където едно коригиране срива всичко надолу по веригата, вместо да се предоставя на екипите дълъг, недиференциран списък от неща за отстраняване.
- Контрол на обхвата и безопасността. Всяка верига оперира в рамките на предварително дефинирани ограничения: кои активи и цели са в обхвата, кои действия са разрешени и доколко е позволено на веригата да ескалира, преди да спре. Това е, което прави възможно стартирането на тези симулации с пълна автономност на изпълнението, без никога да се губи контрол върху границите.
- Социалното инженерство като основен етап. Фишинг имейлите, SMS стръвта и фалшивите целеви страници са възли на веригата като всеки друг: щракване, отговор или изпратени идентификационни данни се превръщат в структурирана констатация, която захранва директно следващия етап, точно както открадната парола или отворен порт. Това позволява на една верига да преминава плавно от претекст към събиране на идентификационни данни, към странично придвижване (lateral movement), към екфилтрация, отразявайки как действително започват реалните прониквания, вместо да се тества „дали някой ще щракне върху това“ като отделено упражнение.
Преминаване към пълна автономност с XTM One
Тези възможности поддържат два начина за стартиране на верига. В режим, управляван от оператор, човек изгражда условната логика и контролира изпълнението – детерминирано, прозрачно и създадено за мащабиране на прецизен, повторим пентестинг. В автономно верижно свързване на атаки (Autonomous Attack Chaining) тази преценка се предава на AI агент, задвижван от XTM One. Операторът дефинира само цел и обхват; специализиран оркестриращ агент планира самия път на атаката, изпълнява го и се адаптира в хода на работа – реагирайки на констатациите, пренареждайки стъпките, избирайки действия въз основа на това какво открива и дори генерирайки реалистични фишинг имейли или целеви страници, когато целта изисква социално инженерство. Оркестраторът може също да разчита на специализирани агенти за създаване на зловреден код, генериране на код, разузнаване и експлоатация, като използва вградените агенти на OpenAEV или внесе свои собствени от XTM One.
И двата режима работят на един и същ механизъм за условия и едни и същи контроли на обхвата, и двата осигуряват един и същ резултат: реалистична симулация на атака от край до край, която се изпълнява за минути вместо за седмици, повторима толкова често, колкото се променя вашата среда, приоритезирана около разузнаването за заплахи (threat intelligence), уместно за вашата организация – с резултати, захранващи директно единната оценка на експозицията, вместо да стоят като изолиран доклад.
Истинският извод
Организациите, които биват компрометирани въпреки че са „преминали“ своите тестове за сигурност, обикновено не са се провалили на единичен тест за контрол. Те са се провалили на тест за верижна атака, който никога не са провеждали. Тъй като атакуващите продължават да се движат все по-бързо, все по-често с инструменти, подпомагани от AI, които скъсяват разстоянието между първоначалния достъп и целта, цената на тестването само на техники в изолация също продължава да нараства.
Повърхностите за атака са съставени от отделни слабости. Атаките са съставени от вериги. Тестването трябва да съответства на това, срещу което всъщност трябва да се защитава.
Ако искате да навлезете по-дълбоко в това как всъщност се прилага това на практика, Filigran организира технически уебинар на живо, представящ тестването на вериги от атаки на практика. Можете да се регистрирате за една от сесиите тук:
- (Европа) Вторник, 29 септември от 11:00 ч. CEST
- (Америка) Четвъртък, 1 октомври от 11:00 ч. EDT