Google променя начина, по който функционират някои връзки в резултатите от търсенето. Определени резултати вече преминават през кодирано пренасочване на Google, вместо да отварят директно посочения сайт, което прави подгледа на връзката в браузъра по-малко полезен като бърза проверка за безопасност.
Промяната идва в момент, когато злонамерената реклама, отравянето на резултатите от търсенето (search-result poisoning) и дублиращите страници за изтегляне продължават да превръщат обикновените търсения в маршрути за измами и зловреден код.
Потребителите все още могат да виждат познато име на сайт в резултатите, но възможността им да сравнят този етикет с действителната връзка е отслабена в момента, в който вземат решение дали да кликнат.
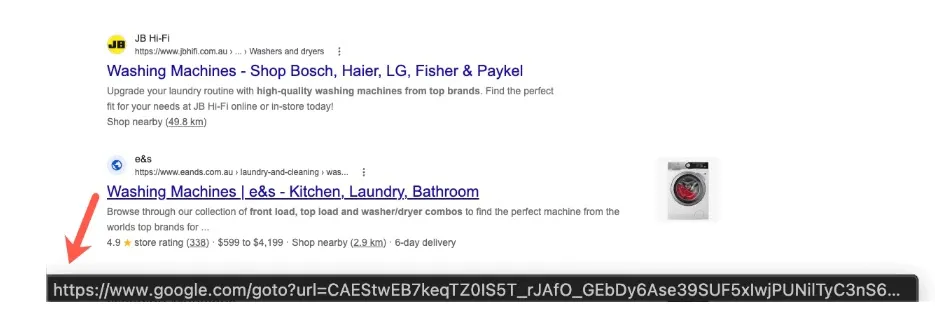
Анализатори от Malwarebytes отбелязват, че новата функционалност използва непрозрачни пренасочвания от типа google.com/goto?url=, чийто параметър url съдържа персонализирано, специфично за Google кодиране вместо четима крайна дестинация.
Това не е новооткрито семейство зловреден код или потвърдена атака, но променя основен навик при сърфиране, използван за откриване на съмнителни връзки.
Google заявява, че внедрява технически мерки срещу еволюиращите злоупотреби, но не е посочила конкретната причина за тази промяна. Очевидният ефект е, че масовото извличане на крайните дестинации от резултатите се затруднява, тъй като автоматизираните инструменти трябва да разрешават всяко пренасочване поотделно.
От Malwarebytes заявяват в доклад, споделен с Cyber Security News (CSN), че крайната дестинация може да се види само чрез заглавката Location в отговора на пренасочването. Допълнителната заявка засяга автоматизираните скриптове за събиране на данни (scrapers), както и легитимните инструменти за изследвания, архивиране, достъпност, проследяване на класирането и одит.
Новите пренасочвания в търсачката на Google създават затруднения
От години стандартният съвет за безопасност е да се задържи курсорът върху резултата от търсенето и да се провери адресът, показан от браузъра, преди да се кликне.
Тази проверка може да разкрие грешно изписан домейн, несвързан хост или съмнителен път. При новата система предгледът може да покаже кодиран адрес на Google, вместо уебсайта, който потребителят очаква да посети.
Google все още показва посочената крайна дестинация над резултата, но този етикет вече не се потвърждава независимо от прегледа на връзката.
Разликата е важна, тъй като атакуващите използват страниците за търсене, за да направят вредните дестинации да изглеждат обикновени. Неотдавнашни кампании, злоупотребяващи с компрометирани профили в Google Ads, изпращаха потребители към клонирани сайтове и изтегляния на зловреден код чрез подвеждащи спонсорирани карета.
Това не означава, че всяко пренасочване от типа goto е злонамерено, нито доказва, че Google насочва потребителите към небезопасни страници. Това обаче означава, че познатата визуална проверка предоставя по-малка увереност.
Заглавието на резултата, показаният домейн или адресът за пренасочване не трябва да се третират като доказателство, че страница за изтегляне или заявка за вход са легитимни.
Рискът е по-голям при търсения, свързани със софтуер, техническа поддръжка, банкиране или възстановяване на профил. Киберпрестъпниците могат да купят или компрометират рекламни площи и да създадат страници, които точно копират доверени марки.
Докладите за кампании с отравяне на резултатите от търсенето показват как високо класирани връзки могат да доведат до фалшиви банкови страници, които прихващат пароли и активни сесии.
По-безопасни начини за потвърждаване на резултатите
Потребителите трябва да отделят отделен момент преди отварянето на чувствителни резултати, особено спонсорирани импресии. Вместо да разчитат само на текста при задържане на курсора, въведете известен официален адрес, използвайте запазена отметка или намерете сайта през потвърден профил на компанията.
За софтуер стигайте до сайта на издателя директно, вместо да следвате реклама или резултат, обещаващ спешно обновяване. Ако дадена страница изисква идентификационни данни, данни за плащане, разширение за браузър или команда за поставяне в терминала, спрете и потвърдете автентичността през друг маршрут.
Това е от съществено значение, когато търсенето води до страница за поддръжка или инсталатор. Неотдавнашна кампания с фалшив инсталатор на Node.js използва спонсорирани резултати, за да примами потребители на Windows към зловреден код за кражба на информация (infostealer).
Организациите, които събират данни от търсачките, трябва да очакват повече заявки, възможни ограничения на скоростта (rate limits) и допълнителни разходи при разрешаването на крайните дестинации.
Екипите по сигурност могат да актуализират своите указания за осведоменост: задържането на курсора остава полезно в много контексти, но може да не разкрива крайната цел на тези резултати. Служителите трябва да валидират високорисковите връзки чрез доверени пътища за навигация.
По-широкият извод е, че резултатите от търсенето не са граница за сигурност. Пренасочванията може да са предназначени за ограничаване на автоматизираните злоупотреби, но те премахват слой прозрачност от ежедневното сърфиране.
Както показват атаките, използващи маршрути през доверени услуги на Google, познатата инфраструктура може да бъде част от убедителна верига, което прави независимата проверка още по-важна, преди потребителите да кликнат.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL шаблон | google.com/goto?url=... | Кодиран URL шаблон за пренасочване в Google Search, описан в изходния материал. |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайното им отваряне или превръщане във хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.
Поддържайте вашия SOC информиран за активен зловреден код и фишинг в рамките на 24 часа от появата им. Изпробвайте ANYRUN, за да предотвратите инциденти с рано откриване.