Фишингът пристига през доверени имейл системи. Вместо да използват очевидни злонамерени адреси, атакуващите изпращат обичайни сигнали за профила, фактури и известия за подновяване, които въвеждат жертвите в капани в уеб пространството.
Този подход пренася опасността в пътя на кликванията, който може да се променя в реално време. Дадено съобщение може да премине успешно автентикация, да не съдържа вредоносен файл и въпреки това да преведе получателя през пренасочвания, проверки на браузъра и подвеждащи страници.
Тестването през третото тримесечие на 2026 г. се натъкна на фишинг образци, използващи този модел. Кампаниите съчетават познати теми с инфраструктура, проектирана да скрие крайната дестинация от базови проверки.
Въздействието надхвърля единична примамка. Фалшиво подновяване на антивирусен софтуер може да изисква платежни данни, просрочена фактура може да насочи жертвата към измама с криптовалути, а банково известие може да се прицели в идентификационни данни.
Virus Bulletin посочва в доклад, споделен с Cyber Security News (CSN), че всяка от атаките използва правдоподобна подкана и дестинация, която може да се държи различно пред скенерите за сигурност в сравнение с реалния потребител.
Нови фишинг атаки използват доверена имейл инфраструктура
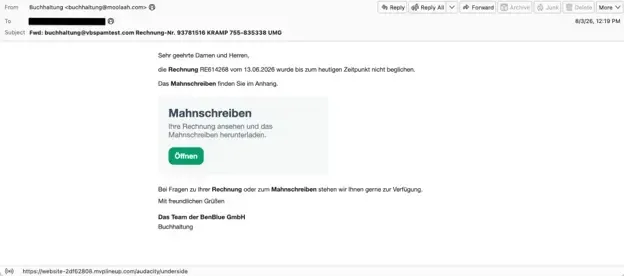
Пример от август използва немскоезично известие за просрочено плащане, което наподобява подкана за отваряне на „Mahnschreiben“ (напомняне за плащане).
То е било доставено през Amazon Simple Email Service от домейн със съвпадащ DKIM подпис, което придава на съобщението технически признаци, свързвани от много филтри с легитимна поща.
Няма прикачен файл за проверка. Връзката зарежда страница с примамващо съдържание, скрит текст, миниатюрен iframe и разбъркан код.
Тя събира данни за браузъра и часовата зона, след което изпраща скрита заявка, преди да пренасочи към OpenSea по време на анализа, което показва маскиран маршрут за измами с криптовалути или NFT, а не разпространение на зловреден софтуер.
Тази последователност илюстрира защо доверените облачни услуги прикриват фишинга толкова ефективно. Платформата за доставка може да е напълно истинска, домейнът на подателя да преминава коректно автентикация, а началната страница да изглежда безвредна, когато се анализира извън целевия браузър, време или местоположение.
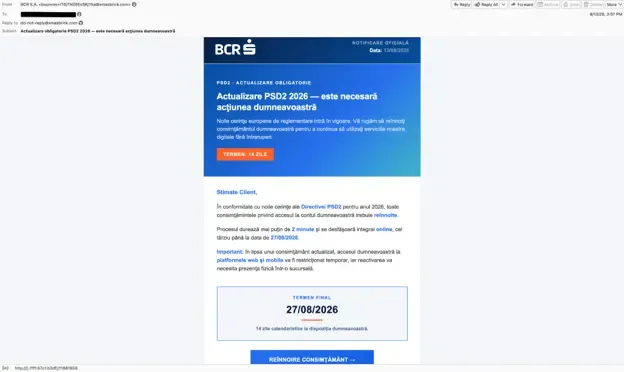
Отделна кампания на румънски език копира визуалната идентичност на BCR S.A. и твърди, че се изисква подновяване на съгласието по PSD2, преди банковият достъп да бъде ограничен.
Тя използва DKIM-валидиран, но несвързан подател и IPv6-картиран адрес във връзката – формат, който може да затрудни автоматичната оценка на дестинацията. При проверката връзката преминава през друго пренасочване, преди да достигне Google.
Изследователите оценяват операцията като опит за кражба на идентификационни данни, като отбелязват, че активната страница може да е била изтекла, маскирана или конфигурирана да показва безобидно съдържание избирателно. Тази несигурност прави обикновените проверки на репутацията и еднократните сканирания по-малко надеждни.
Защо познатите примамки все още работят
За да причинят вреда, тези образци не са имали нужда от нова фамилия зловреден софтуер. Те са използвали познати страхове: заразено устройство, неплатена сметка, блокиран банков достъп или изтичащ абонамент.
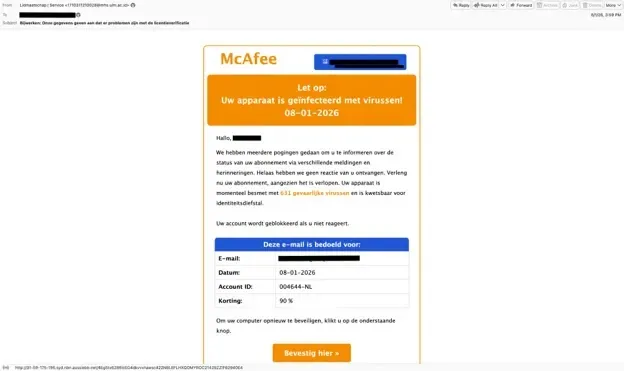
Имейл на нидерландски език за подновяване на услуга например предупреждава за „631 опасни вируса“, заплашва със закриване на профила и предлага отстъпка, за да притисне жертвата да вземе бързо решение.
Тези съобщения се възползват от разликата между техническото доверие и човешкото доверие. Успешното преминаване на SPF, DKIM или DMARC показва, че съобщението е разрешено от даден домейн, но не доказва, че същинското бизнес искане е добросъвестно.
Същото опасение възникна и при разпространението на фишинг чрез Amazon SES, където се използваше автентицирана поща, за да се избегне блокиране, базирано на репутация.
Получателите трябва да избягват отварянето на фактури, страници за подновяване или банкови известия през неочаквани връзки в имейли, дори когато подателят изглежда легитимен.
Те следва да достъпват посочената услуга чрез въвеждане на нейния официален адрес или чрез запазено приложение, след което да проверят всяко предупреждение директно от профила си. Тази кратка пауза може да прекъсне веригата от пренасочвания, преди да бъдат въведени идентификационни или платежни данни.
За защитниците докладът подчертава необходимостта от изследване на пълния път на кликванията, а не само на състоянието на прикачените файлове или първоначалния URL адрес на имейла.
Механизмите за контрол трябва да инспектират пренасочвания, необичайни IP-базирани връзки, снемане на отпечатък на браузъра (fingerprinting) и поведението след зареждане, докато екипите следва да разглеждат автентикацията само като един от многото сигнали. Злоупотребата с доверени услуги на Google показва как многоетапните маршрути могат да направят началната връзка да изглежда безопасна.
Екипите за сигурност могат да извършват търсене за предоставените индикатори, да анализират съобщения, имитиращи работни процеси за плащания, банкиране или подновявания, и да предупреждават персонала за спешни заявки.
По-широкият извод съвпада с фишинг техниките, използващи blob URL: атакуващите все по-често разполагат вредоносното съдържание по-късно в потребителския път, където конвенционалните проверки на имейли имат по-малка видимост.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Hostname | 31-59-175-195[.]syd[.]nbn[.]aussiebb[.]net | Инфраструктура за пренасочване, използвана във фишинг потока тип scareware за подновяване на антивирусен софтуер |
| Domain | loadswage[.]com | Инфраструктура за пренасочване, свързана с фишинг образеца за подновяване на антивирусен софтуер |
| Domain | eightindigostove[.]com | Домейн, хостващ пътя за отписване във фишинг образеца за подновяване на антивирусен софтуер |
| Sender domain | moolaah[.]com | DKIM-съгласуван домейн на подател, използван за примамката с маскирана фактура за просрочено плащане |
| URL | website-2df62808[.]mvplineup[.]com/audacity/underside | Страница за маскиране от първи етап, използвана във веригата от пренасочвания на фишинга с фактури |
| Domain | opensea[.]io | Крайна дестинация, достигната след етапа на маскиране и снемане на отпечатък от браузъра |
| Sender domain | xmasbrick[.]com | DKIM-съгласуван, но несвързан домейн на подател, използван в румънския банков фишинг имейл |
| URL | hxxp://[0000:0000:0000:0000:0000:FFFF:67C1:B3DF]/11881659 | IPv6-картиран буквален IP URL адрес, вграден в банковото фишинг съобщение |
| IPv4 address | 103[.]193[.]179[.]223 | IPv4 адрес, представен чрез нотацията на IPv6-картирания URL адрес |
| URL | web5-4s4c-online-garantibbva[.]vibtee[.]com/ro/ | Дестинация за пренасочване в румънската PSD2 банкова фишинг верига |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно резолване или превръщане в хипервръзки. Възстановявайте функционалността им само в рамките на контролирани платформи за киберразузнаване като MISP, VirusTotal или вашата SIEM система.