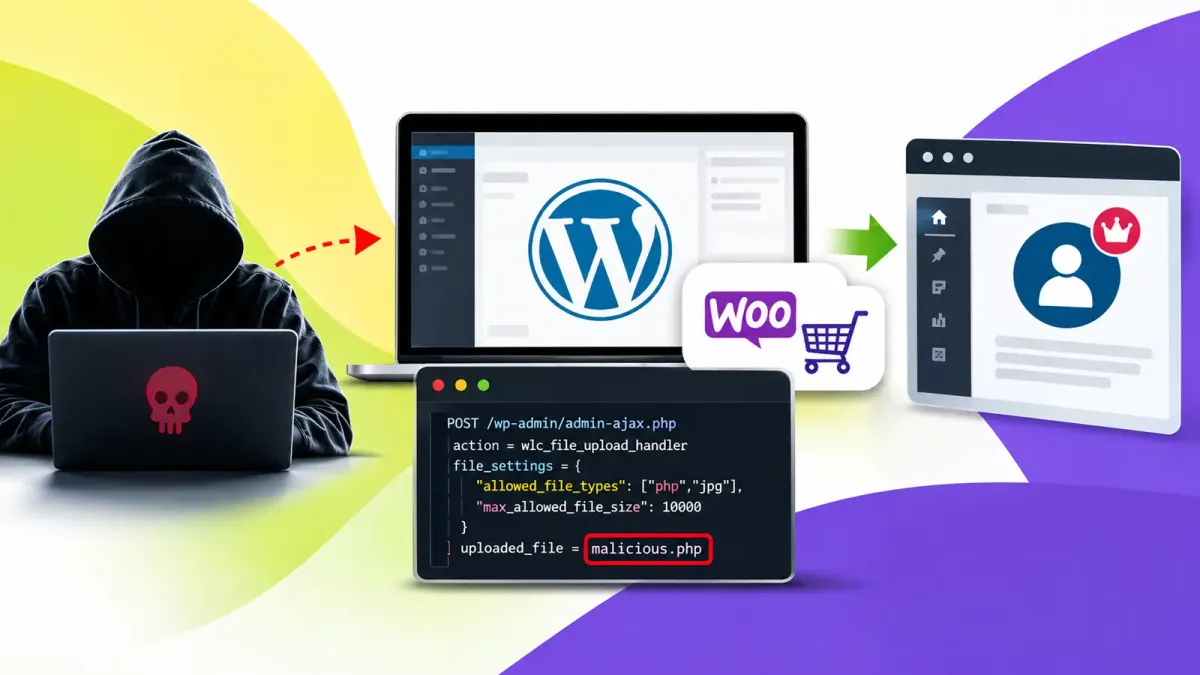
Атакуващи активно се възползват от критична уязвимост в разширение за WooCommerce, за да поемат пълен контрол върху WordPress сайтове без необходимост от потребителско име или парола. Проблемът засяга Wholesale Lead Capture и превръща стандартна функция за качване на файлове в директен път за достъп до сървъра.
Уязвимостта, проследявана като CVE-2026-27540, има оценка за сериозност по CVSS от 9.8 и засяга версии до 2.0.3.1 включително. Даден киберпрестъпник може да достигне до откритата функция за качване и да постави изпълним код в сайт, на който не са инсталирани корекции за сигурност. Това означава, че един онлайн магазин може да бъде компрометиран още преди неговият собственик да се е влязъл в системата.
Анализаторите от Wordfence установиха активни злоупотреби и съобщиха за блокирането на повече от 100 000 опита за експлоатация. Активността продължава с месеци, със значителни пикове от 4 юни до 17 юни, а след това отново на 1 юли и 30 август.
От Wordfence заявяват в доклад, споделен с Cyber Security News (CSN), че мащабът е от голямо значение, тъй като се оценява, че засегнатото разширение работи на около 6 000 активни сайта.
Едно успешно проникване може да разкрие клиентски данни, да улесни измами с плащания или да превърне магазина в платформа за последващи атаки. Скорошните публикации за проблеми в разширения за миграция на WordPress показват защо грешките, неизискващи автентификация, заслужават незабавно внимание.
Хакери се възползват от уязвимост в разширение за WooCommerce
Слабостта се криевъв формата за регистрация на едро на разширението, която позволява на посетителите да качват файлове. Процесът по качване проверява списък с разрешени типове файлове, но приема този списък от заявката на посетителя, вместо да използва доверена настройка, съхранявана на сървъра.
Поради това атакуващ може да промени списъка и да накара сайта да приеме PHP файл. Тази малка грешка при валидацията има сериозни последствия. PHP е код, който сървърът на WordPress може да изпълни, така че каченият зловреден код (бекдор) може да осигури на атакуващия отдалечен достъп.
Оттам нататък авторът на заплахата може да изпълнява команди, да добавя администраторски профили, да копира съхранена информация или да прави промени, които да му позволят да се върне по-късно. Това наподобява рисковете за трайно присъствие, описани в докладите за зловреден софтуер за WooCommerce сайтове.
Качването не изисква акаунт в WordPress. Атакуващият трябва само да изпрати модифицирана заявка към публичния манипулатор на разширението. Уязвимата логика за качване също така заобикаля стандартните проверки за тип файл, премахвайки ключова защита, която трябва да спира изпълнимите файлове.
Това не е просто теоретично findings. Наблюдаваният зловреден код осигурява базиран на браузър начин за преглед на детайлите на хоста и записване на допълнителни файлове, което позволява на атакуващите да разширят достъпа си след първоначалния пробив. Собствениците трябва да третират необяснимите промени по сървъра като възможно компрометиране.
Инсталирайте корекции за сигурност на сайтовете и проверете за неразрешено проникване
Обновете Wholesale Lead Capture до версия 2.0.3.2 възможно най-скоро. Администраторите трябва също така да инвентаризират разширенията за WordPress във всеки магазин и тестова среда. Преди да извършат обновяване, екипите трябва да запишат версиите на разширенията и да запазят копие на засегнатия сайт за анализ.
Те трябва да потвърдят, че са създадени резервни копия преди пробива. Поддържането на тествано резервно копие е полезно, но то трябва да бъде проверено преди възстановяване, за да не се въведат отново зловредни файлове.
Собствениците на сайтове трябва да проверят папката за качени файлове за неочаквани или наскоро създадени PHP файлове, да прегледат администраторските акаунти за непознати записи и да анализират сървърните логове за модела на атака, посочен по-долу.
Те трябва да премахнат потвърдените зловредни файлове, да отнемат достъпа на непознати акаунти, да нулират паролите с привилегии и да търсят вторични бекдори. Подобна дисциплина на реагиране е важна и при бекдори във веригата за доставки на разширения, където атакуващите могат да оставят траен достъп.
Липсата на съмнителни записи в логовете не гарантира, че даден сайт е безопасен, тъй като атакуващите могат да използват друга инфраструктура или да заличат следите си.
Организациите, които обработват поръчки, трябва също така да проверят за необичайни промени по страниците за плащане, нови планирани задачи и неочаквани изходящи връзки. Запазете логовете и копия от съмнителните файлове преди почистването, в случай че е необходимо разследване на инцидента.
Разработчиците трябва да валидират типовете файлове и ограниченията за размер на самия сървър, да избягват да се доверяват на настройки, подадени от браузъра, и да предотвратят изпълнението на качените файлове като код.
За операторите на магазини бързото отстраняване на уязвимости и рутинните проверки остават най-практичната защита, когато атакуващите вече сканират за познати слабости. Новите проверки за сигурност при обновяване на разширения добавят още един защитен слой, но те не заменят бързото инсталиране на корекции за сигурност или последващия преглед след инцидент.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| IP address | 92.241.13.213 | Observed source of more than 24,900 blocked exploit requests |
| IP address | 31.59.129.150 | Observed source of more than 24,000 blocked exploit requests |
| IPv6 address | 2a0f:85c1:840:5389::1 | Observed source of more than 16,000 blocked exploit requests |
| IP address | 92.241.13.140 | Observed source of more than 9,100 blocked exploit requests |
| IP address | 23.137.105.214 | Observed source of more than 6,700 blocked exploit requests |
| IP address | 23.180.120.140 | Observed source of more than 6,600 blocked exploit requests |
| IP address | 104.194.9.138 | Observed source of more than 6,100 blocked exploit requests |
| IP address | 187.75.114.36 | Observed source of more than 470 blocked exploit requests |
| IP address | 114.10.43.203 | Observed source of more than 310 blocked exploit requests |
| IP address | 37.114.144.209 | Observed source of more than 310 blocked exploit requests |
| File name | shell.php | Observed PHP webshell filename used in exploitation |
| Request path | /wp-admin/admin-ajax.php | WordPress AJAX endpoint targeted during exploitation |
| Request parameter | action=wwlc_file_upload_handler | Malicious requests use this action value to reach the vulnerable upload handler |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.