Postman обяви официалното пускане на Passport by Postman, с което отбелязва навлизането на компанията в сферата на сигурността на API със самостоятелен продукт, осигуряващ на организациите сигурен начин за използване на API, докато човешките и нечовешките идентичности все по-често работят рамо до рамо.
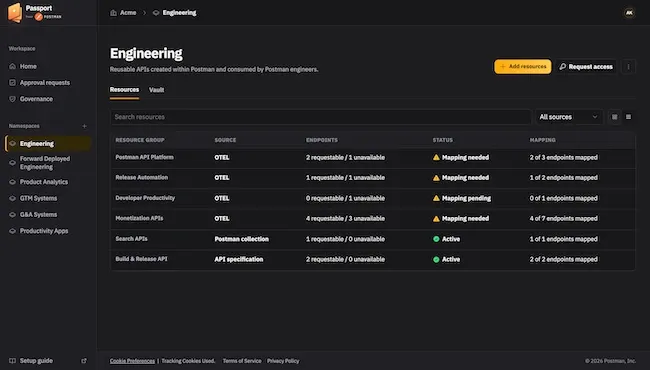
Новият продукт запазва реалните идентификационни данни за API в средата на клиентите, като същевременно предоставя на екипите по сигурност пълна проследимост за всяко извикване, детайлен контрол върху достъпа и възможност за отменяне на достъпа за секунди.
Разработчиците и AI агентите трябва постоянно да извикват API, но идентификационните данни, които удостоверяват тези извиквания — API ключове, токени и тайни — исторически са трудни за контролиране. След като реалните идентификационни данни попаднат на машината на разработчик, те могат бързо да се разпространят в .env файлове, хранилища, инструменти за чат, IDE конфигурации и CI дневници, което затруднява екипите по сигурност да ги одитират или управляват напълно.
Едни изтекли идентификационни данни могат да бъдат използвани хиляди пъти, преди проблемът със сигурността да бъде открит и отстранен, а тъй като AI агентите започват да извикват API с 1000 пъти по-висока скорост от хората, повърхността за атака се разширява по-бързо от всякога.
„AI агентите получават своите възможности чрез API, което прави сигурния достъп до тези API по-критичен от всякога“, заяви Абинав Астхана, главен изпълнителен директор на Postman. „Тъй като разработчиците и AI агентите умножават броя на извършваните API извиквания, броят на идентификационните данни в обращение нараства също толкова бързо. Passport осигурява подход без тайни за достъп до API, позволявайки на всяка човешка или нечовешка идентичност да извиква одобрени API, без никога да разполага с реалните данни.“
Passport осигурява достъп без тайни до SaaS платформи и позволява на разработчици, машини и AI агенти да откриват и извикват одобрени API чрез управлявани и одитируеми идентичности, без никога да докосват реални идентификационни данни. За разлика от традиционните подходи за управление на API ключове и шлюзове, които се фокусират върху разпространението и защитата на тайни, Passport съхранява данните самостоятелно в средата на клиентите.
- Проектиран без тайни: Запазва реалните тайни във вашия облак и във вашето хранилище за тайни. Разработчиците и агентите получават референция към тайната — криптографски указател, който е инертен без проксито и е свързан с идентичността, която го е поискала.
- Прецизно предоставяне на права: Предоставяйте разрешения точно до конкретното действие, хост и път, които искате да позволите. Всяка заявка се проверява спрямо тези правила, преди да стигне до вашето хранилище, така че достъпът остава точно според намерението.
- Създаден за агенти: Третира разработчиците и агентите по идентичен начин. Агентите получават временни идентичности с ограничен обхват за конкретната задача, генерирани от устойчива родителска идентичност, което позволява на организациите да управляват флоти от агенти, без да разпространяват дълготрайни тайни. Под-агентите наследяват само подмножество от разрешенията на своя родител.