Неизвестна досега рамка за зловреден софтуер, наречена BambooToken, която е активна поне от 2023 г., вече използва протокола Message Queuing Telemetry Transport (MQTT) за комуникация със системи под Windows и Linux.
Зловредният софтуер е внедрил MQTT за комуникации от тип команден център (C2) във варианти, разработени между 2024 и 2025 г., като е компрометирал сървъри, използвани от мобилни приложения, юридически и финансови услуги, както и софтуерна разработка.
Въпреки че MQTT не е нов метод, той е необичаен подход, като изследователите от компанията за киберсигурност ESET документираха несвързана задна вратичка (backdoor), наречена MQsTTang, през 2023 г.
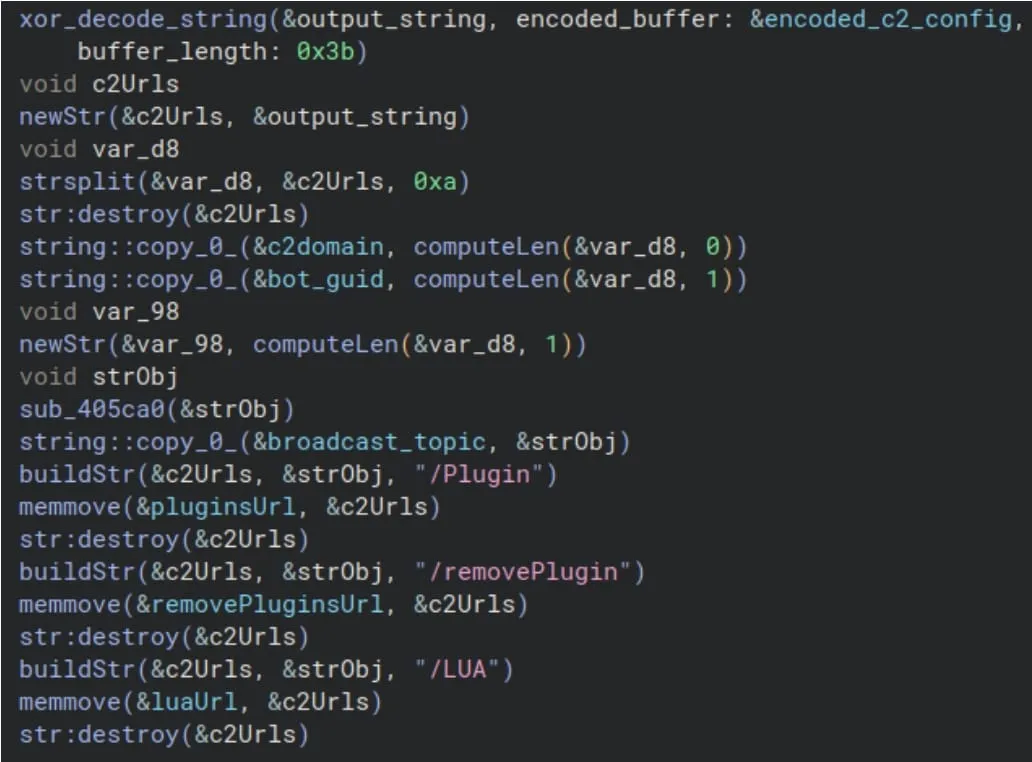
Този подход има предимството, че заразените системи не се свързват директно с инфраструктурата на атакуващия, което увеличава възможностите за избягване на откриването и устойчивостта. В същото време комуникациите могат да бъдат асинхронни, осигурявайки оперативна приемственост при временни смущения в мрежата.
Доклад от днес на изследователското звено на Lumen, Black Lotus Labs, отбелязва, че BambooToken е инфектирал системи чрез странично зареждане (side-loading) през дигитално подписан софтуер за USB токени Tendyron OnKey или чрез фалшифициране на идентичността на офис пакета Kingsoft Office.
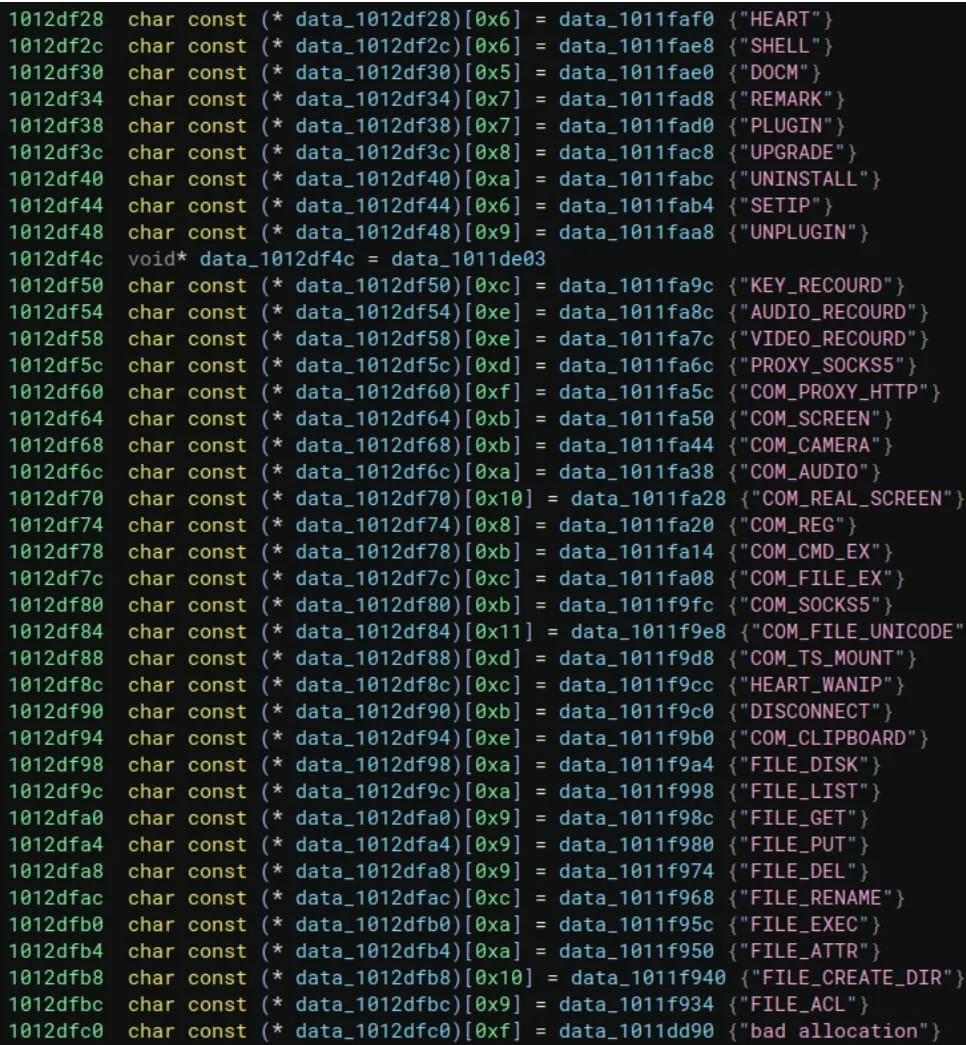
Изследователите са открили плъгин за BambooToken, който изброява антивирусните продукти на инфектираните хостове и изпраща резултатите към C2 сървъра. Открити са и символни низове, сочещи към прехващане на натиснатите клавиши (keylogging), кражба на съдържанието на клипборда, аудио запис, заснемане чрез уебкамера и правене на екранни снимки.
Въпреки това те са извлекли тези данни от „мъртъв код“, което означава, че изследователите не могат да потвърдят със сигурност дали посочените модули съществуват и са били използвани при атаки, или все още са били в процес на разработка.
Изследователите са открили Linux вариант на зловредния софтуер, BambooToken версия 2.1, като най-скорошния (забелязан през декември 2025 г.), който може да бъде свързан с кампанията.
Той също използва MQTT, събира обширна системна информация, може да стартира команден шел и позволява на операторите да качват, изтеглят и изтриват файлове. Въпреки това Black Lotus Labs посочва, че „образът за Linux все още изглежда в процес на разработка“.
Телеметрията на Lumen е идентифицирала приблизително дузина компрометирани корпоративни субекти, предимно в Азия и Южна Америка, включително хотели, биомедицински фирми, адвокатски кантори, финансова организация и уебсайт за криптовалута в Литва.
Освен това изследователите са установили, че повечето компрометирани сървъри са свързани с бекенд инфраструктурата на мобилни приложения.
Киберпрестъпникът също така е компрометирал GitLab сървър в Хонконг, създавайки потенциална плацдарм позиция за атаки по веригата за доставки (supply-chain attacks).
Lumen предполага, че част от активността може да е била насочена срещу китайски потребители в чужбина, осъществяващи достъп до услуги в континенталната част чрез VPN услугата SpeedCN.
Въпреки че изследователите не могат да припишат активността на BambooToken на конкретен злонамерен субект или известна група, те отбелязват, че моделите на насочване съответстват на операции, свързани с Китай.
Lumen сподели индикатори за компрометиране (IoCs), свързани с тази активност, за да помогне на специалистите по защита да откриват и блокират атаките.