Хакери активно се възползват от критична уязвимост в платения плъгин WooCommerce Wholesale Lead Capture за WordPress, за да качват бекдор (задна врата) на PHP.
Недостатъкът се проследява като CVE-2026-27540 и засяга версии 2.0.3.1 и по-стари на плъгина. Той представлява уязвимост за неавтентикирано качване на произволни файлове, открита от изследователя по сигурност Teemu Saarentaus.
Атакуващ може да се възползва от нея, за да качи PHP уебшелове и да изпълни код, което потенциално може да доведе до пълно компрометиране на сайта.
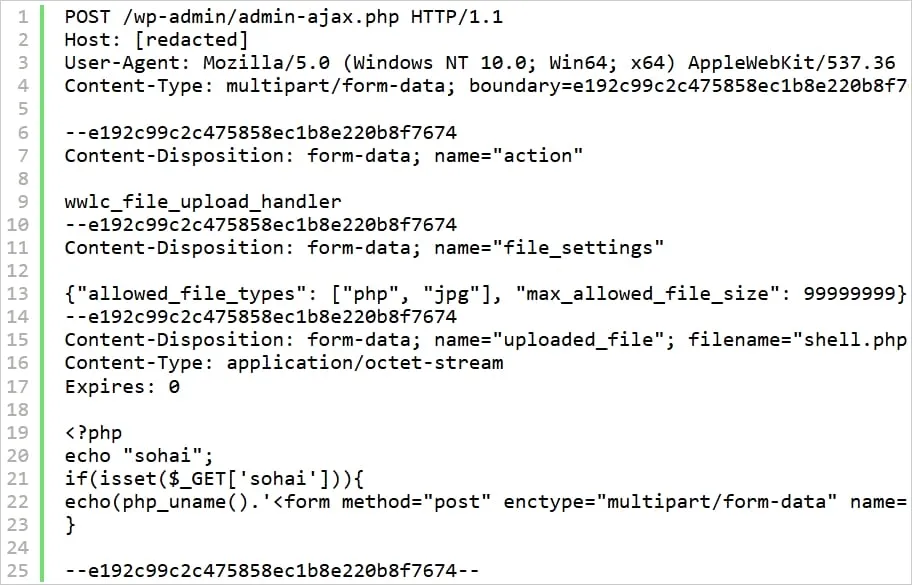
От техническа гледна точка уязвимостта се дължи на разкриването на неавтентикирано AJAX действие, наречено wwlc_file_upload_handler, което проверява файловите разширения спрямо разрешителен списък, подаден чрез контролирания от потребителя параметър на заявката file_settings.
Това позволява добавянето на „php“ към разрешените типове файлове, което кара плъгина да приема качването на PHP изпълними файлове.
Уязвимостта беше отстранена във версия 2.0.3.2 на плъгина WooCommerce Wholesale Lead Capture, пусната на 20 февруари.
Въпреки това компанията за сигурност на WordPress Defiant предупреждава, че нейната защитна стена за уеб приложения Wordfence е блокирала над 100 000 атаки, свързани с CVE-2026-27540.
Wordfence съобщава, че активността по експлоатацията е скочила между 4 юни и 17 юни, както и на 1 юли и 30 август.
По време на атаките киберпрестъпниците качват уебшел, който извършва разузнаване, но също така може да въведе допълнителен зловреден код.
„Атакуващият изпраща заявка към AJAX действието wwlc_file_upload_handler, съдържаща фалшифициран параметър file_settings и злонамерен файл с разширение .php“, обясняват от Wordfence.
„Каченият shell.php е PHP уебшел, който докладва подробности за хоста и предоставя базирана на браузър форма за качване с цел записване на допълнителни зловредни файлове в сайта.“
Wordfence предоставя списък с IP адреси на основните нарушители, извършили десетки хиляди опити за експлоатация. Препоръчва се на администраторите да ги добавят към списък с блокирани адреси и да обновят плъгина до версия 2.0.3.2 или по-нова, която отстранява проблема със сигурността.
Изследователите съветват да се проверят директориите за качване на файлове за неочаквани или наскоро създадени PHP файлове, да се прегледат дневниците за заявки към /wp-admin/admin-ajax.php, извикващи wwlc_file_upload_handler, и да се премахнат непознатите администраторски профили.
Ако компрометирането бъде потвърдено, препоръчителното действие е уебсайтът да се възстанови от безопасен архивен копие (backup), тъй като премахването на всички механизми за персистентност, потребители и бекдори може да бъде сложно.