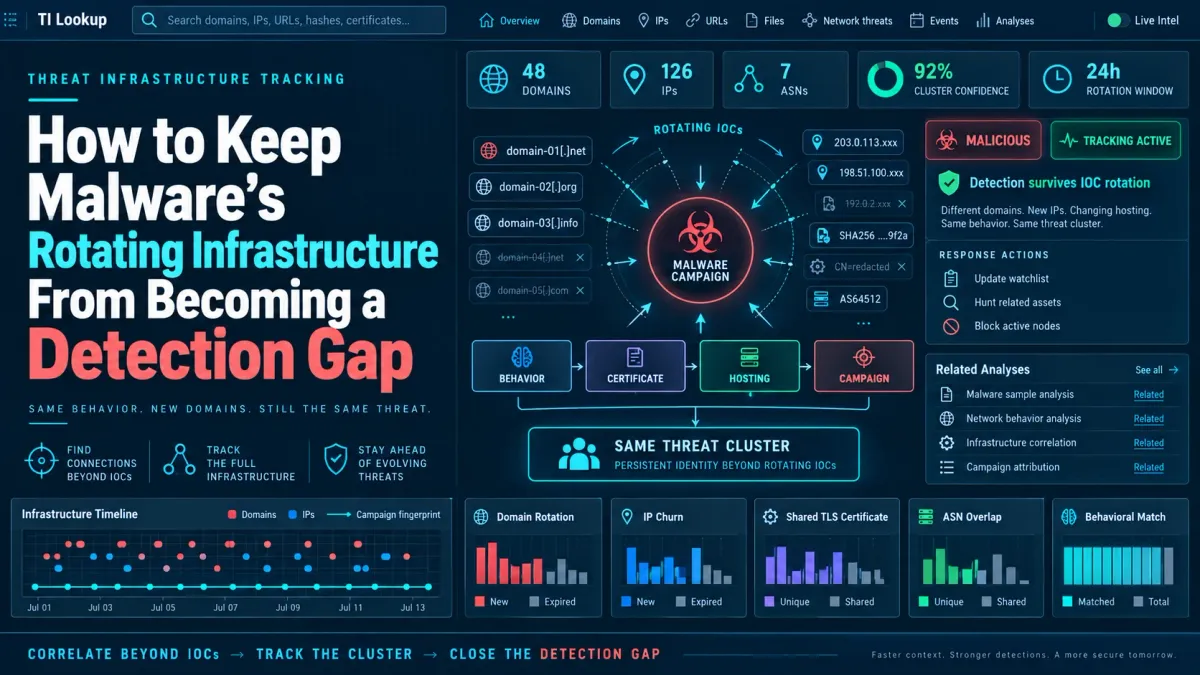
Не можете да откриете днешните атаки с вчерашни данни за заплахи – така накратко може да се формулира предизвикателството, пред което са изправени редица съвременни SOC центрове.
Индикаторите губят актуалност бързо. Нова инфраструктура се появява ежедневно. SOC екипите се борят да държат темпото.
Това се случва, защото кампаниите със зловреден код все повече разчитат на ротиращи домейни, хостинг инфраструктура и фишинг потоци.
Нападателите не е необходимо всеки път да измислят нов модел. Основните методи остават същите, но бързо променящата се инфраструктура затруднява откриването.
Тази пролука в откриването увеличава натоварването на аналитиците, тъй като блокирането на единични IOC често се оказва безполезно и в крайна сметка излага компанията на по-голям риск.
Защо откриването на ротираща инфраструктура на зловреден код е приоритет за съвременните SOC центрове
Авторите на заплахи, които проектират зловреден код, способен да се разпространява чрез краткотрайна инфраструктура, доверени услуги и бързо сменящи се фишинг техники, познават много добре слабите места на SOC екипите.
Неотдавнашни кампании показват колко мащабен е станал този проблем с откриването.
Скорошна фишинг кампания с RMM, разследвана от ANY.RUN, демонстрира мащаба на проблема.
Това, което първоначално е изглеждало като кампания, насочена към Канада и използваща фалшиви данъчни документи, се е оказало свързано с по-широка операция, обхващаща 46 държави, като 45% от наблюдаваната активност е била свързана със Съединените щати.
В рамките на цялата кампания изследователите са идентифицирали 425 URL адреса за фишинг комплекти (kits) в 240 хоста. От тези хостове 94% са били наблюдавани само в рамките на един-единствен ден.
Инфраструктурата се е променяла бързо, но моделът на атака е останал разпознаваем, ако знаете къде да гледате.
Друго разследване на ANY.RUN разкри 3DBlast – новонаблюдаван фишинг комплект, насочен към потребители в Съединените щати.
Той се представя за Microsoft 365, Office 365 и Google, като същевременно променя както инфраструктурата си, така и фишинг техниките, използвани срещу жертвите.
Вместо да разчита на един-единствен поток на атака, е забелязано, че комплектът използва техники като Browser-in-the-Browser (BitB), OAuth/device-code фишинг, adversary-in-the-middle (AiTM) и DOM relay.
Тези (и много други) кампании подчертават по-голямата промяна в проблема с откриването: продължителността на живота на отделните индикатори може да бъде много по-кратка от продължителността на живота на самата заплаха зад тях.
Как да останем крачка пред промените в инфраструктурата
За да избегнат пролуки в откриването и да предвидят заплахи с ротираща инфраструктура, SOC аналитиците се нуждаят от актуални данни за заплахи, достигащи бързо до техните защитни системи, широка видимост върху възникващата инфраструктура и достатъчно контекст за разследване на това, което преминава през защитите.
Домейните, URL адресите, IP адресите и инфраструктурата за доставка могат да се променят дълго преди самата кампания да изчезне. Ако откриването разчита на вчерашни индикатори, всяка промяна в инфраструктурата може да създаде нова пролука.
Един от основните диференциращи фактори тук е достъпът до наистина релевантна информация за заплахите. Източниците на данни за заплахи (Threat Intelligence Feeds), като TI Feeds на ANY.RUN, непрекъснато доставят свежи зловредни индикатори от реални разследвания в изолирана среда директно в SIEM, SOAR, TIP, защитни стени и други системи за сигурност.
Данните за заплахи се формират въз основа на информация, генерирана чрез разследвания от 16 000 компании в интерактивната изолирана среда (Interactive Sandbox) на ANY.RUN.
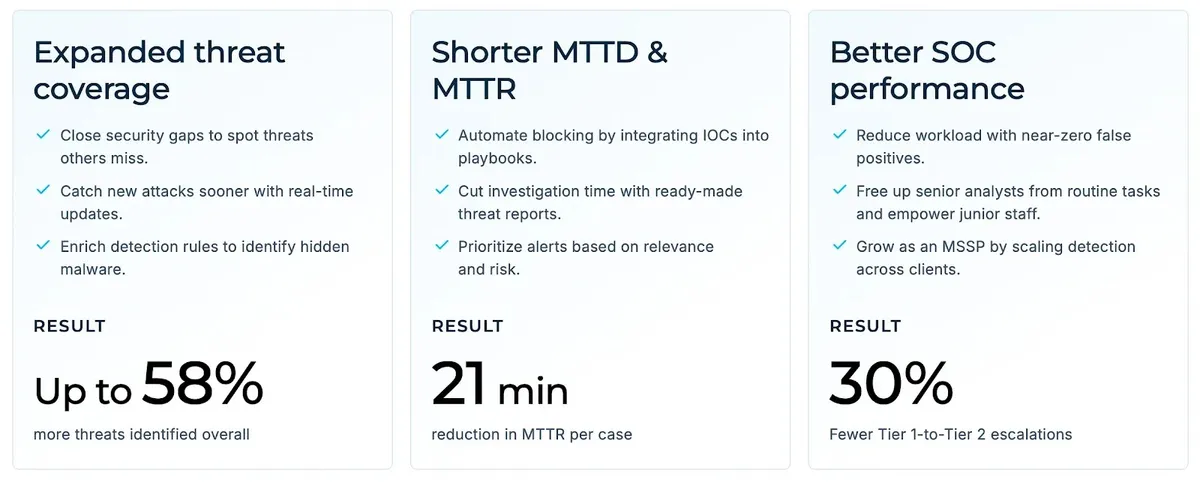
С 99% уникални IOC и процент на фалшиво положителни резултати, близък до нулата, постигнат чрез филтриране, екипите получават свежи и релевантни данни за заплахи, без да добавят поредния поток от информационен шум, който аналитиците да обработват ръчно.
Резултатът е по-широко покритие на заплахите, по-ранно откриване, по-кратки MTTD и MTTR и по-малко ръчна работа за аналитиците от Ниво 1 и Ниво 2.
Най-важното за ротиращата инфраструктура е, че новите зловредни индикатори могат бързо да достигнат до съществуващите контроли за сигурност, намалявайки прозореца, в който новата инфраструктура остава незабелязана.
Поддържайте откриването актуално при промени в инфраструктурата на заплахите със свежи, филтрирани IOC от ANY.RUN TI Feeds. Интегрирайте във вашия SOC
Свежите индикатори помагат за затваряне на пролуките в откриването, но когато се задейства предупреждение, екипите все още трябва да разберат какво стои зад него.
Услугата Threat Intelligence Lookup на ANY.RUN позволява на аналитиците да преминат от даден IOC към свързана инфраструктура, активност и исторически данни за заплахи, докато свързаните сесии в Interactive Sandbox осигуряват поведенчески доказателства за самата атака.
Практични данни за заплахи от ANY.RUN, проектирани за по-бързо откриване на заплахи.
Заедно тези възможности дават на аналитиците необходимия контекст за валидиране на заплахи и вземане на по-бързи решения, докато TI Feeds непрекъснато вкарват новонаблюдавана инфраструктура в съществуващите защити.
Това създава непрекъснат цикъл, който поддържа откриването в съответствие със самата заплаха: новата инфраструктура се наблюдава, доставя се в контролите за сигурност, разследва се с контекст и се използва за укрепване на покритието срещу това, което предстои.
Информация за заплахи от над 16 хил. SOC екипа за разширено покритие и по-бърза реакция. Проучете TI Lookup за вашия екип.
Заключение
Ротиращата инфраструктура не означава непременно, че атакуващите постоянно променят изцяло своите кампании. Домейните, URL адресите, хостингът, инструментите и фишинг потоците могат да се променят бързо, докато основната атака остава разпознаваема.
За ръководителите на SOC екипи предизвикателството не е да блокират всеки нов IOC ръчно, а да гарантират, че откриването може да поддържа темпото на тези промени.
Свежите данни за заплахи, доставени директно в съществуващите контроли за сигурност, помагат за съкращаване на времето между появата на нова зловредна инфраструктура и възможността на SOC да я открие.