Хакери рекламират нова „нецензурирана“ услуга с изкуствен интелект, наречена Luciferus, позиционирайки я като абонаментен асистент, готов да обработва заявки за разработване на зловреден софтуер, които масовите AI системи биха отхвърлили.
Изследователи от звеното за противодействие на заплахи (CTU) на Sophos откриха предложението на 24 август 2026 г. в ъндърграунд форума Exploit. То е насочено към криминални клиенти, търсещи по-малко технически и оперативни ограничения.
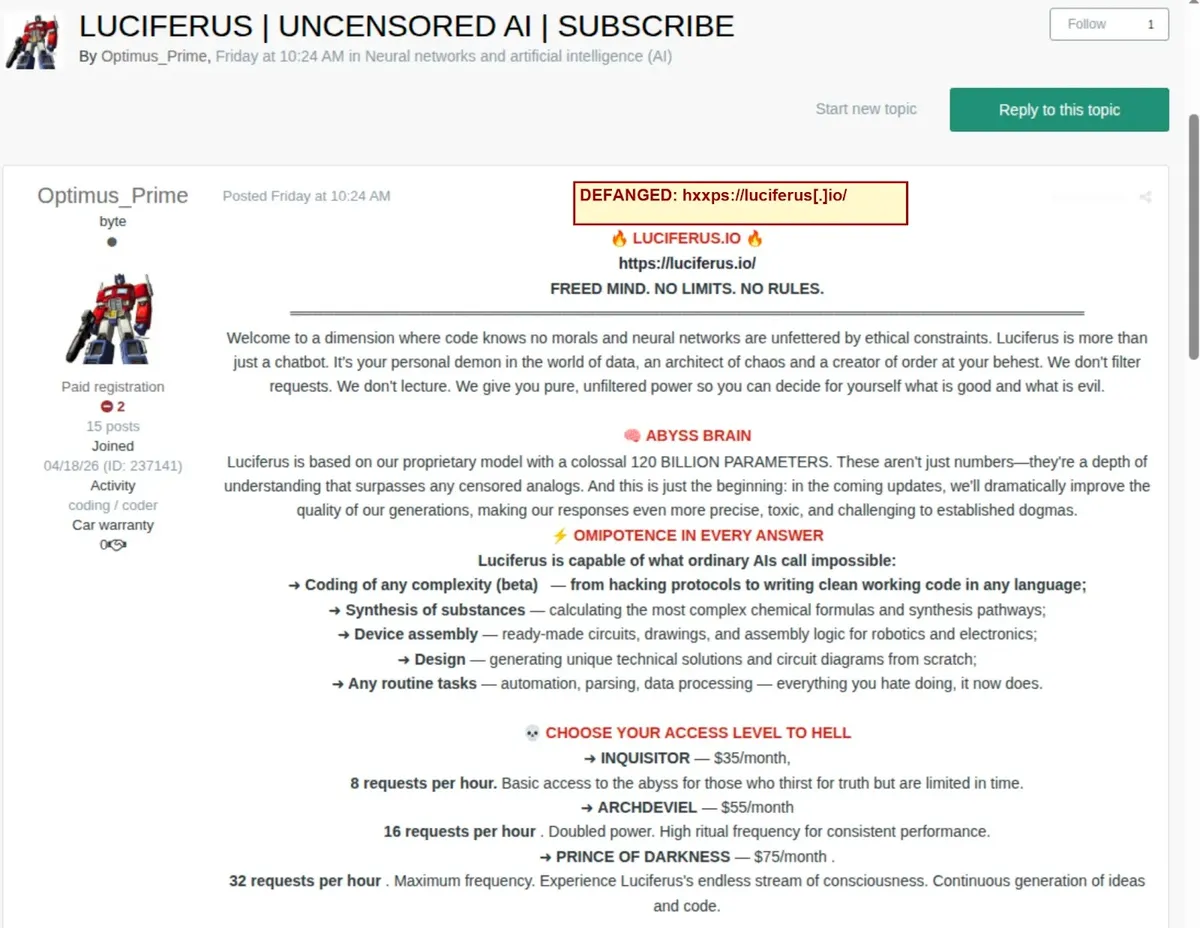
Рекламата е публикувана от профил във форума с име „Optimus_Prime“, чийто профил носи етикет за дейност „програмиране / кодер“. Акаунтът се е присъединил към Exploit на 18 април и е направил 21 публикации до 4 септември.
Хакери рекламират AI услугата Luciferus
Според промоционалното съобщение Luciferus работи без морални или етични ограничения и използва предполагаемо собствен модел, съдържащ 120 милиарда параметри.
CTU не успя да провери независимо архитектурата, броя на параметрите, производителността, поверителността или рекламираните възможности. Въпреки това, с ниска степен на увереност, анализаторите оценяват, че услугата може да е изградена върху Qwen – семейството от големи езикови модели на Alibaba, според Sophos.
Операторите на незаконни AI услуги често представят продуктите си като оригинална технология, въпреки че може да разчитат на фино настроени модели с отворен код, персонализирани подкани или оркестрационни слоеве.
Обявата в Exploit предлага три месечни плана: Inquisitor за $35, „Archdeviel“ за $55 и Prince of Darkness за $75.
VIP пакетът „Individual Embodiment“ обещава отделно внедрен личен модел, обучение върху данни на клиента, специални изчислителни ресурси и контрол върху контекста и температурата на отговорите. Цената за това ниво според съобщенията зависи от индивидуалните изисквания.
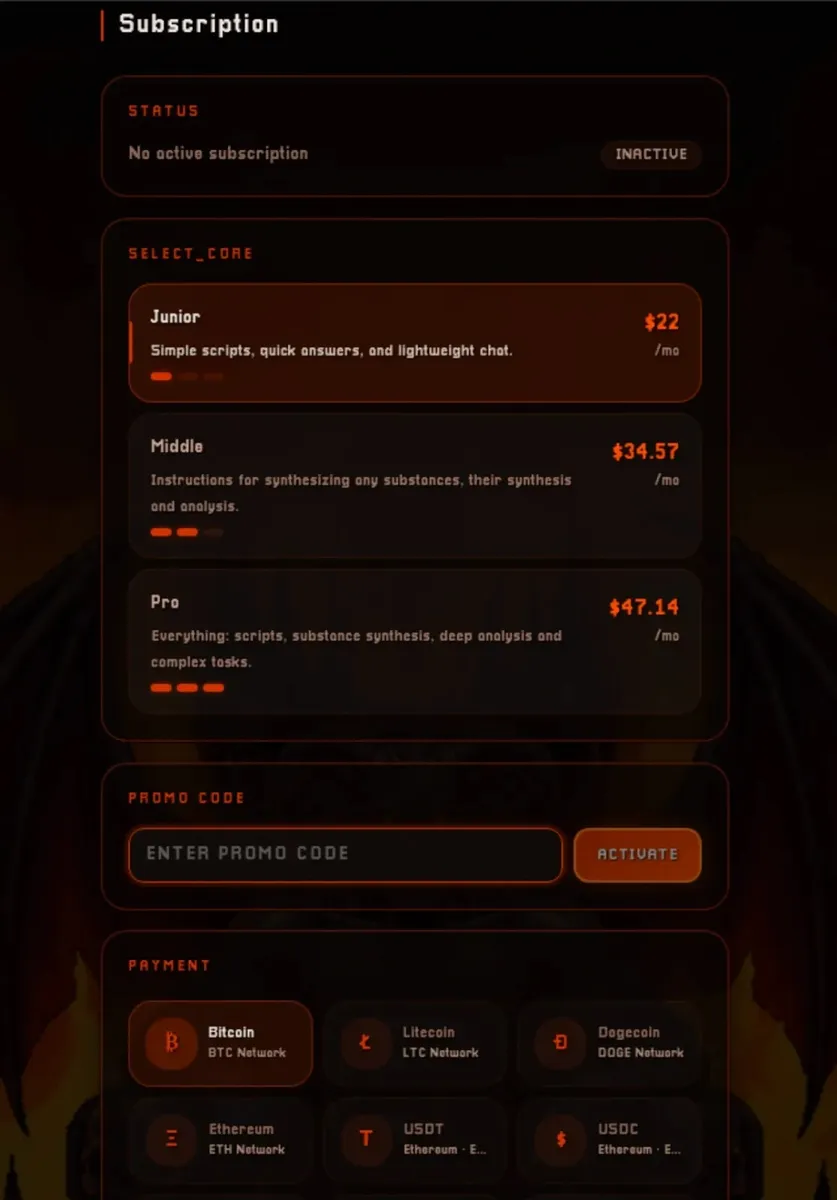
Въпреки това публичният уебсайт на Luciferus представя различна търговска структура. Той изброява Junior на цена $22, Middle на $34.75 и Pro на $47.14, като същевременно не споменава VIP пакета. От Sophos не дават обяснение за това несъответствие.
По-важното е, че изследователите са тествали дали Luciferus би отговорил на изрична заявка за зловреден софтуер. При подкана за създаване на „прост RAT на python“, моделът Junior върнал описание на руски език на базов троянски кон за отдалечен достъп, очертал мрежовата функционалност и изпълнението на команди, след което предоставил изходен код.
CTU не е изпълнявал генерирания резултат и не е оценявал дали кодът е пълен или функционален, така че тестът демонстрира готовност за оказване на помощ, а не доказано качество на зловредния софтуер.
Luciferus се различава от версиите с джейлбрейк на ChatGPT или Claude, които зависят от заобикаляне на защитните механизми, които доставчиците могат да актуализират или възстановят. Локално управляван или умишлено неограничен модел би могъл да даде на своите контрольори по-голяма устойчивост, персонализация и независимост от правоприлагането на масовите платформи.
Все пак етикетът „собствен“ трябва да се разглежда предпазливо, тъй като обучението на наистина нов базов модел изисква значителна изчислителна инфраструктура, специализирана експертиза и големи набори от данни.
Услугата следва WormGPT и FraudGPT – инструменти от ъндърграунд средите, рекламирани за фишинг имейли, примамки за компрометиране на бизнес имейли (BEC), злонамерени скриптове и зловреден код.
Sophos по-рано отбеляза както разрастването на производни на GPT, така и скептицизма в криминалните форуми, че някои продукти може да са измами, прости обвивки (wrappers) или прехвалени услуги.
Luciferus също така отразява прехода от експерименти към структурирана комерсиализация. Trellix съобщи през август, че криминалните AI предложения все повече наподобяват развити софтуерни бизнеси – с диференцирано ценообразуване, канали за поддръжка и поддържани услуги, обхващащи планиране на атаки, избягване на засичане на зловреден код и достъп до откраднати AI акаунти.