Дигиталната агенция на Япония потвърди значителен теч на данни, засягащ Government Solution Service (GSS) – споделена ИТ платформа, използвана от множество министерства и държавни органи, след като атакуващи са експлоатирали уязвимост във VPN устройство, за да получат неоторизиран достъп до вътрешни сървъри.
Агенцията оповести на 11 септември, че приблизително 246 000 лични записа може да са били компрометирани, което прави този инцидент един от най-големите пробиви на държавни данни, докладвани в Япония през тази година.
Теч на данни в Дигиталната агенция на Япония
Според официалното изявление на агенцията подозрителна активност е била засечена за първи път на 25 юни 2026 г., когато е бил осъществен достъп до голям обем файлове на GSS сървър чрез идентификационните данни на служител по поддръжката и експлоатацията.
По-задълбочено разследване, проведено съвместно с външна фирма за киберсигурност, проследи проникването до уязвимост във VPN устройство, която трета страна е експлоатирала, за да проникне в мрежата.
Разследващите по-късно установиха, че атакуващият всъщност е бил активен от края на май, което означава, че пробивът е останал незабелязан близо месец преди да бъде разкрит.
На 9 юли, след като входната точка беше потвърдена, агенцията спря компрометирания акаунт и прекъсна връзката на засегнатото оборудване с външни мрежи, за да ограничи по-нататъшния достъп.
За отбелязване е, че изследователи по сигурността докладваха, че експлоатираният дефект във VPN решението е бил оценен със средна степен на опасност, не е бил уязвимост от тип нулев ден и корекция за сигурност вече е била публично достъпна, преди атакуващите да се възползват от нея. Това повдига нови въпроси относно практиките на агенцията за управление и инсталиране на корекции за сигурност.
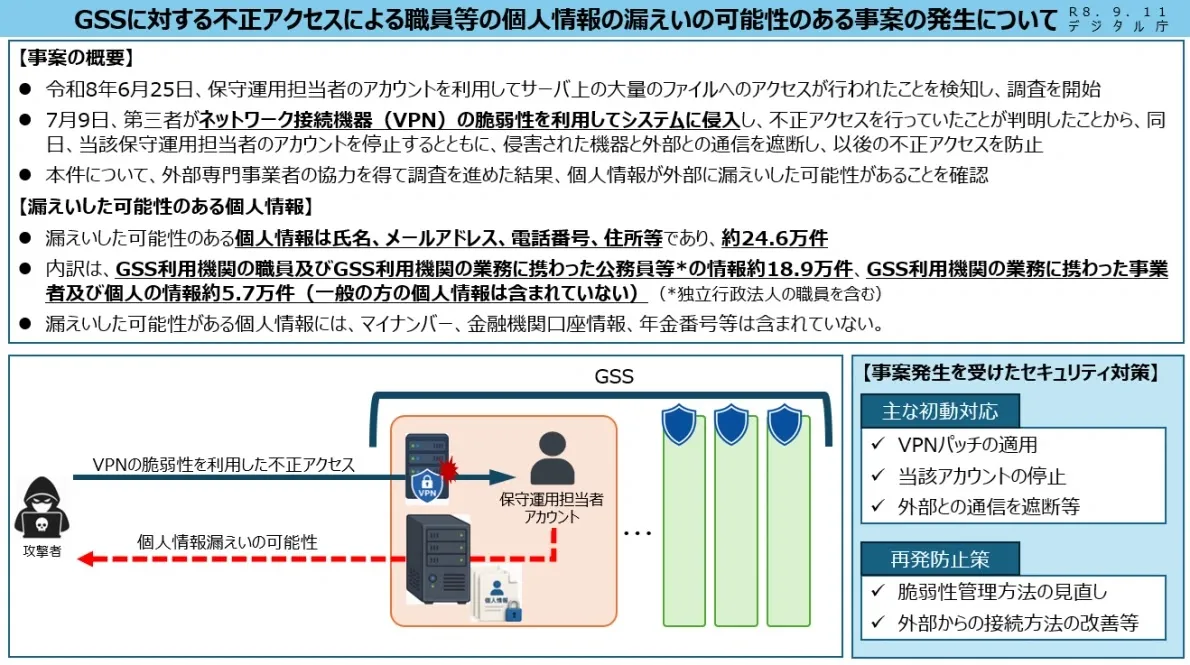
Компрометираните файлове според съобщенията съдържат имена, имейл адреси, телефонни номера и физически адреси, свързани с около 189 000 служители и държавни представители от организации, използващи GSS, както и около 57 000 записа на изпълнители и предприятия, подпомагащи тези агенции, сочи официалното съобщение, публикувано от Дигиталната агенция на Япония.
Разпределено по вид данни, излагането включва приблизително 236 000 имена, 231 000 имейл адреса, 94 000 телефонни номера и около 1000 физически адреса, като някои записи се припокриват в отделните категории.
Агенцията подчерта, че не са включени идентификационни данни от системата „My Number“, данни за банкови сметки или пенсионна информация, както и че данните на широката общественост не са засегнати.
Дигиталната агенция заяви, че до момента няма потвърдена злоупотреба с изтеклите данни, но предупреди, че компрометираните данни за контакт могат да бъдат използвани във фишинг кампании, представящи се за агенцията или свързани с нея организации.
Тя призова засегнатите лица да останат бдителни за нежелани имейли, обаждания или текстови съобщения, изискващи пароли или финансова информация, като уточни, че никога няма да изисква подобни данни чрез тези канали. Със засегнатите лица ще бъде установен индивидуален контакт в хода на процеса по идентифициране.
Агенцията обеща цялостен преглед и промяна на процесите си за управление на уязвимости, както и подобряване на защитата на външните връзки към правителствените системи, за да се предотвратят подобни инциденти.
Периодът от около 78 дни между първоначалното откриване и публичното оповестяване предизвика сериозни критики, подчертавайки по-широките притеснения относно сигурността на интернет-свързаната VPN инфраструктура, използвана в държавни и корпоративни мрежи по целия свят.