Изследователи по киберсигурност разкриха неописвана досега бразилска операция с банков зловреден софтуер, която разпространява инструментаarium, наречен KREMLIN.
Elastic Security Labs проследява дейността под псевдонима REF9334. Активен поне от май 2025 г., авторът на заплахата използва примамки, които се представят за дузина бразилски банки и инсталират зловредно разширение за браузърите Google Chrome и Microsoft Edge.
„Екосистемата на зловредния софтуер KREMLIN използва многостепенни JavaScript зареждащи модули (loaders), персонализирани C++ инсталатори и зловредни разширения за браузъри, за да краде идентификационни данни, сесийни токени и чувствителни данни“, заявяват изследователите по сигурността Сирил Франсоа и Андрю Пийс в технически доклад, споделен с The Hacker News.
„Зловредните разширения за браузъри заобикалят механизмите за интегритет на Chromium, като манипулират Secure Preferences и регенерират необходимите HMAC и App-Bound криптирани хешове.“
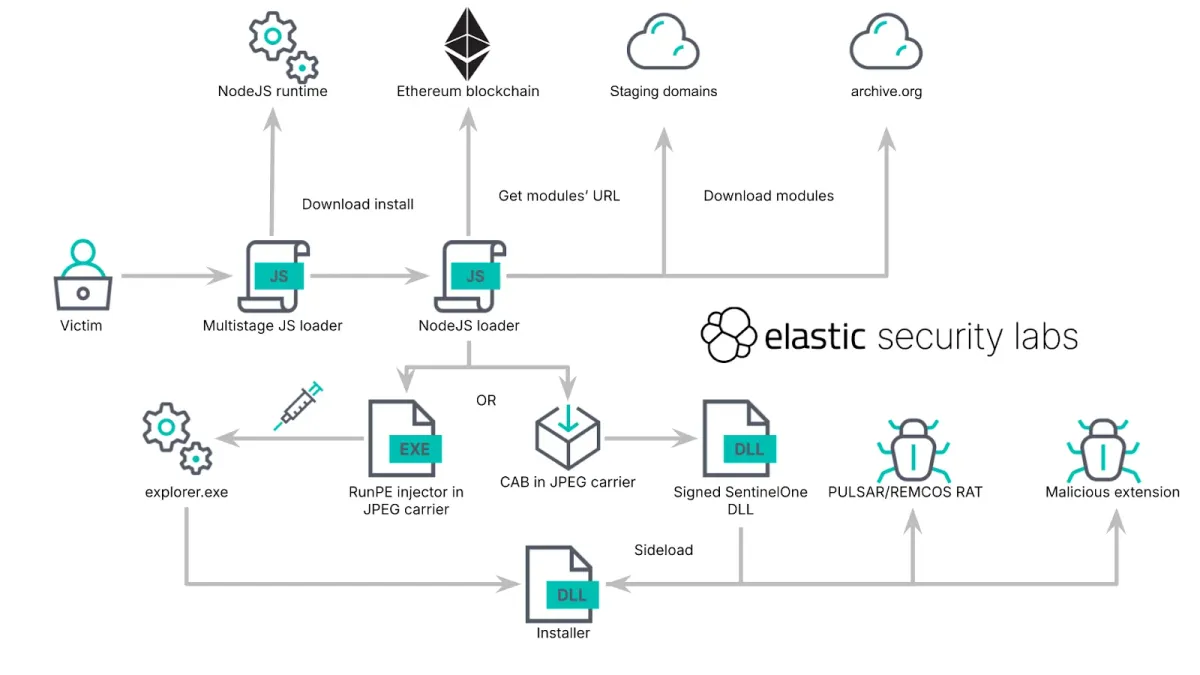
Определящ аспект на операцията е използването на блокчейн за укриване на инфраструктурата, контролирана от атакуващия, като се използват интелигентни договори в Ethereum като dead drop съпоставители (resolvers) за динамично обновяване на командните точки (C2) и локациите за хостване на зловредния код, така че операцията да не може да бъде прекъсната.
Началната точка на KREMLIN е JavaScript файл, който се маскира като банков документ, фактура или фирмен документ и се изпълнява ръчно от жертвата. По този начин той води до изпълнението на многостепенен зареждащ модул, който продължава само ако не се изпълнява в изолирана среда (sandbox) или виртуална машина, като изтегля и инсталира допълнителен злонамерен код, преди да стартира следващия етап.
Вторият етап е предназначен да изпълни четири задачи: да осигури устойчивост (persistence) чрез планирана задача, да извлече локациите за изтегляне от интелигентен договор в Ethereum, да изтегли необходимите бинарни файлове от тези локации и да изпълни третия етап. URL адресите на зловредния код хостват следните програми –
- Инсталационен зловреден код за браузърно разширение
- .NET PE инжектор
- „SentinelMemoryScanner.exe“, легитимен бинарен файл, свързан с SentinelOne, който се използва за странично зареждане на DLL (DLL sideloading)
По-конкретно, C++ инсталаторът злоупотребява с бинарния файл на SentinelOne, за да зареди странично своя неподписан основен зловреден код, който се представя за „SentinelAgentCore.dll“. След като бъде стартирана, DLL библиотеката извършва подобни проверки за избягване на изолирана среда и виртуални машини като JavaScript зареждащия модул, като сканира списъка с работещи процеси и проверява харддуерните свойства на машината, като броя на процесорите и капацитета на RAM паметта.
Ако някой от работещите процеси съвпада с име от твърдо кодирания списък и ако системата няма 2 CPU или не надвишава 3 GB RAM, зловредният софтуер прекратява изпълнението си. KREMLIN също така се свързва със същия интелигентен договор в Ethereum, за да извлече дваโดмейна – volmira[.]site и zaviro[.]online – и запитва първия, за да получи версията („1.0.0“) и ID („ndpbidppejfanjbhfgjlohfanbfbklff“) на браузърното разширение. Разширението се представя под името „AVSync System Inc.“
„Преди да изтегли архива, зловредният софтуер проверява дали разширението вече е инсталирано и, ако е така, сравнява инсталираната версия с версията, съобщена от сървъра“, казват изследователите. „Той изтегля разширението само когато не е намерена локална инсталация или версиите се различават. След това изтегля Chrome разширението като ZIP архив.“
За да инсталира разширението в браузъри, базирани на Chromium, той използва публично документирана техника за заобикаляне на интегритета, наречена Phantom Extension и GhostChrome-X, без да задейства механизма за защита Secure Preferences. Идеята е да се промени файлът Secure Preferences, да се активира режимът за разработчици на Chrome и да се актуализира JSON обектът „protection.macs“ с фалшифицирани метаданни за регистриране на злонамереното разширение за Chrome.
Забележително е, че същият подход бе приет и от свързания с Китай злонамерен субект APT31 в кампания от края на август 2026 г., която използваше набора от експлойти BlueMoon, съдържащ коригирани към момента zero-day уязвимости в Chrome и Windows, за инсталиране на крадящо идентификационни данни браузърно разширение с кодово име GemStone.
След инсталирането на разширението, KREMLIN започва да събира и извлича данни от браузъра за всеки профил към своя C2 сървър („luizestrelhashapr[.]online:443“), но не и преди да поиска обширен достъп до раздела на браузъра, бисквитките (cookies), хранилището и webRequest API. Той също така генерира уникален идентификатор на жертвата, който се запазва в хранилището на браузъра и се включва в C2 комуникациите.
Разширението поддържа следните команди след установяване на WebSocket канал с C2 сървъра –
- Правене на екранни снимки на избрания или активния раздел и качване на компресирано изображение
- Изброяване на раздели, домейни и активно състояние, и качване на списъка
- Кражба на бисквитки, sessionStorage и localStorage от избрания или активния раздел
- Събиране на до 1000 записа от историята за последните 15 дни (вероятно завършва с неуспех, тъй като в манифеста на разширението липсват разрешения за историята)
- Извличане и качване на пълния HTML исходен код на избраната или активната страница
- Изтегляне на контролиран от атакуващия HTML
- Обновяване на конфигурацията
Освен WebSocket, разширението периодично анкетира крайната точка „/google_api/“ чрез заявки, маскирани като извличане на CSS файлове. Всеки от тези пътища е картографиран към конкретна команда –
- 108766d0.css, за качване на бисквитки и хранилище
- 41f7b187.css, за качване на ID на раздели, домейни и състояние на активния раздел
- b83fa72d.css, за качване на компресирана история на браузъра от последните 15 дни
- 0f51ad2f.css, за качване на компресирана JPEG екранна снимка, заедно с URL адреса на страницата и клиентския ID
- e4cce14e.css, за качване на компресиран пълен HTML на страницата, заедно с URL адреса на страницата и клиентския ID
- 6c0c92f6.css, за качване на прихваната заявка
- 81d47cb6.css, за извличане на целева конфигурация, съдържаща списък с домейни и правила за прихващане на HTTP
- a98cb43d.css, за извличане на правила за пренасочване, съдържащи целеви URL адреси
Оценява се, че авторите на заплахата зад KREMLIN са активни поне от май 2025 г., включително с инсталирането на злонамерени разширения за браузъри и разпространението на готови троянски коне като Pulsar RAT и Remcos RAT. Преходът към интелигентни договори в Ethereum се твърди, че е настъпил на 19 май 2026 г. Общо групата се свързва с седем отделни кампании от 16 юни 2025 г. насам.
Като част от своя механизъм за избягване на изолирана среда, зловредният софтуер извършва мрежова проверка тип „канарче“ (network canary check), като се опитва да изтегли страница от нерегистриран домейн. С други думи, ако получи валиден отговор, това най-вероятно показва изолирана среда, която симулира мрежова свързаност. При такъв сценарий зловредният софтуер нарочно срива изпълнението си.
От Elastic заявиха, че са регистрирали канарчевия домейн и са идентифицирали 1515 заразени системи, опитващи се да се свържат с него. Повече от 98% от системите са геолокирани в Бразилия.
„Така че, докато тези системи все още са заразени с крайния компонент на KREMLIN, това временно е влошило и манипулирало защитните механизми на кампанията и би могло да предостави на защитниците допълнително време за идентифициране и отстраняване на уязвимостта в заразените крайни точки“, съобщават от Elastic.