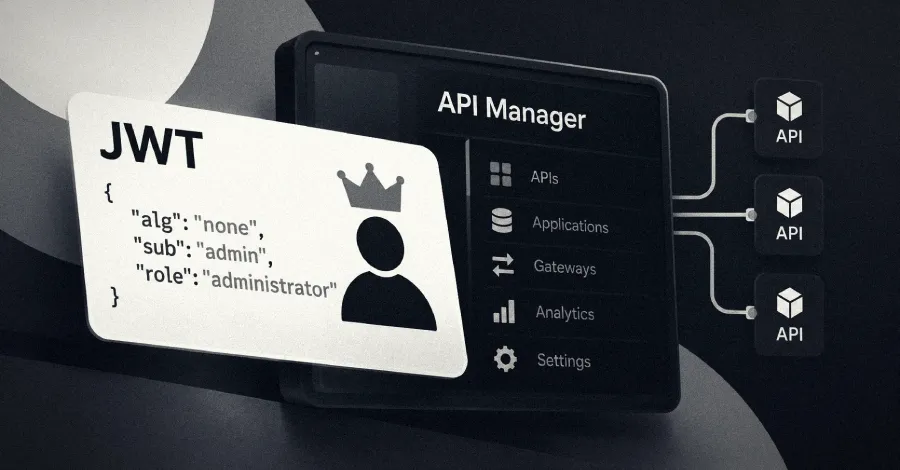
Критичен дефект в сигурността на WSO2 API Manager е обект на активна експлоатация в реална среда, според констатации на watchTowr.
Уязвимостта, проследявана като CVE-2026-5430 (CVSS оценка: 9.8/10.0), представлява случай на неправилна проверка на криптографски подпис, което би могло да доведе до превземане на акаунт. На екипа Hacktron Team се приписва откриването и съобщаването за дефекта.
„JWT автентикацията може да бъде заобиколена, когато токенът е подписан с помощта на неподдържан алгоритъм, позволявайки неоторизиран достъп“, се посочва в бюлетин за сигурност, публикуван от WSO2 през май 2026 г. „Успешната експлоатация на уязвимостта може да доведе до неоторизиран достъп, включително потенциално компрометиране на администраторски акаунти и пълно превземане на акаунт.“
Недостатъкът засяга следните продукти -
- WSO2 API Control Plane: 4.6.0, 4.5.0
- WSO2 API Manager: 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0, 4.1.0
- WSO2 Traffic Manager: 4.6.0, 4.5.0
- WSO2 Universal Gateway: 4.6.0, 4.5.0
Корекции за сигурност са налични в следните pull заявки за потребителите на общността -
- github[.]com/wso2/carbon-apimgt/pull/13752
- github[.]com/wso2/product-apim/pull/14167
Те са издадени и за притежателите на абонамент за поддръжка на WSO2 със следните нива на актуализация -
- WSO2 API Control Plane 4.6.0 - Update level 22
- WSO2 API Control Plane 4.5.0 - Update level 58
- WSO2 API Manager 4.6.0 - Update level 21
- WSO2 API Manager 4.5.0 - Update level 57
- WSO2 API Manager 4.4.0 - Update level 72
- WSO2 API Manager 4.3.0 - Update level 108
- WSO2 API Manager 4.2.0 - Update level 197
- WSO2 API Manager 4.1.0 - Update level 257
- WSO2 Traffic Manager 4.6.0 - Update level 21
- WSO2 Traffic Manager 4.5.0 - Update level 56
- WSO2 Universal Gateway 4.6.0 - Update level 21
- WSO2 Universal Gateway 4.5.0 - Update level 57
Според watchTowr уязвимостта в момента е обект на активни опити за експлоатация в реална среда, като нейната honeypot мрежа е прихванала JWT токени, пристигащи на 13 септември 2026 г., с вградени администраторски привилегии.
„Дефектът съществува в услугата поради начина, по който JWT автентикацията приема токени, подписани с алгоритми, които тя не поддържа, а след това ги одобрява въпреки това“, заяви Йордан Ганчев, главен специалист по разузнаване на заплахите в watchTowr, в изявление, споделено с The Hacker News.
„Така че е лесно да се разбере защо това е критична грешка (CVSS 10.0). Тя засяга API Manager от 4.1.0 до 4.6.0, API Control Plane, Traffic Manager и Universal Gateway.“
При наблюдаваните опити за експлоатация се подозира, фалшифицираният JWT токен се използва за получаване на достъп до всяка крайна точка на API бекенда и нейните идентификационни данни, потребителски ключове и тайни за всяко регистрирано приложение, добави Ганчев.
„Услугата по дефиниция е създадена и да прихваща API заявки по пътя им към вътрешните системи, което предоставя чудесна възможност за подслушване и кражба на чувствителни данни в процес на предаване, както и за взаимодействие с вътрешни услуги чрез този продукт тип „странично придвижване като услуга“.“
С оглед на активната експлоатация се препоръчва на потребителите да инсталират корекциите за сигурност възможно най-скоро за оптимална защита.