Свързани с Иран хакери използват фалшиви резултати от ядрено-магнитен резонанс (ЯМР), за да заразят подбрани лица с CHOSEN BRICK – семейство шпионски софтуер за Windows, създаден за дългосрочно наблюдение.
Кампанията е насочена срещу лица в Обединеното кралство, САЩ и Нидерландия най-малко от 2025 г., като дисиденти, активисти и журналисти са изложени на особен риск. Предупреждението описва целенасочена шпионска кампания, а не мащабно престъпление с финансови мотиви.
Опасността произтича от вниманието, отделено на всяка отделна жертва, и от способността на атакуващите да продължат да събират информация, след като първият подвеждащ файл бъде отворен, без да привличат внимание.
Атакуващите започват разговори в WhatsApp или Telegram и отделят време за изграждане на доверие. Те могат да се представят за познат контакт или служител по поддръжката на платформата, след което изпращат файл, който изглежда релевантен за мишената – подобно на кампания с фалшиви студентски автобиографии, която крие зловреден софтуер зад очакван документ.
Анализатори от Националния център за киберсигурност на Великобритания (NCSC) идентифицираха CHOSEN BRICK и предупредиха, че той може да събира контакти, имейли и съобщения от социалните мрежи.
Този материал може да разкрие връзките, местоположението и ежедневието на дадено лице, повишавайки залозите отвъд обикновената кражба на данни.
NCSC посочва в доклад, споделен с Cyber Security News (CSN), че личните данни на жертвите в някои случаи са се появявали в проирански сайтове за изтичане на информация.
Агенцията публикува предупреждението съвместно с ФБР и нидерландската AIVD, свързвайки шпионския софтуер с по-широк модел на трансграничен натиск върху възприемани опоненти.
Ирански хакери използват фалшиви резултати от ЯМР
Примамката с ЯМР работи, защото създава усещане за спешност и изглежда персонализирана. Други наблюдавани маскировки включват файлове, представяни като познати приложения, но злонамерените субекти адаптират историята за всеки получател и показват убедителен екран след отварянето на файла, докато реалната инсталация продължава незабелязано.
Операторите често първо осъществяват контакт през служебно устройство. Ако корпоративните защитни мерки предотвратят доставянето или увеличат вероятността за разкриване, те молят лицето да отвори същия файл на личното си устройство.
Тази промяна може да заобиколи защитите, поддържани от работодателя, и прави повишената бдителност при личните устройства от съществено значение. Всяка наблюдавана инфекция с CHOSEN BRICK е била насочена към Windows.
След стартиране зловредният софтуер използва системния регистър Run на текущия потребител, за да се стартира отново при вход, след което добавя изключения в антивирусния софтуер, за да намали вероятността от откриване.
Този познат подход наподобява подписан зловреден софтуер, маскиран като приложения, при който подвеждащият софтуер също използва настройките за автоматично стартиране на Windows, за да запази достъпа си.
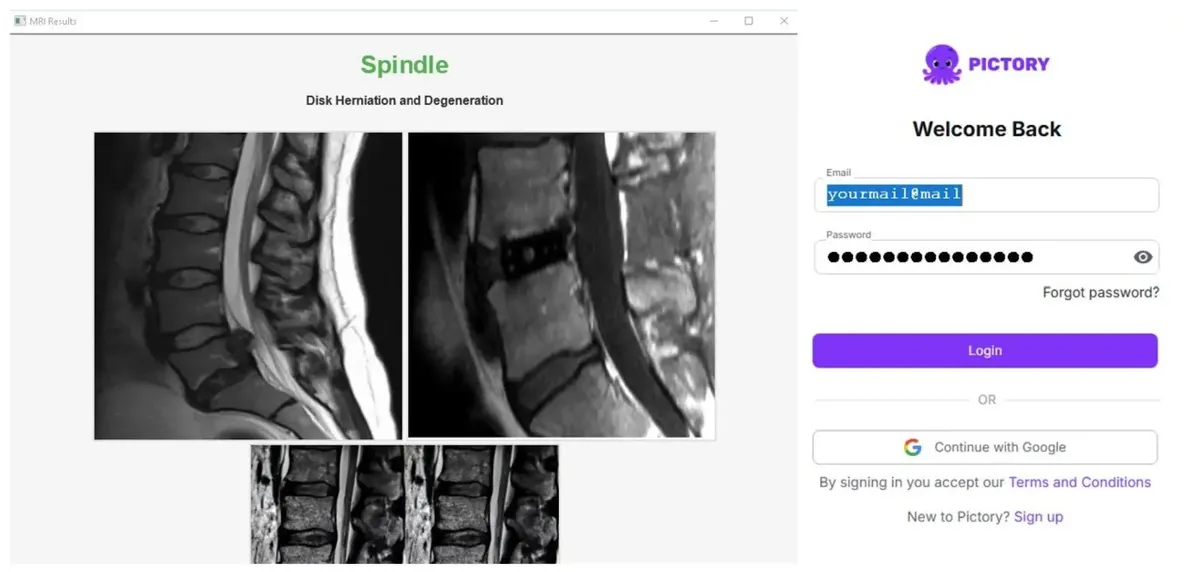
Шпионският софтуер комуникира с отделен Telegram бот за всяка жертва. Използването на легитимна онлайн услуга като канал за управление може да затрудни разграничаването на злонамерения трафик от ежедневната активност – модел, наблюдаван и при отдалечен достъп, базиран на Telegram.
NCSC заяви, че не е наблюдавал автоматизирано придвижване между компютри, въпреки че имплантът може да изтегля допълнителен зловреден софтуер.
Рискове от наблюдение и мерки за защита
След като стане активен, CHOSEN BRICK може да проверява работещи програми и системни детайли, да прави екранни снимки, да записва аудио, да събира данни от браузъри за Telegram и WhatsApp, да краде имейли, да изпълнява команди в Windows и да изтрива файлове.
В поне един образец е открита функция за унищожаване на данни. Откраднатата информация може да бъде изведена чрез Telegram или услуги за облачно съхранение, докато прокси услуги могат да скрият връзката с Telegram.
Заснемането на екрана е особено чувствително при тази кампания, тъй като в едно изображение могат да бъдат разкрити контакти, работна информация, пътувания и лични разговори.
От NCSC съобщават, че авторите на заплахата понякога публикуват отнета от жертвите информация с цел тормоз. Този модел на таргетиране наподобява кампания с шпионски софтуер чрез фалшиви PDF файлове, при която привидно безобиден файл отваря примамка, докато се инсталира софтуер за наблюдение.
Потребителите не трябва да инсталират софтуер, получен чрез неочакван прикачен файл или връзка, дори ако подателят изглежда познат.
Приложенията трябва да се изтеглят само от официални източници, устройствата и софтуерът за сигурност да се поддържат актуализирани, а предупрежденията на Windows при изтегляне на файлове да се вземат предвид, вместо да се игнорират. Тези прости проверки са от решаващо значение, когато атакуващият е подготвил убедителна персонализирана история.
Организациите трябва да инструктират служителите, които могат да бъдат мишена, и да включат личните устройства в процедурите си за поддръжка. Администраторите трябва да използват устойчива на фишинг многофакторна автентикация, списъци с разрешени приложения, сканиране на имейли, мониторинг на крайни точки и мрежи, както и търсене в регистрационните файлове за посочените по-долу индикатори.
Всеки, който подозира изпълнение на зловреден софтуер, трябва незабавно да се свърже със своя вътрешен или външен ИТ доставчик и да запази съответните доказателства.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Registry key | HKCU\Software\Microsoft\Windows\CurrentVersion\Run | Местоположение в регистъра Run, използвано от CHOSEN BRICK за персистентност при вход на потребителя |
| Registry value | SMQDService | Предишно наблюдавано зловредно име на стойност на ключ Run |
| File path | C:\ProgramData\SMQDServicePackages\...\smdqservice.exe | Данни за стойност, свързани със записа за персистентност SMQDService |
| Registry value | winappx | Предишно наблюдавано зловредно име на стойност на ключ Run |
| File path | C:\Users\All Users\MicrosoftDistribution\sysmain\winappx.exe | Данни за стойност, свързани със записа за персистентност winappx |
| Mutex | ytyjyujyu | Често наблюдаван мютекс на CHOSEN BRICK |
| Mutex | noi672pp434awkc12f | Често наблюдаван мютекс на CHOSEN BRICK |
| File path | C:\Windows \SysWOW64 | Нестандартна директория, включваща интервал след Windows, използвана за допълнителен зловреден код |
| Domain | api[.]telegram[.]org | Домейн на услугата Telegram, който трябва да бъде разследван при неочаквано присъствие |
| Domain | backblazeb2[.]com | Домейн за облачно съхранение, идентифициран за разследване |
| Domain | vultrobjects[.]com | Домейн за облачно обектно съхранение, идентифициран за разследване |
| Domain | storjshare[.]io | Домейн за облачно съхранение, идентифициран за разследване |
| Domain | iproyal[.]com | Домейн за прокси услуга, идентифициран за разследване |
| Domain | lightningproxies[.]net | Домейн за прокси услуга, идентифициран за разследване |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или създаване на хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.