KREMLIN е операция за банков зловреден код, която инсталира враждебно разширение за браузър на инфектирани компютри. Разширението може да събира пароли, сесийни бисквитки и други данни, които могат да позволят на киберпрестъпниците да влязат в онлайн профили.
Кампанията започва с фалшиви JavaScript документи, които се представят за банкови записи или фактури. Веднъж отворени, те инсталират компоненти и насочват атаката към профилите на Chrome и Edge.
Примамките са написани на португалски език и се представят за бразилски банки и услуги за плащане. Дейността се е провеждала в рамките на седем кампании в продължение на 15 месеца. Изследователите са проследили 1515 инфектирани системи, 98,75 процента от които са в Бразилия.
От Elastic заявиха в доклад, споделен с Cyber Security News (CSN), че поемането на контрола върху техния мрежов канарче (canary) временно е спряло разпространението на тези инфекции.
Името KREMLIN не сочи към руска операция. Изследователите оценяват, че кампанията е фокусирана върху Бразилия въз основа на нейния език, примамките на банкова тематика и моделите на активност.
Нейната опасност се крие в комбинирането на позната социално инженерство с достъп на ниво браузър — маршрут, който може да заобиколи предпазливостта, която потребителите обикновено прилагат към съмнителни страници за вход.
KREMLIN Banking Malware Infects Over 1,500 Systems
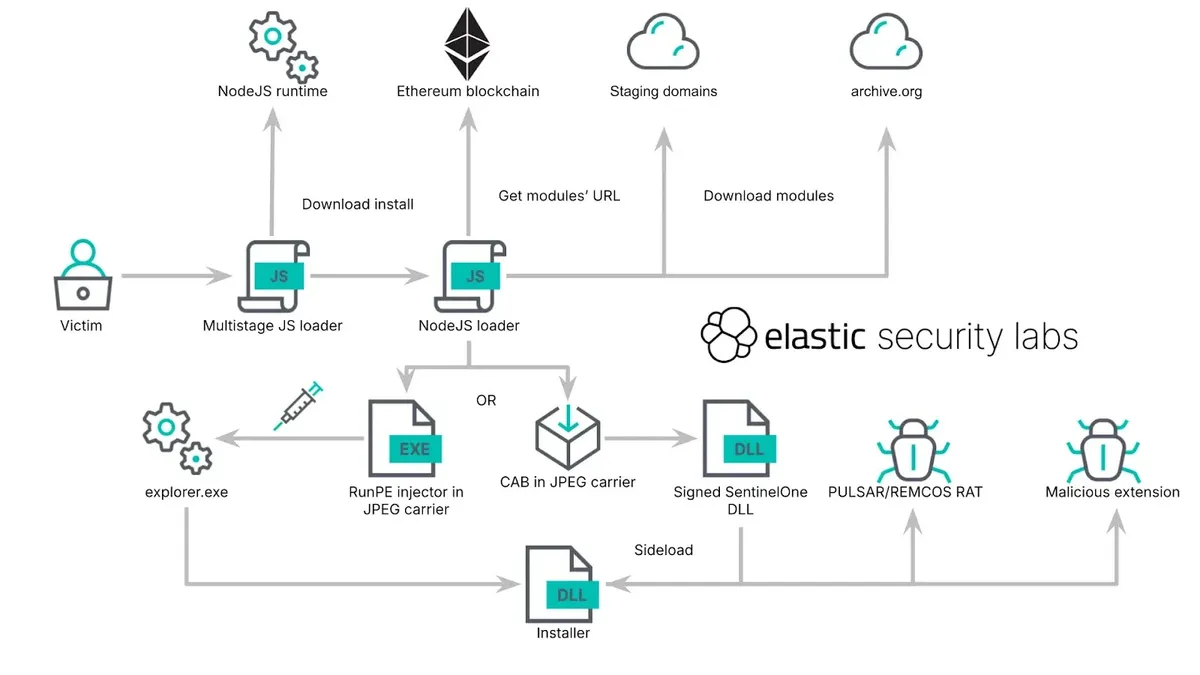
След като първоначалната жертва изпълни примамката, KREMLIN използва няколко етапа, за да избегне анализа и да зареди своя инсталатор. Той проверява дали системата изглежда като изолирана среда, създава планирана задача (scheduled task) и извлича нови детайли за хостинг от смарт договор на Ethereum.
Тази настройка улеснява операторите да променят инфраструктурата, без да пренастройват всеки образец. Инсталаторът копира разширението в папките с профили на Chrome и Edge, заобикаляйки официалния магазин.
Той променя защитените предпочитания на Chrome и пресъздава проверките, които обикновено потвърждават настройките на разширенията. Това позволява на браузъра да третира добавката като одобрена, въпреки че потребителят никога не я е инсталирал.
Разширението се представя за AVSync и изисква достъп до раздели (tabs), бисквитки, хранилище на браузъра и мрежови заявки. То може да прави екранни снимки, да изброява отворени раздели, да събира бисквитки и съхранени уеб данни, да прихваща въведен текст и да инжектира контролирано от атакуващия съдържание в страниците.
Подобни бразилски атаки с разширения за браузъри показват защо добавките за браузъри са се превърнали в ценен път към банкови идентификационни данни.
То също така архивира бази данни на браузъра и ключове за криптиране, преди да изпрати данните отдалечено. Открадната сесийна бисквитка може да позволи на натрапник да използва повторно автентикиран профил.
Читателите могат да сравнят по-широкия риск в кампании със зловредни разширения за Chrome, където разширенията са злоупотребявали с обширни разрешения в браузъра, за да събират чувствителна информация.
Banking Lures and Response
Операторите са развили набора от инструменти от май 2025 г. По-ранните кампании са доставяли други инструменти за отдалечен достъп заедно със зловредните разширения, докато по-новата активност използва конфигурация, хоствана на блокчейн, и подписан компонент на програма за сигурност, за да зареди неподписан зловреден файл.
Споделената инфраструктура подсказва за координиран контрол върху веригата на инфекция. Най-новата кампания е насочена към бразилски потребители с имена на файлове, наподобяващи разписки, записи за плащания, банкови извлечения и документи за незабавни плащания.
Фалшиво съобщение за грешка може да прикрие инфекцията. Тази комбинация от достоверно изглеждащи документи и тиха инсталация превръща обичайните навици за отваряне на файлове в проблем за сигурността. Организациите трябва да предупредят персонала си, че банките и доставчиците на плащания обикновено не изпращат JavaScript файлове като документи.
Те трябва да блокират скриптови файлове, получени чрез имейл или съобщения, където е възможно, да проверяват планираните задачи и профилите на браузъра за неоторизирани промени и да търсят индикаторите по-долу.
Екипите, реагиращи на съмнение за инфекция, трябва да изолират устройството, да премахнат зловредното разширение, да нулират засегнатите пароли от чиста система и да отменят активните сесии.
Потребителите трябва да прегледат всяко инсталирано разширение в браузъра и да премахнат непознатите записи, особено добавки с широк достъп до уебсайтове, бисквитки или раздели. Използвайте официални банкови приложения или запазени сайтове, а не връзки от съобщения.
Това съветване съвпада с поуките от разширения, открадващи пароли и сесии, където промяната на данните за достъп и отмяната на сесии от чисто устройство бяха от решаващо значение след излагане на риск. Временното прекъсване чрез канарчето осигурява време на защитниците, а не гаранция, че заплахата е изчезнала.
Използването на променлива онлайн конфигурация от KREMLIN означава, че защитниците трябва да следят за поведение, както и да блокират известната инфраструктура. Прегледите на браузъра, филтрирането на имейли, мониторингът на крайните точки и отмяната на сесии могат да ограничат щетите.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 106eac79396a3ff77b8f375c391260ce422be2ae4d55d3aa75b2635cbdc0fa42 | Образец на JavaScript зареждащ модул (loader) на KREMLIN |
| SHA-256 | 5ece7fd3766b0b7f8aadefa562313cea6c3c94f9398658dd389910e5be44f552 | Образец на изскачащ прозорец на JavaScript от първи етап |
| SHA-256 | c8c38634dd44d7c6162c66174a6ee23ee404265125166e8d757681bdd66a4268 | Двоичен файл на инсталатора на разширението KREMLIN за x64 |
| SHA-256 | 223be3f8648bf6998c4a58b972522e5fda8d9d0a57b4e163811930de66c3f7ca | Образец на злонамереното разширение AVSync |
| SHA-256 | ba80216c960977fa45e317f00dcf31e96acab29904a737cbc0bf86e929c3be5f | Образец на свързан зареждащ модул (loader) от Вълна A |
| SHA-256 | cb15cbf3f01a92e609e4c2bc26155e667e96c5d04770e83abba66ee07bcecea0 | Образец на свързан зареждащ модул (loader) от Вълна B |
| SHA-256 | 170dffb37e05f525f735bc9ad84b3908a488f7ce43fcb07739a10e4331e15a2c | Образец на свързан зареждащ модул (loader) от Вълна C |
| SHA-256 | 42a3e2bb135fb46b11b127f45a266b3a4d9dff4aa1cf75433f93fe69ba51a9b9 | PowerShell реализация на инсталатора на разширения |
| Domain | connection[.]upgradeonline[.]site | Инфраструктура за сигнализиране (beaconing) на зареждащия модул и доставяне на разширения |
| Domain | www[.]creamp1eonlyfans[.]net | Мрежов канарче (canary) домейн, проверяван от KREMLIN |
| Domain | granderevolucao[.]store | Домейн, хостващ зловредния код (payload) на инсталатора |
| Domain | volmira[.]site | Инфраструктура за хостинг на разширения и ексфилтрация на идентификационни данни |
| Domain | zaviro[.]online | Инфраструктура за ексфилтрация и цифрови отпечатъци (fingerprinting) |
| Domain | graph[.]checkeligibitily[.]workers[.]dev | Резолвър на крайни точки на разширения |
| Domain | luizestrelhashapr[.]online | Разрешен WebSocket хост за командване и контрол (C2) |
| Domain | seguranca[.]versionnova[.]site | Инфраструктура, свързана със свързан клон на KREMLIN |
| Domain | codecaudiog[.]site | Домейн за подготовка на по-ранна кампания на KREMLIN |
| Domain | codecvideowin[.]online | Домейн за хостинг на разширения от по-ранна кампания |
| Domain | acrobat-updater[.]com | Домейн за примамка и хостинг на зловреден код от по-ранна кампания |
| Domain | lojinhadoluiz[.]online | Инфраструктура на разширението от кампанията FrameSync |
| Domain | orange-sun-195a[.]checkeligibitily[.]workers[.]dev | C2 резолвър на кампанията FrameSync |
| Domain | cremeb[.]com | Инфраструктура за QR-разширение и по-ранна кампания на KREMLIN |
| Domain | donalurdesconfeitos[.]site | По-ранна инфраструктура за доставяне на разширения |
| Domain | marialurdes[.]site | Междинен домейн от кампанията KREMLIN |
| Domain | harialurdes[.]site | Междинен домейн от кампанията KREMLIN |
| IP address | 178.92.162[.]38:443 | Крайна точка за командване и контрол на REMCOS RAT |
| IP address | 185.221.23[.]133:4782 | Крайна точка за командване и контрол на по-ранен PULSAR RAT |
| IP address | 185.221.23[.]133:443 | Крайна точка за командване и контрол на по-ранен PULSAR RAT |
| IP address | 144.172.112[.]239:4782 | Крайна точка на PULSAR RAT от кампанията Acrobat |
| IP address | 45.90.13[.]210:443 | Крайна точка на PULSAR RAT от кампанията Acrobat |
| IP address | 37.16.74[.]100:443 | Крайна точка на PULSAR RAT от кампанията Cremeb |
| IP address | 37.16.74[.]34:443 | Крайна точка на PULSAR RAT от кампанията Cremeb |
| Ethereum smart contract | 0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07b | Активен dead-drop резолвър на конфигурацията на KREMLIN |
| Chrome extension ID | ndpbidppejfanjbhfgjlohfanbfbklff | Идентификатор на злонамереното разширение AVSync |
| Chrome extension ID | djodclnjknbpambeaaapadmdfhmbpeog | Идентификатор на злонамереното разширение FrameSync |
| Chrome extension ID | cdgcjghdeinagopbaobhmaefigoafaaa | Идентификатор на злонамереното разширение с QR тематика |
| File name | SentinelMemoryScanner.exe | Подписан двоичен файл, злоупотребен за странично зареждане на DLL (DLL side-loading) |
| File name | SentinelAgentCore.dll | Неподписан зловреден код на KREMLIN, маскиращ се като легитимен DLL файл |
| File name | MicrosoftNodeRuntimeUpdater | Име на насрочена задача (scheduled task), използвано за запазване на присъствието (persistence) |
Забележка: IP адресите и домейните са умишлено дезактивирани (напр. [.]), за да се предотврати случайно разрешаване или хипервръзка. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.