Вашата SaaS инфраструктура — M365, Salesforce, Workday, Slack и стотици други — е разрастващ се хаос от погрешни конфигурации, прекомерно упълномощени OAuth разрешения и некоригирани сенчести приложения (shadow apps), които никой не е одобрил.
SSPM непрекъснато проверява конфигурациите на SaaS, следи риска за SaaS самоличността и приложенията на трети страни и идентифицира отклонения в конфигурацията (configuration drift), за да запази сигурността на самоличността на ниво приложение и контрола на достъпа.
AppOmni и Obsidian са лидери сред специализираните решения (pure-plays), а най-голямата стъпка на пазара е придобиването на Adaptive Shield от CrowdStrike, включвайки SSPM във Falcon платформата. Ето десетте най-добри с техните оценки.
Едно придобиване, което трябва да знаете първо
CrowdStrike придоби Adaptive Shield и сега предоставя своя SSPM в рамките на платформата Falcon. Това е важно, защото сигнализира за прехода на SSPM от самостоятелна към платформа функция и защото клиентите на Falcon вече получават SSPM нативно.
Няколко списъка показват Adaptive Shield като самостоятелен продукт — той вече е продукт на CrowdStrike. (Отбележете също: Zscaler придоби Canonic Security заради неговия фокус върху SaaS/приложения.)
Оценъчна карта за SSPM за 2026 г.
| Ранг | Инструмент | Покритие на приложения (30%) | Дълбочина на конф. (25%) | SaaS самоличност/OAuth (20%) | Откриване на Shadow-SaaS (15%) | Стойност (10%) | Общо |
|---|---|---|---|---|---|---|---|
| 1 | AppOmni | 10 | 9 | 9 | 8 | 7 | 9.0 |
| 2 | Obsidian Security | 9 | 9 | 10 | 8 | 7 | 8.9 |
| 3 | CrowdStrike (Adaptive Shield) | 9 | 9 | 9 | 8 | 7 | 8.7 |
| 4 | Palo Alto Networks | 9 | 8 | 8 | 8 | 6 | 7.9 |
| 5 | Nudge Security | 8 | 7 | 9 | 10 | 8 | 8.2 |
| 6 | Grip Security | 8 | 7 | 8 | 10 | 8 | 8.0 |
| 7 | Zscaler (Canonic) | 8 | 7 | 8 | 8 | 7 | 7.6 |
| 8 | Astrix Security | 7 | 6 | 10 | 9 | 7 | 7.8 |
| 9 | Valence Security | 8 | 8 | 8 | 7 | 7 | 7.7 |
| 10 | Microsoft | 8 | 7 | 8 | 7 | 10 | 7.7 |
Редакционни оценки, а не резултати от бенчмаркове.
Как формирахме оценките
Покритие на приложения (30%): дълбочина на правилата за състояние на сигурността в SaaS приложенията, които действително използвате — поддръжката за M365 и Salesforce се различава значително от поддръжката за по-рядко използвани приложения.
Дълбочина на конф. (25%): колко подробно се проверяват настройките за сигурност на всяко приложение спрямо добри практики. SaaS самоличност/OAuth (20%): мониторинг на разрешенията за приложения на трети страни, прекомерно упълномощени интеграции и рискове, свързани със SaaS потребители.
Откриване на Shadow-SaaS (15%) и стойност (10%) допълват крайната оценка.
Десетте с техните оценки
1. AppOmni — 9.0/10 · най-добро покритие на приложения
Единствената платформа, постигаща перфектен резултат за покритие на приложения: AppOmni осигурява дълбоки, нормализирани контроли на състоянието за основните корпоративни пакети и стотици по-рядко използвани приложения, подкрепени от проучвания, разкриващи дефекти като уязвимости за излагане на потребителски данни в Salesforce OmniStudio.
Силни страни: ненадмината ширина и дълбочина на приложенията; силен анализ на излагането на данни; зрели корпоративни внедрявания.
Компромиси: премиум цена; ориентиран към големи организации.
Image ALT: AppOmni SaaS posture across apps
2. Obsidian Security — 8.9/10 · най-добра SaaS самоличност и заплахи
Постигайки най-висока оценка в SaaS самоличността, Obsidian комбинира одит на конфигурацията с усъвършенствано откриване на заплахи, идентифицирайки превземане на профили (ATO), ескалация на привилегии и подозрителна активност заедно с работни процеси за откриване и реагиране на заплахи за самоличността (ITDR).
Силни страни: откриване на SaaS заплахи + състояние на сигурността; силен анализ на самоличността/OAuth; добро покритие на приложения.
Компромиси: премиум цена; ъгълът на заплахите е отличаващият фактор, за който плащате.
Image ALT: Obsidian SaaS identity and threat
3. CrowdStrike (Adaptive Shield) — 8.7/10 · най-добър консолидиран в платформа
Зрялата SSPM технология на Adaptive Shield, предоставена нативно във Falcon, корелира SaaS конфигурации, нечовешки самоличности и рискове от приложения на трети страни директно с данни за крайни устройства и самоличности в рамките на единни корпоративни облачни архитектури за сигурност.
Силни страни: силно покритие на състоянието и самоличността; Falcon консолидация; единна консола.
Компромиси: състоянието на интеграцията трябва да се потвърди; обвързване с платформата.
Image ALT: Falcon SSPM (Adaptive Shield)
4. Nudge Security — 8.2/10 · най-добро откриване на SaaS и управление на достъпа
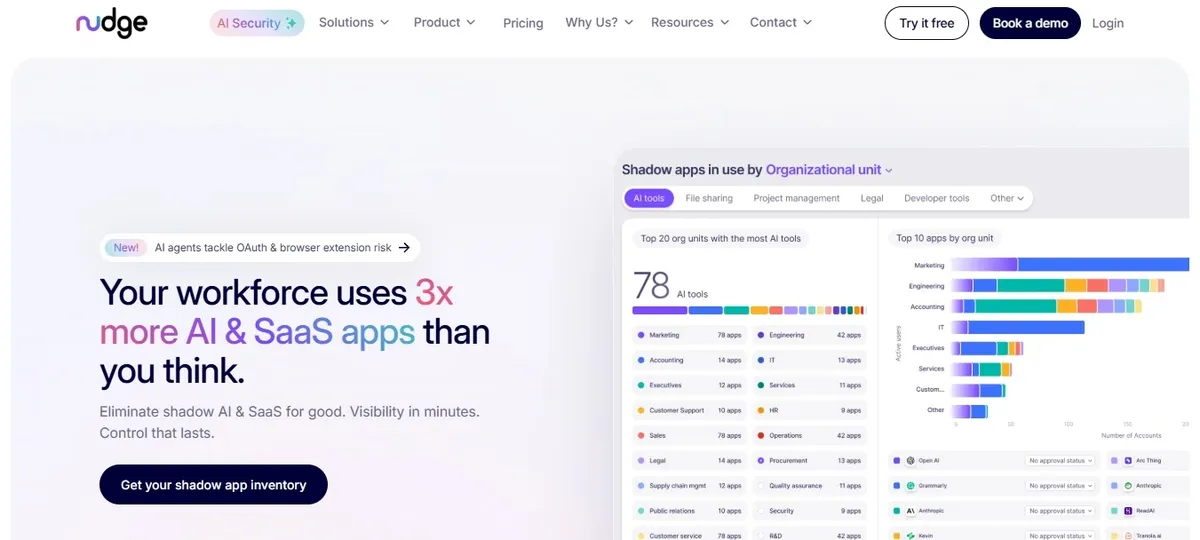
Силни резултати при откриването на SaaS, приет от служителите, идентифицирането на неуправлявани приложения и профили чрез централизирани инструменти за управление на потребителския достъп, както и предоставянето на непрекъсната видимост върху SaaS достъпа в цялата организация за подпомагане на ограничаването на вътрешните рискове и използването на неодобрени инструменти.
Предимства: отлично откриване на нерегламентирани SaaS приложения (shadow-SaaS); силна видимост върху инвентара и достъпа до SaaS; бързо внедряване.
Компромиси: по-малко фокусиран върху задълбочени правила за конфигуриране на отделните приложения в сравнение със специализираните лидери в SSPM; по-ограничен обхват на управлението на състоянието на сигурността.
Image ALT: Nudge Security SaaS discovery and access governance
5. Grip Security — 8.0/10 · най-добро откриване на нерегламентирани SaaS приложения (shadow-SaaS)
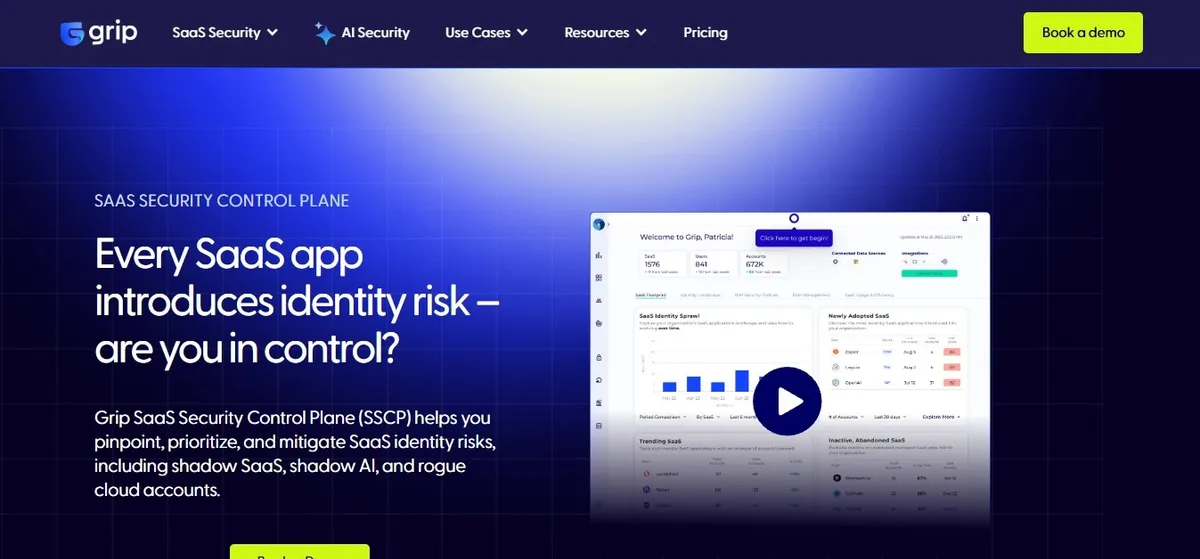
С пълен брой точки в категорията за откриване, Grip се отличава в намирането, картирането и управлението на неодобрени SaaS приложения и изоставени идентификационни данни в цялата организация, като служи като основен стълб в съвременната програма за администриране на SaaS сигурността.
Предимства: най-добро откриване на нерегламентирани SaaS приложения (shadow-SaaS) и управление на самоличностите; силен жизнен цикъл на SaaS достъпа.
Компромиси: по-малко задълбочени правила за откриване на грешни конфигурации за отделни приложения в сравнение с AppOmni.
Image ALT: Grip shadow-SaaS discovery
6. Palo Alto Networks — 8.0/10 · най-добро решение за инфраструктура на Palo Alto
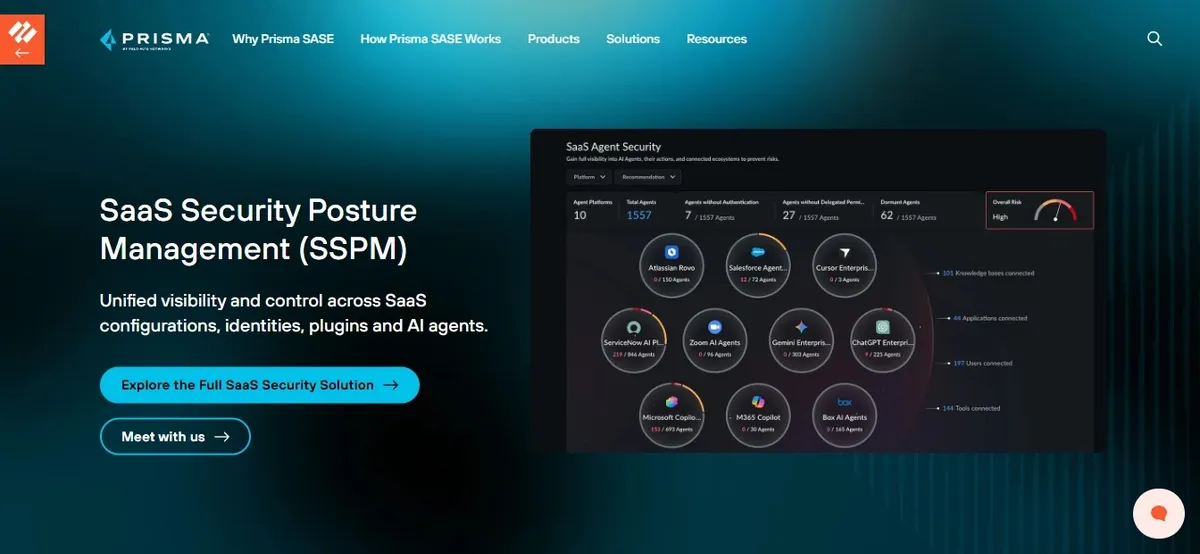
Предоставян като част от по-широката архитектура Prisma SASE и Next-Gen CASB, този модул осигурява вградени проверки на състоянието на SaaS сигурността, интегрирани заедно с цялостни SASE платформи и периферни услуги.
Предимства: интеграция в платформата; отлично за съществуващи клиенти на Palo Alto.
Компромиси: дълбочината на специализираните SSPM функции отстъпва на чисто специализираните решения; изисква обвързване с платформата.
Image ALT: Palo Alto SaaS security posture
7. Astrix Security — 7.7/10 · най-добра сигурност за SaaS-към-SaaS / OAuth
Описание: Отлично представяне при откриването и управлението на SaaS-към-SaaS интеграции, OAuth приложения и нечовешки самоличности (non-human identities), помагайки на екипите по сигурност да се защитават срещу атакуващи, които използват OAuth приложения като оръжие за персистентен достъп до облака, и да намаляват прекомерните разрешения на трети страни.
Предимства: силна видимост върху OAuth и SaaS-към-SaaS; откриване на нечовешки самоличности; приоритизиране и отстраняване на рисковете.
Компромиси: по-фокусиран върху рисковете, свързани с интеграциите и самоличностите, отколкото върху задълбочено покритие на SSPM конфигурациите за отделните приложения.
Image ALT: Astrix Security SaaS-to-SaaS and OAuth security
8. Valence Security — 7.7/10 · най-добро справяне с рисковете при SaaS-към-SaaS
Valence се справя със скритата верига на доставките, създадена от връзки с приложения на трети страни, митигирайки рискове, подчертани от атаки, при които едно злонамерено одобрение на OAuth осигурява персистентен достъп до SaaS.
Предимства: задълбоченост при анализиране на риска от интеграции SaaS-към-SaaS; добро отстраняване на проблеми.
Компромиси: по-тесен обхват на управлението на състоянието на сигурността.
Image ALT: Valence SaaS-to-SaaS risk
9. Zscaler (Canonic) — 7.6/10 · най-добро решение за инфраструктура на Zscaler
Интегрирайки технология от придобиването на Canonic Security, Zscaler предлага управление на SaaS приложения и профилиране на риска във веригата на доставките директно в своята по-широка екосистема от доставчици и платформи за сигурност от тип Zero Trust (Нулево доверие).
Предимства: интеграция в платформата; фокус върху риска от приложенията.
Компромиси: дълбочината на специализираните SSPM функции отстъпва на специализираните решения; потвърдете обхвата.
Image ALT: Zscaler SaaS app security
10. Microsoft — 7.7/10 · най-добра стойност за M365
Microsoft вгражда управление на състоянието на SaaS сигурността чрез Microsoft Defender for Cloud Apps и Secure Score, свързвайки се с вградени възможности, които автоматично изолират компрометирани облачни самоличности и устройства.
Предимства: включено в икономическия пакет; задълбочено управление на състоянието на M365; интеграция със Secure Score.
Компромиси: дълбочината на покритие за SaaS на трети страни отстъпва на чисто специализираните решения.
Image ALT: Microsoft SaaS posture Secure Score
Ръководство за купувача
Потвърдете дълбочината на покритие за вашите действителни приложения. Стойността на SSPM се определя за всяко приложение поотделно: инструмент с 1000 „поддържани“ приложения, но с повърхностни правила за петте, от които зависите, е по-лош от такъв с дълбоко покритие за M365, Salesforce и Workday. Направете списък на вашите критични SaaS приложения и оценете дълбочината на покритие за тях.
SaaS самоличността и OAuth са съвременният вектор на атака. Предоставянето на прекомерни разрешения на приложения на трети страни е начинът, по който се разпространяват пробивите в SaaS. Дайте приоритет на инструменти със силен анализ на предоставените OAuth разрешения и рисковете при SaaS-към-SaaS (Obsidian, Valence, Grip).
Нерегулираният SaaS (Shadow SaaS) е победата при откриването. Служителите внедряват SaaS по-бързо, отколкото ИТ отделът го одобрява. Откриването (Grip, Wing) изкарва на повърхността неодобрените приложения и неактивните акаунти, които представляват вашата ненаблюдавана рискова експозиция.
Решете между „само състояние на сигурността“ (posture-only) и „състояние плюс заплахи“ (posture-plus-threat). Някои инструменти проверяват само конфигурацията; Obsidian и CrowdStrike добавят откриване на заплахи в SaaS (превземане на акаунти, злонамерена дейност). Регулираните среди и организациите с висок риск от атаки изискват и слоя за защита от заплахи.
Чести грешки: купуване на база брой поддържани приложения вместо дълбочина на покритието; пренебрегване на риска от предоставените OAuth разрешения; третиране на SSPM като CASB (различни задачи); и купуване на самостоятелно решение, когато Falcon/Defender вече го включват.
Често задавани въпроси
Какво е SSPM?
Управлението на състоянието на сигурността на SaaS (SaaS security posture management) непрекъснато проверява конфигурацията за сигурност на SaaS приложенията (M365, Salesforce, Workday и стотици други) спрямо най-добрите практики, следи SaaS самоличностите и предоставените OAuth разрешения на трети страни, открива нерегулиран SaaS (shadow SaaS) и сигнализира за отклонения в конфигурацията и излагане на риск.
Кой е най-добрият SSPM инструмент през 2026 г.?
AppOmni води по дълбочина на покритието на приложенията, Obsidian — по отношение на SaaS самоличността и откриването на заплахи, а CrowdStrike (Adaptive Shield) — при консолидацията на платформи. Wing и Grip са лидери съответно по съотношение цена-качество и откриване на нерегулиран SaaS; Microsoft е включената отправна точка за M365.
SSPM срещу CASB — каква е разликата?
CASB управлява достъпа до и преминаващите данни през облачните приложения (inline и API). SSPM управлява конфигурацията за сигурност и състоянието на самоличностите в одобрените SaaS приложения — грешни конфигурации, OAuth разрешения, отклонения. Те се застъпват по отношение на видимостта на SaaS базирана на API, но отговарят на различни въпроси; много среди използват и двете.
Кои SSPM доставчици бяха придобити?
CrowdStrike придоби Adaptive Shield и го предлага в рамките на Falcon; Zscaler придоби Canonic Security. Няколко списъка за сравнение все още показват тези продукти като самостоятелни — купувайте от настоящия собственик и потвърдете състоянието на интеграцията.
Защо рискът, свързан със SaaS самоличността и OAuth, е важен?
Приложенията на трети страни, на които са предоставени широки OAuth разрешения за вашия SaaS, създават скрити вериги за доставки — компрометирана или злонамерена интеграция наследява този достъп. Предоставянето на прекомерни и неактивни разрешения е основен вектор за атаки в SaaS, поради което анализът на OAuth разрешенията и връзките между SaaS средите е основна функция на SSPM.
Колко струват SSPM инструментите?
Цената е на наблюдавано SaaS приложение, на потребител или включена в пакетното ценообразуване на платформата; възможностите на Microsoft са включени в съответните лицензи. Wing и подобни компании публикуват достъпни цени за средния сегмент на пазара. Моделирайте броя на вашите критични приложения и преценете дали се нуждаете само от проверка на състоянието или от състояние плюс защита от заплахи.
Заключение
Оценявайте SSPM по дълбочината на покритие за вашите приложения, а не по броя поддържани приложения. AppOmni за най-дълбоко покритие, Obsidian, когато искате откриване на заплахи в SaaS, а не само проверка на състоянието, CrowdStrike (Adaptive Shield) за консолидация върху Falcon.
Wing и Grip са изборът за цена-качество и откриване за средния сегмент на пазара. Поставете като приоритет риска от OAuth разрешения и връзките между SaaS средите навсякъде — това е съвременният вектор за атака в SaaS — и запомнете, че Adaptive Shield вече е продукт на CrowdStrike.
Уверете се, че избраната от вас платформа е съобразена с ръководството на NIST за архитектура с нулево доверие (Zero Trust Architecture), непрекъснато одитирайте OAuth авторизациите на трети страни и помнете, че Adaptive Shield вече е напълно интегриран в портфолиото на CrowdStrike.