Атакуващите вече експлоатират в реална среда уязвимост с критична степен на сериозност в ConnectWise ScreenConnect, според Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA).
ConnectWise сподели временни мерки за защита срещу тази уязвимост, свързана с липсваща авторизация, на 7 септември, като посъветва екипите по сигурност да деактивират разрешенията TransferFiles, за да блокират потенциални атаки.
Уязвимостта (проследявана като CVE-2026-84869 и коригирана в ScreenConnect 26.6.5 и по-нови версии) засяга клиенти на ScreenConnect и може да позволи на злонамерени субекти с основни привилегии да прехвърлят или изпълняват файлове при атаки с ниска сложност, които не изискват взаимодействие с потребителя.
В петък CISA добави уязвимостта в своя каталог с активно експлоатирани уязвимости и нареди на федералните агенции на САЩ да защитят системите си от текущите атаки в срок от три дни.
„ConnectWise ScreenConnect съдържа уязвимости за неправилно управление на привилегии и липсваща авторизация, които могат да позволят на атакуващ да извърши прехвърляне и изпълнение на файлове през активни отдалечени сесии без авторизация или потвърждение от хоста“, заявиха от CISA. „Този тип уязвимости са чест вектор на атака за киберпрестъпниците и представляват значителен риск за федералните организации.“
От 2024 г. насам CISA е отбелязала четири проблема със сигурността в ScreenConnect като активно експлоатирани, два от които са използвани и при атаки с криптовируси (ransomware).
Организацията за мониторинг на интернет заплахи Shadowserver в момента проследява над 1 000 инсталации на ScreenConnect, които все още нямат инсталирани корекции за сигурност и са изложени на атаки онлайн, повечето от които са в Северна Америка (758) и Европа (180).
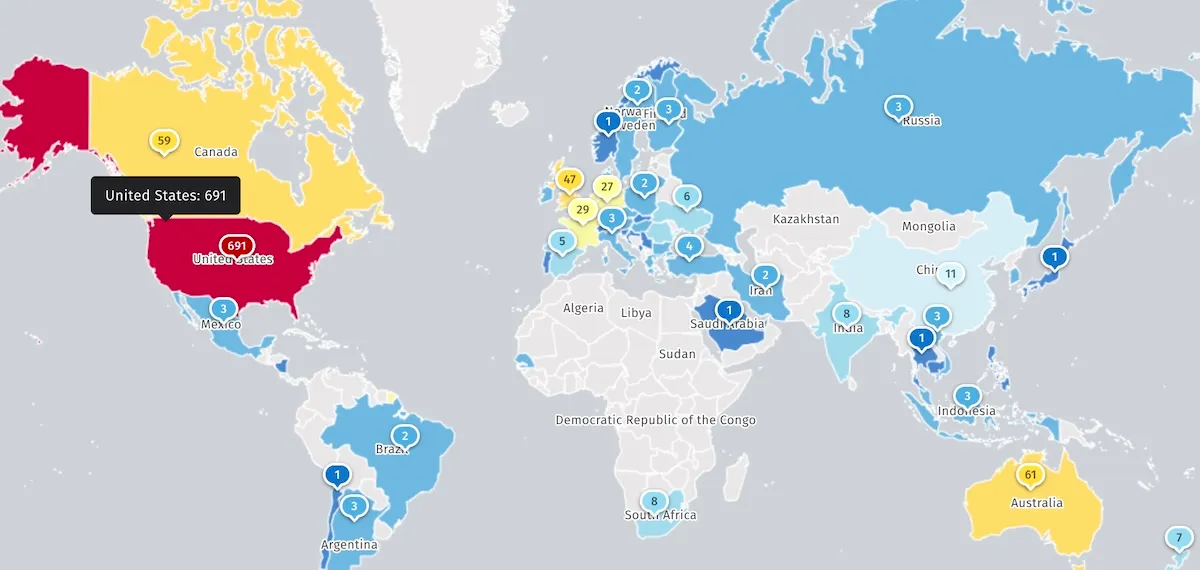
Уязвимостите в ScreenConnect често биват атакувани в реална среда както от финансово мотивирани, така и от подкрепяни от държави хакерски групи.
Например, подкрепяната от Северна Корея хакерска група Kimsuky и няколко банди за искане на откуп експлоатираха друга уязвимост в ScreenConnect (CVE-2024-1709) през 2024 г.
Миналата година ConnectWise подмени и цифровите си сертификати за подписване на код, след като разкри, че вероятни държавно подкрепяни хакери са компрометирали системите ѝ чрез атаки с инжектиране на код, които са експлоатирали ViewState уязвимост (CVE-2025-3935), достъпвайки облачните среди на ограничен брой клиенти.
Наскоро, през март, ConnectWise отстрани уязвимост при проверка на криптографски подпис (CVE-2026-3564), която би могла да позволи на атакуващите да поемат контрол над ScreenConnect сървъри без инсталирани корекции.
ConnectWise предоставя услуги на над 100 000 ИТ доставчици по целия свят, като много доставчици на управлявани услуги (MSP) и ИТ екипи използват платформата за отдалечен достъп ScreenConnect за отстраняване на проблеми, инсталиране на актуализации и поддръжка на системи.