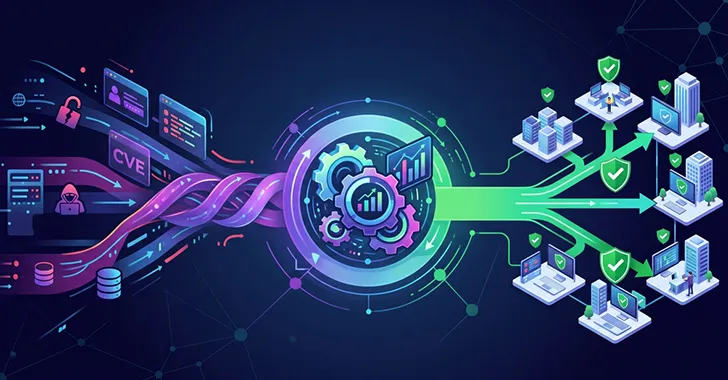
Компрометирани данни за достъп се появяват на престъпен пазар или се публикува бюлетин за уязвимост, като всяко от тези събития може да бъде използвано като оръжие срещу реална цел, преди повечето екипи по сигурност да са успели да триажират сигнала. Атакуващите комбинират този вид разузнавателни данни с експлоатация, подпомогната от изкуствен интелект, за да ускорят пътя от излагането на риск до пробива по-бързо, отколкото повечето програми за сигурност са проектирани да реагират.
Разузнаването все още е най-ранният сигнал, който защитниците получават, а появата на компрометирани данни за достъп в информационния поток е доказателство колко полезен е станал този сигнал. Проблемът се появява една стъпка по-късно – в това какво се случва, след като сигналът пристигне.
Опашката, където се натрупва рискът
В повечето организации индикаторите с висока стойност чакат на опашка, вместо да се предприемат незабавни действия, докато някой с необходимите умения за тестване на атаки разполага с време да установи дали те са експлоатируеми в съответната конкретна среда и в съответния ден. Именно тази опашка, а не толкова липсата на разузнавателни данни, е мястото, където се натрупва рисковата експозиция.
Това се наблюдава и от двете страни в индустрията. Екипите по сигурност го описват като проблем с изостанали задачи (backlog). Разговаряйки с продуктовите екипи на Recorded Future, най-голямата компания за разузнаване за киберзаплахи в света, чух същия модел и от тяхна страна: обемът на релевантните данни за заплахи изпреварва капацитета на повечето екипи да тестват всеки елемент спрямо реална среда, а валидирането в такъв мащаб е ограничено от времето и специализираните умения за атака, а не от липсата на данни.
От вероятност към доказателство
Това е част от причината воденото от разузнаването тестване за проникване (TLPT) да надхвърли рамките на регулаторно изискване в шепа регулирани сектори и да се превърне в по-широк оперативен модел. TLPT започва от това, което настоящите разузнавателни данни показват, че наистина се случва: конкретни изтекли данни за достъп, конкретна оповестена уязвимост; и ги тества директно, вместо да работи по статичен списък от задачи по фиксиран график.
Конкретно за изтекли данни за достъп, TLPT е създадено да върне доказателство: тези конкретни данни за достъп могат или не могат да бъдат експлоатирани в тази конкретна среда в настоящия момент. Именно тук много екипи по сигурност заявяват, че искат да инвестират своя ограничен капацитет за тестване.
Как изглежда това на практика
Сътрудничеството на Pentera с Recorded Future е един от примерите за формирането на тази промяна и е този, който познавам най-добре. Интеграцията е изградена така, че сигнал за заплаха, независимо дали произлиза от Recorded Future, от собствената платформа на Pentera или от друг източник на разузнаване, да може да задейства автоматизиран цикъл за валидиране срещу реалната повърхност за атака на организацията. Първата функционалност, изградена върху това, свързва данните за изтекли данни за достъп на Recorded Future с автоматизирано тестване на външната повърхност за атака на организацията, потвърждавайки кои разкрити данни за достъп могат да бъдат използвани от атакуващ за експлоатиране на определена среда, вместо всички те да се маркират като еднакво спешни.
Един от клиентите, участвали в ранните тестове, описа промяната с прости думи. Джоузеф Готхелф, вицепрезидент по киберсигурност в Wyndham Hotels & Resorts, заяви: „Конвергенцията на разузнаването за заплахи и валидирането на сигурността е една от най-важните промени в нашата програма за сигурност. Да знаеш какво предстои е само половината от отговора. Възможността да тестваме спрямо това в нашата собствена среда, с висока скорост, е това, което изгражда истинска устойчивост в ерата на изкуствения интелект.“
Потокът от данни на Recorded Future изкарва на повърхността компрометирани данни за достъп по същия начин, по който би го направил за всеки клиент, който го използва. Дали тези конкретни данни за достъп все още работят срещу конкретна среда, независимо кои доставчици участват в откриването или тестването им, е въпрос, на който повечето програми за сигурност все още не могат да отговорят бързо. Това е пролуката, за която бихจัดделил бюджет за сигурност вместо за поредния поток от разузнавателни данни: не да знаем повече, а да потвърдим това, което вече е известно.
За да научите повече, се присъединете към уебинара „Threat Intel' Just Got Teeth, TLPT Goes Live“ на 29 септември.
Забележка: Тази статия е експертно написана с принос от Дорон Наим, вицепрезидент „Стратегически алианси“ в Pentera.