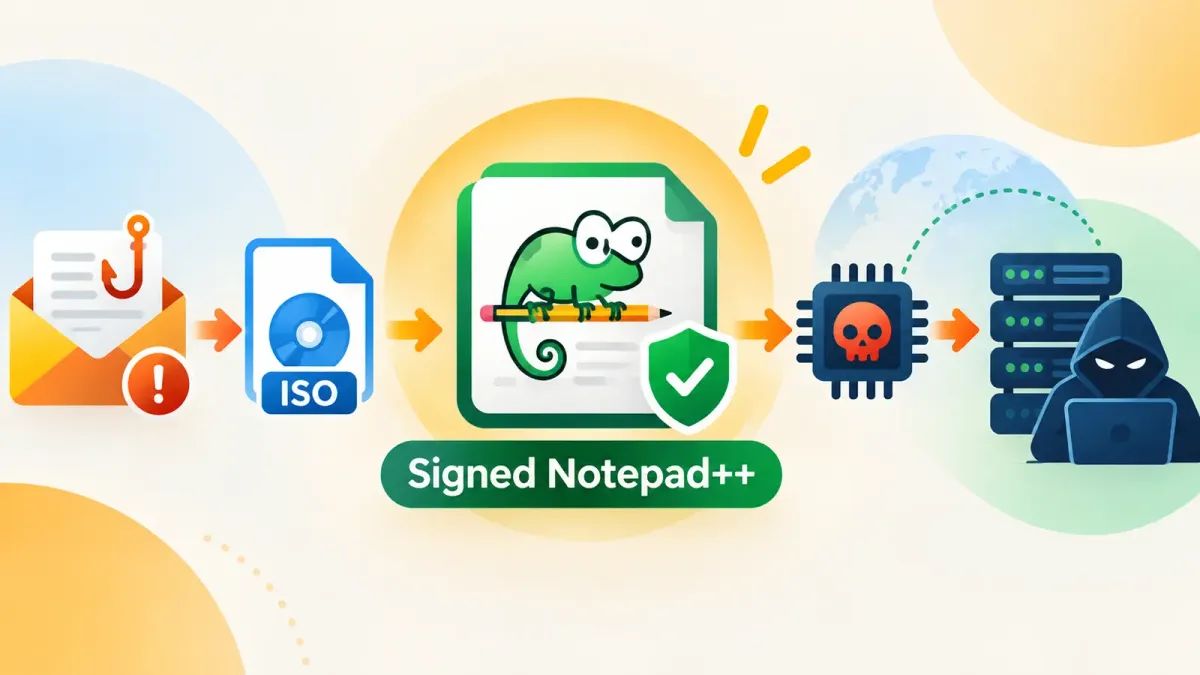
Фишинг кампания, използваща фалшиво известие за данъчна проверка, разпространява VenomRAT чрез подписано копие на Notepad++. Операцията, проследявана под името PAPERMILL, използва имейл и прикачен файл с дисков образ, за да направи опасния файл да изглежда като рутинен.
Прикаченият файл пристига с тема за данъчна проверка и може да премине проверките за SPF, DKIM и DMARC. Отварянето му монтира нещо, което изглежда като локално дисково устройство, позволявайки на злонамерената верига да започне без предупредителните етикети, които носят файловете, изтеглени от интернет.
Анализатори от JUMPSEC идентифицираха активността след преглед на подозрителен имейл на клиент. Те оцениха PAPERMILL като нововъзникващ клъстер с тактики и техники, близки до екосистемата Silver Fox, като същевременно се въздържаха от пълно приписване на авторството на тази група.
JUMPSEC заяви в доклад, споделен с Cyber Security News (CSN), че кампанията илюстрира защо валидният електронен подпис не е доказателство, че целият набор от файлове е безопасен.
Тя комбинира позната примамка, доверено приложение, компрометиран поддържащ файл и криптиран краен зловреден код, помагайки на атакуващите да преминат покрай базовите контроли за сигурност. Този подход усложнява разследването и реагирането на инциденти за защитниците.
Киберпрестъпниците зад PAPERMILL злоупотребяват с подписан Notepad++
Имейлът насочва получателите към дисков образ с тема за данъчно известие. След като се монтира, контейнерът представя преименувано, легитимно подписано приложение, фалшива библиотека и криптиран файл с данни.
Тази техника може да премахне марката за произход от интернет от файловете вътре, намалявайки предупрежденията, които Windows обикновено би показал. Подписаният изпълним файл не е променян. Вместо това той е преименуван и е направен така, че да зареди намиращата се наблизо злонамерена библиотека.
Тази форма на DLL sideloading позволява на вредния код да се изпълнява до доверен процес – модел, който се наблюдава и в скорошни кампании с DLL sideloading.
Фалшивата DLL библиотека разкрива само функциите, които легитимната програма очаква, позволявайки на приложението да се отвори нормално, докато зареждащият модул (loader) работи на заден план.
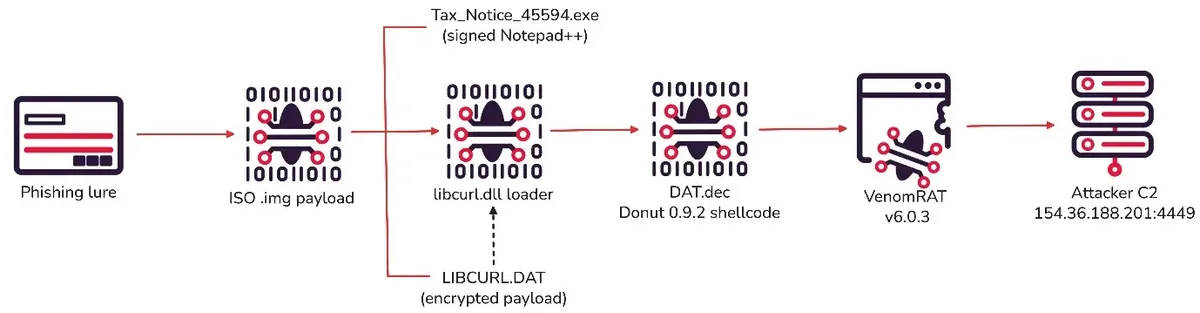
Тя също така използва подвеждащи имена на секции, предназначени да объркат инструментите за анализ, след което декриптира своя файл с данни и стартира следващия етап от паметта.
Зареждащият модул проверява дали устройството прилича на автоматизирана среда за анализ. Малкото памет, малкото свободно пространство за съхранение, краткото време на работа след стартиране, нераздвиженият курсор или ниската резолюция на дисплея могат да предизвикат петминутно забавяне вместо незабавен изход.
Доставка на VenomRAT и стъпки за защита
След забавянето и проверките на привилегиите, зареждащият модул може да поиска потвърждение от администратор, да създаде запис за устойчивост в RunOnce и да копира компоненти в папките на потребителския профил.
След това той използва Donut shellcode loader, за да изпълни .NET зловреден код в паметта. Този многослоен дизайн отразява техниката за доставка на VenomRAT чрез дисков образ, но PAPERMILL добавя етап на sideloading през подписана програма.
Възстановената конфигурация идентифицира VenomRAT версия 6.0.3 със скрити възможности за виртуален мрежов компютинг (VNC), кражба на данни и прихващане на файлове.
Неговият сървър е конфигуриран за трафик с отдалечени команди, създавайки риск от кражба на акаунти, наблюдение и последващо проникване, ако жертвата стартира прикачения файл. Свързаните образци и инфраструктура показват кампания, фокусирана върху индийски цели с данъчна тематика.
Изследователите откриха връзки с по-широкия почерк в стил Silver Fox, включително свързана с Китай инфраструктура и данъчни примамки, но отбелязаха ключови разлики в избраната хост програма, зареждащия модул и инструмента за отдалечен достъп.
Тази предпазливост е от значение: споделената техника може да сочи към екосистема или копирана активност, вместо да доказва, че един конкретен автор на заплахата е водил кампанията.
Организациите трябва да третират непоисканите данъчни известия и неочакваните файлове с дискови образи като високорискови, дори когато имейлът преминава проверките за автентичност.
Служителите трябва независимо да потвърждават свързаните с данъци искания през известни канали, докато екипите по сигурността трябва да блокират или внимателно да проверяват IMG и ISO файлове, доставени по имейл, и да разследват необичайни монтирани устройства.
Защитниците трябва също така да генерират предупреждения при подписани приложения, зареждащи неочаквани DLL библиотеки от папки с права за писане от потребителя, непознати записи в RunOnce и подозрителни мрежови връзки от доверени процеси или такива, изглеждащи като системни.
Тези контроли допълват уроците от злоупотребата с доверен софтуер при SilverFox и могат да разкрият поведението, което хешовете на файловете за отделните изтегляния могат да пропуснат.
Тъй като PAPERMILL може да генерира нови контейнери, само хешовете е малко вероятно да осигурят трайно покритие. Търсенето на връзки между файловете на зареждащия модул, моделите на наименуване на библиотеките, локациите за устойчивост и командния трафик дава на екипите за реагиране по-силни начини за откриване на инфекции и тяхното ограничаване, преди атакуващите да разширят достъпа си.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Адрес на подател / DKIM домейн | dfgfasd@hsaui[.]cc | Наблюдаван адрес на подател и DKIM домейн |
| Изпращащ IP адрес | 155.94.154.195 | IP адрес на изпращащата инфраструктура |
| Изпращащ MTA | mos1.17dlz[.]cn | HELO/PTR стойност за изпращащия агент за пренос на поща |
| Хост за автентикация на система за масова поща | smtp.smtpman[.]cn | Хост за автентикация на пощенския агент |
| URL адрес на зловредния код / целеви URL адрес | hxxps://dsfgssd[.]uk[.]cc/ | Първоначално местоположение за хостване на зловредния код |
| URL адрес на зловредния код / целеви URL адрес | hxxps://dsfgssd[.]uk[.]cc/download[.]php | Крайна точка за изтегляне на зловредния код |
| Път на проследяващия маяк | /api/mailer/open?task=<GUID>&t=<token> | Път на маяка (beacon), като хостът е оставен като localhost:6688 |
| Тема на примамката | कर लेखापरीक्षा परिणाम No. ITD/SCNU/2026-<seq> | Фишинг тема, свързана с данъчна ревизия |
| Издайнически белег на пощенския клиент | {{seq}} | Нерендирана променлива в екранното име на полето „From“ |
| SHA-256 | f945b3f2f29d62099683cbbf069ed5bc952d089c16a85fb314ac8fe0f0c10d2b | Tax_Notice_45594.img ISO контейнер |
| SHA-256 | fe0ddd8686324e0a8b07ed5ffdb4f56397c70b1b5a19d2916c8eb192583f950c | Tax_Notice_45594.exe подписан стартиращ модул (launcher) |
| SHA-256 | 8c1ba078598e09294d72293a42dcd878e183b6e5a207315f7bf6ef74a966cbb5 | libcurl.dll прокси зареждач (loader) |
| SHA-256 | 2ff898c1a4bb0dd48687bbbc8cca646a896dc9ed24780a49523dfbf9fb94a4ec | LIBCURL.DAT криптиран зловреден код |
| SHA-256 | 947221d0f1e2c9c09028491997406dd9f0cb5b65258556c86d201ec1ca538f5f | stage2.dll VenomRAT .NET DLL |
| Инсталационна директория | %APPDATA%\Microsoft\Crypto\RuntimeBroker\ | Инсталационна директория на зареждача |
| Директория за изпълнение на VenomRAT | %APPDATA%\MyData\ | Папка за изпълнение, използвана от RAT |
| Свалени файлове на диска | RuntimeBroker.exe, libcurl.dll, libcurl.dat | Файлове от етапа на зареждане, разположени на диска |
| Временни имена за междинно съхранение (staging) | *_dbg_src.tmp, *_dbg_dst.tmp | Шаблони за временни staging файлове |
| Ключ за устойчивост (persistence) | HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce → …\RuntimeBroker\RuntimeBroker.exe | RunOnce устойчивост в системния регистър |
| Маскиране | RuntimeBroker.exe | Представя се за Windows Runtime Broker |
| Вътрешно DLL име | libcurl.dll_38768.dll | Шаблон за търсене на заплахи: libcurl.dll_<digits>.dll |
| Базов адрес на модула на зареждача | 0x00000002FFF20000 | Фиксирано адресиране в паметта в рамките на засегнатия процес |
| Имена на секции на зареждача | .nvdata ×3, .nvtext, .pdata | Подвеждащи имена на PE секции, без директория за изключения |
| VenomRAT мютекс (mutex) | xkoqvgcojtqgi | Мютекс, използван от зловредния код VenomRAT |
| VenomRAT HVNC работен процес | cvtres.exe | Процес, целеви за зловредния код при повторно свързване |
| C2 крайна точка | 154.36.188.201:4449 | Командно-контролна (C2) крайна точка на VenomRAT |
| Група на кампанията на VenomRAT | Default | Стойност на групата във възстановената конфигурация |
| Мастър ключ на VenomRAT | cFlrTU1YN25QN2lkc05ZWDJVWkY0R1FtUUcyNmgyY1Y= | Base64 ключ, който се декодира до pYkMMX7nP7idsNYX2UZF4GQmQG26h2cV |
| PBKDF2 сол (salt) | VenomRATByVenom | Сол за декриптиране на конфигурацията |
| Банер на версията | Venom RAT + HVNC + Stealer + Grabber v6.0.3 | Низ на версията, включващ два интервала преди v6.0.3 |
| Сървърен X.509 субект / издател | CN=VenomRAT / C=CN, L=SH, O=VenomRAT By qwqdanchun, OU=qwqdanchun, CN=LMTEAM Server | Метаданни на сертификата, свързани с билдъра |
| SHA-1 отпечатък (thumbprint) | 009a05eaf082d20ae13a65abda12afd959cd76de | Хеш за съпоставяне (pivot hash), свързан с модифицирания билдър на v6.0.3 |
| SHA-256 отпечатък (thumbprint) | f72bf7c1fd132262715820d839e4874c97d927b10072fb4709a1321927fea66d | SHA-256 отпечатък на сертификата на билдъра |
| SHA-256 | 72a321802d738e8bc6a0ab9d9d24b380be944fffbfc85094b889690b679a73c2 | Свързан образец: ClientAny.exe / skkr3.exe |
| SHA-256 | 268a90d07cf02b16c091ef6cc52e3dbe17638bb722221807bc833c4c1299a8a9 | Свързан образец: Tax_Notice_16695 (1).img |
| SHA-256 | f23708ae470904490cb25d370185ca89c0d37e33fa5a3c652e4b10e65d0b08e3 | Свързан образец: ITDENF2026-4281.img |
| SHA-256 | d768222934f6014bf17c3d0a1ef4c35e02aa6fe1e89564e252ca5e7b7c7fe237 | Свързан образец: Tax_436454367.img |
| SHA-256 | 0c0e4935f8df04e86056798d417bf3f485c640fa0322756c0a860af2a6bd0f1d | Свързан образец от 2023 г. на китайски език |
| SHA-256 | 38ec1f5e23f65b10ae3027beabfa0bf7f9fb686355a9e33c7e7e44e6a998e04c | Свързан образец: Tax_Notice_23665.img |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или превръщането им в хипервръзки. Възстановявайте активния им вид (re-fang) само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.