Обикновено изглеждащи уебсайтове за казино се използват за укриване на инфраструктура за кибершпионаж. Сайтовете имитират нискокачествени хазартни портали, но някои от тях тихо свързват посетителите и компрометираните системи със сървъри, контролирани от атакуващите.
Страниците са създадени да изглеждат като за еднократна употреба и безвредни, което може да намали вероятността да бъдат обект на проверка за сигурност. Дейността се фокусира върху PeckBirdy – базирана на JavaScript рамка за командване и контрол (C2), използвана от свързани с Китай групи за усъвършенствани персистентни заплахи (APT) от 2023 г. насам.
Кампаниите са насочени към корпоративни и правителствени организации в Азия, като сред наблюдаваните сектори са образованието, ИТ, банковото дело, финансовите услуги и държавното управление. Анализаторите от Infoblox идентифицираха последното разширение, докато проследяваха обширна екосистема от домейни за незаконни казина.
От Infoblox съобщават в доклад, споделен с Cyber Security News (CSN), че същата маскировка вече се разпростира и върху сайтове за възрастни на китайски език, разширявайки местата, където операторите могат да се укриват.
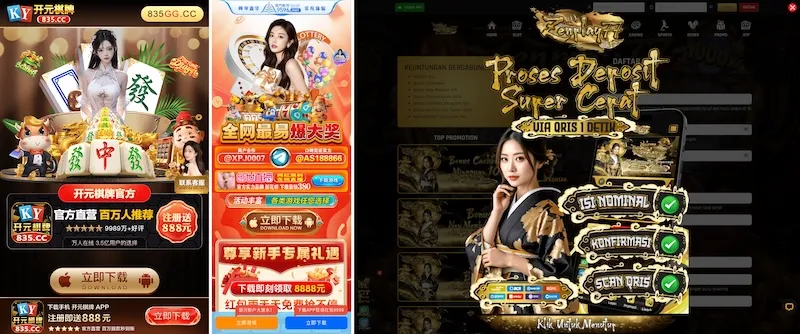
Това също така подчертава как престъпните уеб екосистеми могат да предоставят прикритие на операторите за шпионаж, както и че опасността не се крие единствено в самата страница на казиното.
Атакуващите използват страници, които изглеждат маловажни, за да хостват или вграждат код, да установяват фонови уеб връзки и да смесват своя трафик в пренаселено и често пренебрегвано кътче от интернет. Този подход може да остави защитниците фокусирани върху примамката, докато реалният канал за шпионаж остава незабелязан.
Киберпрестъпници крият инфраструктура за шпионаж
Изследователите разграничават тази дейност от два по-широки модела за злоупотреба с казина: операции за незаконен хазарт и пране на пари, и измамнически сайтове за хазарт, които пречат на жертвите да изтеглят средства.
Сайтовете на PeckBirdy са различни, защото казиното е просто декор, а не услуга, предназначена да привлича или задържа реални играчи. Една от наблюдаваните страници е регистрирала JavaScript service worker и е заредила подозрителен скрипт, наподобяващ по-ранен код на PeckBirdy.
Service worker-ите могат да работят във фонов режим, което ги прави полезни за поддържане на контакт след посещение на страницата. Подобна злоупотреба се е появявала и в кампании за кражба на идентификационни данни чрез service worker, където фоновият код в браузъра може да прихваща или да остава активен след края на нормалното сърфиране.
Докладът подчертава стръв с тема на казино, която вгражда команден сървър зад позната бранд визия. Следователите са установили, че активни WebSocket връзки са достигали до друг домейн, докато свързани сайтове за възрастни са използвали същия модел.
Този многослоен дизайн прави бързите проверки на репутацията по-малко надеждни, особено когато автоматизираните скенери не улавят напълно поведението от страна на браузъра.
PeckBirdy може също така да отведе жертвите до фалшиви подкани за обновяване на браузъра, които доставят задни врати (backdoors) – познат маршрут за социално инженерство, който заслужава по-обстоен преглед заедно с докладите за зловреден софтуер, маскиран като фалшиви обновления на браузъра.
Рамката се свързва с вторични инструменти, които могат да изпълняват команди, да крадат идентификационни данни и да осигуряват отдалечен достъп, повишавайки потенциалното въздействие от еднократно уеб посещение до по-широко проникване в мрежата.
Пропуските в откриването изискват контекст
Изследователите са установили, че малко над 3% от техните корпоративни клиенти са разрешили DNS заявка към поне един C2 домейн на PeckBirdy. Единичното запитване не винаги е доказателство за компрометиране, тъй като един отминал домейн наподобява възможна печатна грешка.
Но повторното разрешаване на три до десет различни C2 домейна е съществен предупредителен знак, който изисква разследване, вместо единичен сигнал, разглеждан в изолация.
Покритието на откриване варира значително. Известен домейн на PeckBirdy е имал 13 откривания в VirusTotal, друг е имал три, а свързаният с WebSocket домейн не е имал нито едно към момента на публикуването.
Тази разлика показва защо защитниците не трябва да третират чистия резултат за репутация като потвърждение за безопасност, особено при разследване на инфраструктура на китайски автори на заплахи, проектирана да се слива с обичайните уеб услуги.
Екипите за сигурност трябва да прегледат телеметрията от DNS, прокси и браузъра за индикаторите по-долу, след което да съпоставят връзките със събития на крайните устройства и необичайни регистрации на service worker-и.
Те трябва да приоритезират хостове, които се свързват с няколко различни домейна, да запазят съответните логове и да проверят дали потребителите са били пренасочвани към фалшиви обновления или непознати страници за хазарт и съдържание за възрастни.
Блокирането на един домейн наведнъж едва ли ще реши проблема, тъй като операторите бързо ротират домейните и инфраструктурата.
Вместо това организациите трябва да комбинират мониторинга на домейни с уеб филтриране, своевременни обновления на браузърите и крайните устройства, контроли с най-малко привилегии и проверки при реагиране на инциденти, които търсят свързана дейност в мрежата.
Този многослоен подход помага и за разкриването на прикрити методи за C2 комуникация, които не приличат на конвенционален трафик от зловреден софтуер.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн за прикритие (казино) | vip311.cc | Казино сайт, идентифициран като съдържащ вградена PeckBirdy C2 инфраструктура |
| Домейн за сравнение на казина | zzyud.com | Казино сайт, показан в сравнението на изследователите за сходни страници |
| Домейн за сравнение на казина | zenplay77-x.space | Казино сайт, показан в сравнението на изследователите за сходни страници |
| Казино домейн | 11170011.com | Незаконен казино сайт на китайски език, използващ фалшифициран бранд |
| Домейн за инвестиционна измама | puqxr.com | Сайт, имитиращ платформа за инвестиции |
| Казино домейни | 80074.cc, 11168833.com | Почти идентични казино сайтове, използващи различен бранд |
| Казино домейни | 312zym001.cc, am125.cc, 843470.cc | Примери за наскоро активни казино сайтове |
| Пренасочващ казино домейн | 1862.cc | Казино сайт, който анализира профила на посетителите и ги пренасочва според тяхното местоположение |
| IP адрес | 157.185.143.150 | Крайна дестинация, наблюдавана при достъп до 1862.cc от IP адрес от Хонконг |
| IP адрес | 146.103.91.133 | Крайна дестинация, наблюдавана при достъп до 1862.cc от японски IP адрес |
| Домейн за хазартна измама | dollycasino.com | Хазартен сайт с цел измама, свързан с оплаквания относно проблеми с тегленето на средства |
| Домейн за хазартна измама | dragobet.net | Хазартен сайт с цел измама, рекламиран чрез инжектиран спам в коментарите |
| Домейн за пренасочване | appcasino.online | Домейн, достигнат чрез кликвания върху dragobet.net |
| Домейн за хазартна измама | summer138.t | Хазартен сайт с цел измама под марката Joker |
| Домейн за хазартна измама | storebet77.support | Хазартен сайт с цел измама под марката Joker, използващ подвеждащ брандинг |
| Домейн за хазартна измама | realz.com | Хазартен сайт с цел измама, рекламиращ бонус при депозит |
| Казино домейн за прикритие | asg78.com | Казино домейн на китайски език, при който е наблюдавано зареждане на подозрителен JavaScript зловреден код |
| URL адрес със зловреден JavaScript | js.cache-mcp.com/layer.js | Подозрителен зловреден код, зареждан от asg78.com |
| C2 домейн | cache-mcp.com | PeckBirdy команден домейн (C2), вграден в казино страници |
| C2 домейн | mcp-source.online | PeckBirdy домейн, свързан с WebSocket, използван за събиране на връзки |
| C2 домейн | cache-cdn.org | Предишно идентифициран PeckBirdy домейн с детекции в VirusTotal |
| Вероятен typosquat/C2-свързан домейн | githubassets.net | Исторически PeckBirdy домейн, който може също така да получава случайни заявки поради печатни грешки |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно решаване на имена или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.