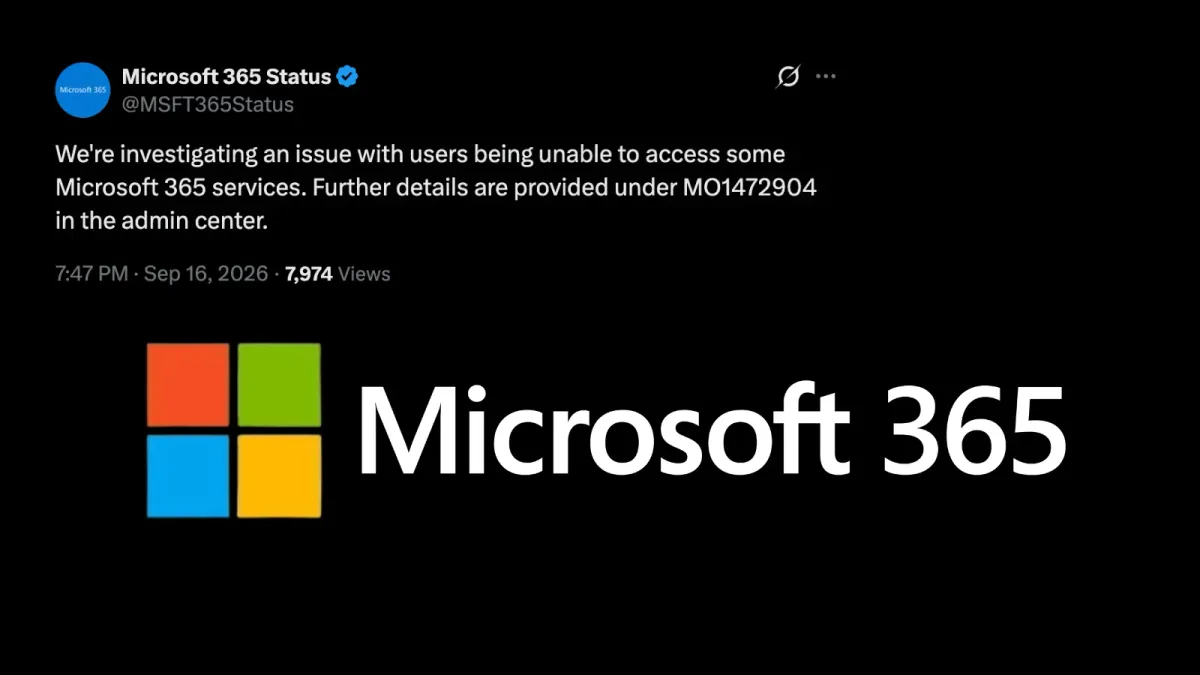
Microsoft потвърди ново влошаване на услугата, засягащо пакета Microsoft 365, като потребители от цял свят съобщават за невъзможност за достъп до основни приложения от вечерта на 16 септември 2026 г.
Инцидентът, проследяван вътрешно под номер MO1472904, започна в 19:17 ч. GMT+5:30 и беше класифициран от Microsoft като активно влошаване на услугата, а не като пълно спиране, въпреки че прекъсването вече предизвика вълна от оплаквания от потребители както от корпоративния, така и от потребителския сектор.
Според официалното съобщение в администраторския център на Microsoft, засегнатите потребители получават HTTP грешки 502 и 503 при опит за достъп до услугите на Microsoft 365 — характерна индикация, свързвана обикновено с претоварване на бекенд сървърите, изтичане на времето за изчакване на шлюза (gateway timeouts) или сривове в основната инфраструктура, а не с проблеми при автентификацията или идентификационните данни.
В най-новата си актуализация, публикувана в 19:36 ч. GMT+5:30, Microsoft заяви, че нейните инженерни екипи преглеждат телеметрията на услугата заедно със съобщенията, изпратени от потребители, за да изолират първопричината и да определят подходящите стъпки за отстраняване на проблема. Компанията пое ангажимент да даде следваща информация до 15:30 ч. UTC, което показва, че към момента графикът за отстраняване остава несигурен.
Това последно прекъсване идва по време на бурен период за облачната инфраструктура за производителност на Microsoft, която претърпя няколко значителни срива през 2026 г., включително неколкодневен срив в автентификацията на Exchange Online в края на август и мрежова грешка в конфигурацията през юли, която наруши работата на Teams и SharePoint в Северна Америка.
Тези предишни инциденти бяха свързани с повреди в компонентите за автентификация и грешни мрежови актуализации, въпреки че Microsoft все още не е посочила дали MO1472904 споделя подобна първопричина.
За ИТ администраторите непосредственият приоритет е да следят администраторския център на Microsoft 365 за подробности относно обхвата на въздействието, тъй като грешките 502 и 503 могат да засегнат по различен начин конкретни организации (tenants), региони или компоненти на услугата.
Организациите, които изпитват смущения, трябва да избягват ненужни нулирания на пароли или промени в конфигурацията, докато Microsoft не изясни зоната на неизправността, тъй като подобни действия са затруднявали усилията за възстановяване при минали инциденти.
Екипите по сигурност се съветват също така да разграничават реалното влошаване на услугата от потенциална атака за отказ на услуга (DoS), тъй като самите кодове за грешки не могат да изключат наличието на злонамерен трафик.
Cyber Security News ще продължи да следи MO1472904 и ще предоставя актуализации, когато Microsoft публикува допълнителни технически подробности за обхвата и разрешаването на този инцидент.