Хакерите вече могат да наемат инструмент за отдалечен достъп, насочен към Windows, наречен VectraRAT, за $250 на месец, което намалява бариерата за дълбоко и трайно компрометиране.
Зловредният софтуер дава на плащащите оператори начин да наблюдават жертвите, да крадат данни, да изпълняват команди и да пренасочват трафик през заразен компютър. VectraRAT се появи като услуга със зловреден софтуер само под наем, вместо като еднократен инструмент, използван от една-единствена група.
Разследващите го свързаха с кампании, използващи товарача Amadey и страниците ClickFix, при които фалшиви подкани за потвърждение убеждават хората да изпълняват копирани команди на собствените си устройства.
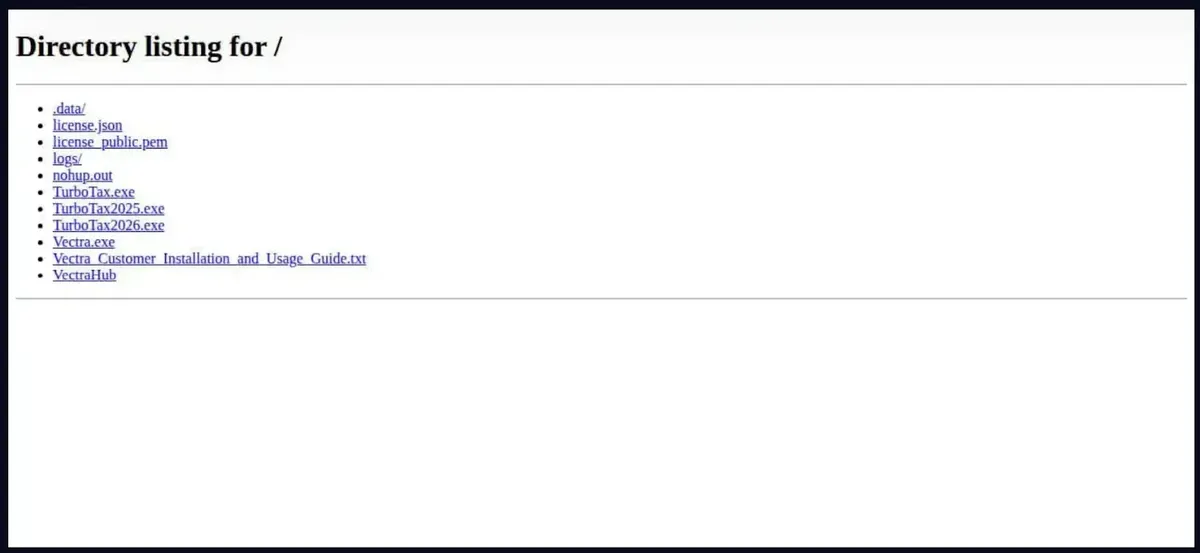
SOCRadar заяви в доклад, споделен с Cyber Security News (CSN), че неговият екип за изследване на заплахите (Threat Research Unit) е идентифицирал недокументираната досега платформа, след като открита онлайн директория е разкрила мостри, сървърни файлове, лицензи и дневници на оператора.
Разследването започна на 23 юни и се разшири до повече от десет свързани сървъра. Рискът не се ограничава до домашните потребители. От записите за жертви с данни за операционната система, 48 процента са корпоративни издания на Windows, включително Enterprise и Windows Server 2025.
Изследователите са регистрирали 38 реални сесии на жертви за по-малко от седмица с доказателства за кражба на файлове от бизнес системи.
Хакерите могат да наемат VectraRAT за $250
Разработчикът, опериращ като Vectra и известен преди като Nyxel, запазва изходния код и отдава под наем достъп до контролния сървър, импланта за Windows, генератора на зловреден код и канала за поддръжка.
Този модел позволява на клиентите да стартират операции, без да се налага да разработват собствен зловреден софтуер за отдалечен контрол или да поддържат пълна командна система.
VectraRAT се различава от много предложения във форумите, тъй като неговият Linux сървър, Windows имплант, панел за управление и мрежов протокол изглежда са изградени заедно, а не са препакетирани от изтекъл код.
Това не го прави невидим, но може да затрудни правилата за откриване, създадени за познати семейства зловреден софтуер, както показват и скорошните случаи на кражба на идентификационни данни с Windows RAT.
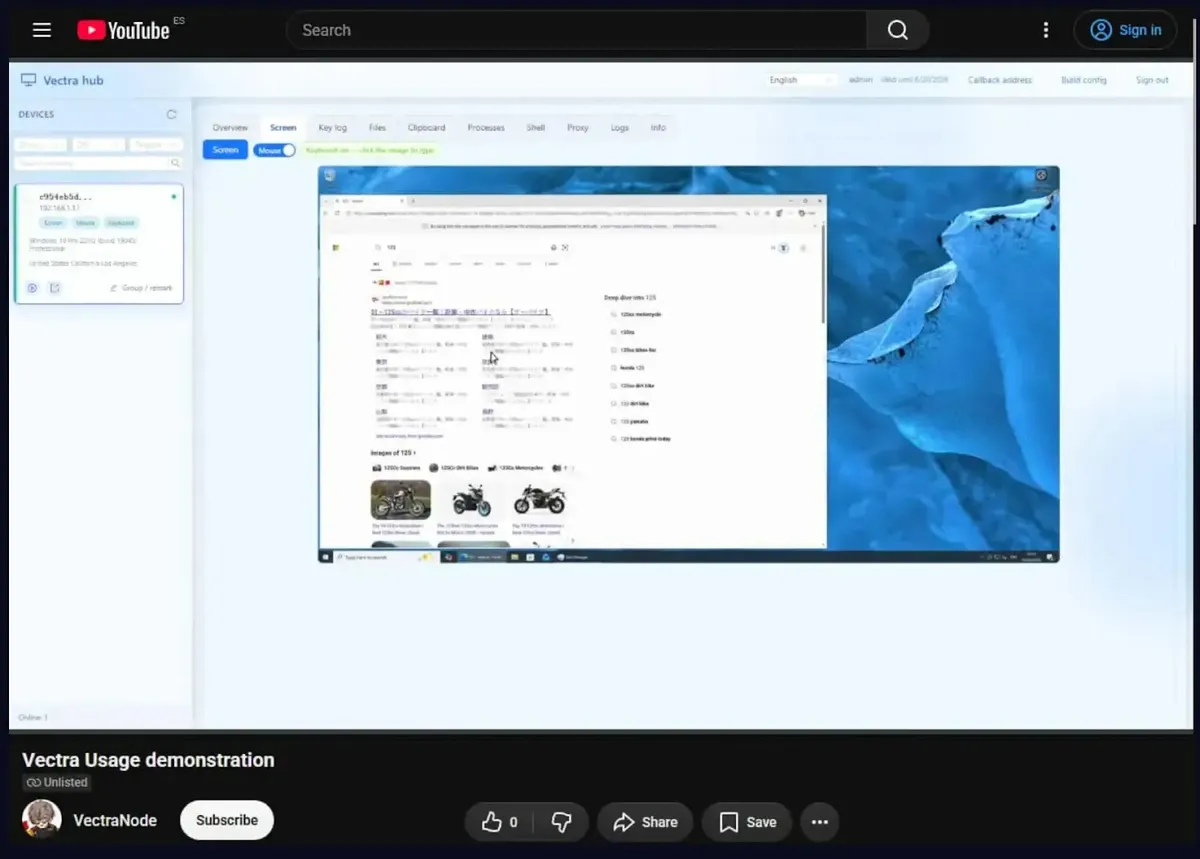
След като бъде инсталиран, имплантът може да отвори скрит работен плот, който жертвите не виждат, да записва натисканията на клавишите, да изпълнява Command Prompt или PowerShell, да прехвърля файлове и да превърне компрометираната система в прокси.
Той също така събира идентификационни данни от браузъра, детайли за мрежата и конфигурационни файлове, съдържащи евентуални API ключове или низове за бази данни при първото си свързване.
Инструментът включва опция за ескалация на привилегии, която може да повиши нивото му на достъп, без да показва подкана на Windows. Неговият подход злоупотребява с доверени процеси на Windows – модел, който отразява опасенията, порадени от заобикалянето на контрола на потребителските акаунти в Windows, и дава на нападателя повече свобода за достъп до защитени данни или за внедряване на последващ зловреден софтуер.
Разпространението чрез ClickFix увеличава залозите
Изследователите са наблюдовали купувачи да разпространяват VectraRAT чрез Amadey и чрез примамки ClickFix, представящи се за TurboTax. При атака тип ClickFix фалшива CAPTCHA или страница за потвърждение инструктира посетителя да отвори диалоговия прозорец Run („Изпълнение“) и да постави команда, превръщайки трик от социалното инженерство в изпълнение на зловреден софтуер.
Скорошните доклади за атаки със зловреден софтуер чрез ClickFix показват колко широко се адаптира тази тактика. Операторите могат също така да променят адреса за обратна връзка на импланта след инсталирането, което намалява необходимостта от прекомпилиране и повторно разпространение на файла при промени в инфраструктурата.
Зловредният софтуер използва персонализиран метод за комуникация, базиран на TCP, по нестандартен канал вместо нормален уеб трафик, докато панелът и свързаните услуги използват отделни портове.
За защитниците най-практичната стъпка за превенция е проста: уебсайт, който казва на дадено лице да отвори Run, Command Prompt, Terminal или PowerShell и да постави команда за потвърждение, не е легитимен.
Екипите по сигурност трябва да блокират изброената инфраструктура, да търсят посочените по-долу хостови и мрежови индикатори и да разследват неочаквани дъщерни процеси, стартирани от инструменти за автоматично ескалиране на привилегии в Windows.
Те също така трябва да следят за необичайно дълги изходящи връзки, особено когато трафикът изобщо няма разпознаваем приложен модел.
Мониторингът на активността на копираните команди и стартирането на PowerShell скоро след запис в клипборда може да помогне за ранното прихващане на веригата на разпространение – защита, подчертана и в отразяването на тактиките при фишинг кампаниите с ClickFix.
VectraRAT показва как скромният месечен абонамент може да даде на по-малко опитните престъпници готов път към кражба на идентификационни данни и траен достъп до мрежи на Windows.
Комбинацията от широки кампании за разпространение, автоматизирано събиране на данни и корпоративни жертви прави бързото блокиране, прегледа на крайните точки и информираността на потребителите от първостепенно значение.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | e2db5db12564d2a9da7ef3a57aa23d95782f5eaddc8bd35eb7c35ae6b844a0f0 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | dede8bfb55c2e6479d89b1e73e0712791cf16a7179325804fc4bc13f708d08ae | Хеш на образец, свързан с VectraRAT |
| SHA-256 | ddbd636f6dfd475dc0c75bf9f6f873fa35b9062dee9d37b3377ae7b9acdcd0c9 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | b926cfcd3f4b07fe6001c39f46e40225ff8000411198d13782538d770c54ae5e | Хеш на образец, свързан с VectraRAT |
| SHA-256 | bff3583d04f0d5603ced9831eb7c45c1923bd90e2f7d5e5d2b32942d38cf6dc5 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | c708d413720848f8788f43a4f47ddce016fca9af10c9ba4113f47bf2c9244dc5 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | 8745e872ff8aa41b0e03737f76bf35b6c934106c987dff98afe34120e47caf91 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | bba58f99e14e3512c04a5a74a079d7851abf935dd258cff4c80874ce7cfc82e3 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | d8f15ba122cd6da01f83fe05294df80a6eadbce0f66dac7c2bcc0904f066e0de | Хеш на образец, свързан с VectraRAT |
| SHA-256 | 3ab56c9fb6b7c404c1e5b36788959c877ea819fb124c3847fa0498e9915ef9a7 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | 7b82f08120e0d9b16cd5b9ec59d24fb68e35735c82311a233d370e7f264af650 | Хеш на образец, свързан с VectraRAT |
| SHA-256 | b738c03fef5e3d26419e4aab1818a0a7ad206c67fb3eeedcdfb3ef1ee07eb620 | Хеш на образец, свързан с VectraRAT |
| IP адрес | 86.109.75.168 | Основен сървър за командване и контрол и операторски панел; публично достъпна директория |
| IP адрес | 86.109.75.161 | Панел за разпространение на ClickFix, свързан с изброения домейн |
| Домейн | verify-cloud.digital | Домейн, насочващ към инфраструктурата за разпространение на ClickFix |
| IP адрес | 178.16.54.148 | ClickFix панел, предоставящ VectraRAT и NetSupport RAT |
| IP адрес | 195.20.115.77 | Вторичен клъстер на VectraRAT с открит панел и директория |
| IP адрес | 91.219.236.179 | Свързана инфраструктура ServerAstra |
| IP адрес | 91.92.242.236 | Amadey панел и инфраструктура за междинно съхранение (staging) на VectraRAT |
| IP адрес | 195.63.145.106 | Инфраструктура, споделяща комуникационния порт на VectraRAT с Vidar |
| Мютекс | LocalVectra.Client.SingleInstance | Статичен мютекс, използван от импланта с цел предотвратяване на множество инстанции |
| Файлов път | %TEMP%callback.json | Файл за пренаписване на обратната връзка (callback override), използван за обновяване на вградения адрес на сървъра |
| PE ресурс | RT_RCDATA 1001 | JSON ресурс с конфигурация, който може да съдържа uacEnabled |
| Мрежов порт | TCP 3308 | Протокол за командване и контрол на VectraRAT |
| Мрежови портове | TCP 8080, 8888 | Портове на операторския панел |
| Мрежови портове | TCP 4457, 6667 | Спомагателни портове на инфраструктурата |
| PE метаданни | Product Vectra, Company Vectra, version 0.2 | Метаданни по подразбиране, свързани с немодифицирани VectraRAT заготовки (stubs) |
| URL път | /clickfix/5WwYUnxSRq/file на порт 8081 | Път за доставка на ClickFix, използван за сервиране на зловредния код |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или активиране на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.