Смарт камерите TP-Link Tapo C200 бяха засегнати от две zero-day уязвимости, които биха могли да позволят на атакуващи в същата мрежа да заобиколят автентификацията или да прекъснат услугите на камерата.
Пропуските, проследявани като CVE-2026-15315 и CVE-2026-15316, бяха коригирани във версия на фърмуера V5_1.4.6, публикувана на 18 август 2026 г.
Камерите TP-Link Tapo са широко използвани в домове и малки бизнеси за дистанционно видеонаблюдение. Устройствата осигуряват поточно предаване на видео на живо, интеграция с мобилни приложения, свързани с облака функции и услуги за локално управление. Връзката им с мрежата обаче може да създаде и входна точка за атакуващи, ако контролите за сигурност се провалят.
Уязвимостите бяха открити от изследователите на OPSWAT Khoi Tran и Thai Do като част от програмата на компанията Critical Infrastructure Cybersecurity Graduate Fellowship Program. Изследователите проучиха фърмуера на Tapo C200 и функциите за локална комуникация в контролирана лабораторна среда.
Zero-day уязвимости в камери TP-Link
CVE-2026-15315 е уязвимост за заобикаляне на автентификацията в локалния HTTPS интерфейс за управление на камерата. Tapo C200 излага своята услуга за управление през HTTPS на порт 443 и използва процес тип „предизвикателство-отговор“ (challenge-response) за проверка на потребителите, преди да създаде автентифицирана сесия.
В защитена система тип „предизвикателство-отговор“ устройството изпраща предизвикателство към потребителя, а клиентът трябва да върне правилен отговор, извлечен от паролата на администратора. OPSWAT установи, че засегнатата камера включва алтернативен път за проверка, който не прилага правилно валидирането, базирано на парола.
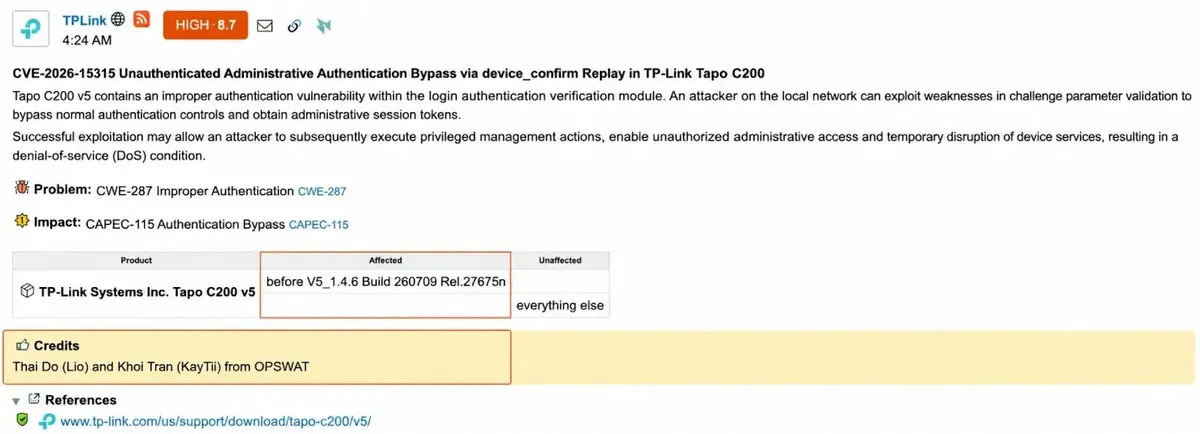
При определени условия атакуващ би могъл да повтори стойност, която камерата е генерирала по време на автентификацията. След това устройството може да приеме тази стойност за валидна и да създаде администраторска сесия, без да се изисква от атакуващия да знае паролата на камерата.
Това означава, че злонамерен субект с мрежов достъп до уязвима Tapo C200 би могъл потенциално да получи достъп от администраторско ниво само с малък брой заявки. Не се изисква валиден акаунт, съществуваща сесия или взаимодействие с потребителя.
Администраторският достъп би могъл да позволи на атакуващ да променя настройките на устройството, да променя мрежовата конфигурация, да осъществява достъп до привилегировани функции за управление и потенциално да преглежда функции на камерата, свързани с поверителността. Това може да разкрие видеопотоци на живо или записани видеоклипове, създавайки сериозен риск от наблюдение и нарушаване на поверителността за засегнатите потребители.
Вторият пропуск, CVE-2026-15316, е уязвимост за отказ на услуга (Denial of Service) в процеса на първоначална настройка (onboarding) на Wi-Fi на камерата. По време на настройката устройството обработва криптирани данни за идентификационни данни за Wi-Fi.
OPSWAT установи, че засегнатият фърмуер не валидира правилно размера на криптираните данни, преди да ги изпрати към криптографските функции и функциите за обработка на конфигурацията.
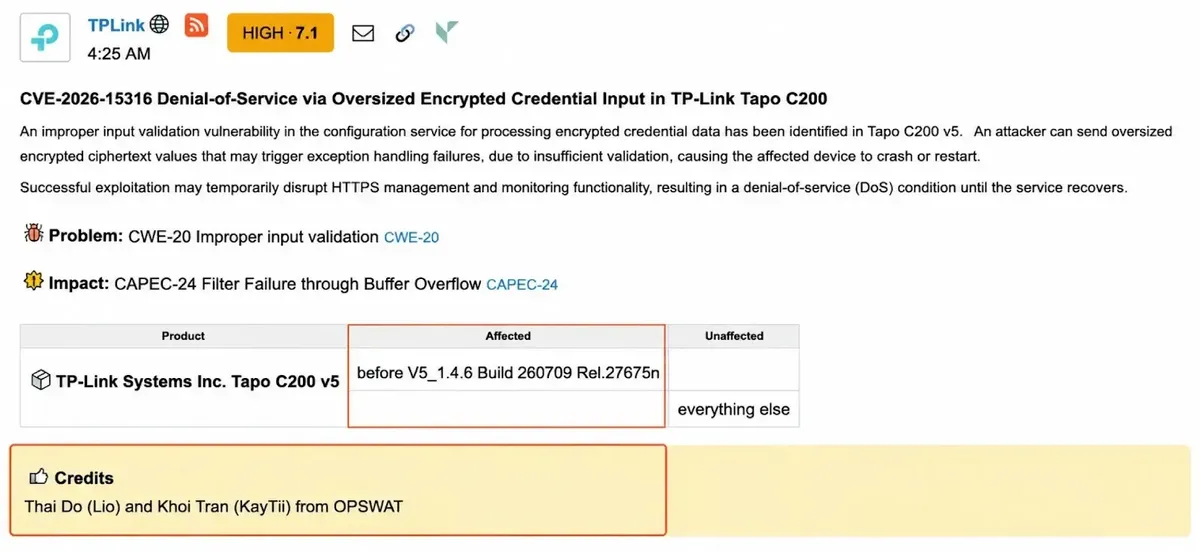
Неавтентифициран атакуващ в мрежата би могъл да изпрати криптирана стойност с прекомерен размер към уязвимата услуга. Вредоносният входен параметър може да срине HTTPS услугата на камерата, предотвратявайки достъпа или управлението на устройството от легитимни потребители, докато услугата не се възстанови.
Проблемът не изисква автентификация или директно взаимодействие с жертвата. Атакуващият обаче трябва да има мрежов достъп до камерата, като например локална Wi-Fi мрежа, компрометирана вътрешна система или неправилно изложен интерфейс за управление.
OPSWAT съобщи за уязвимостите на TP-Link на 16 април 2026 г. TP-Link потвърди констатациите на 10 юли и пусна корекции за сигурност на 18 август. Компанията съпостави CVE-2026-15315 и CVE-2026-15316 на 13 август.
Потребителите трябва незабавно да актуализират засегнатите камери TP-Link Tapo C200 до версия на фърмуера V5_1.4.6 или по-нова. Ограничете интерфейсите за управление на камерите до доверени мрежи, а бизнесите трябва да поставят IoT устройствата в отделни мрежови сегменти, за да намалят въздействието при евентуално компрометиране.