Новоразкрита уязвимост в Parallels Desktop, проследявана като CVE-2026-90894 и наречена „ParaShells“, може да позволи на всеки локален потребител на Mac да получи root привилегии на хост системата.
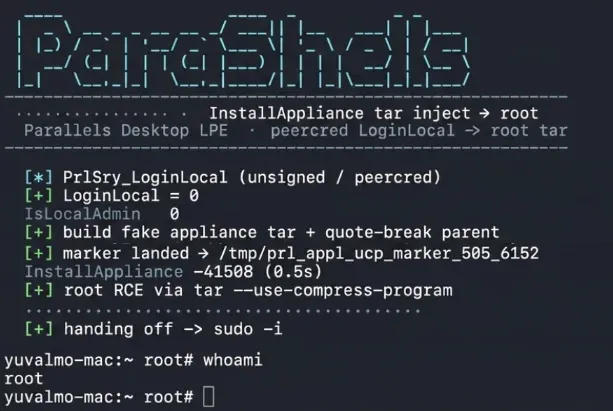
ParaShells PoC в действие (Източник: JFrog)
Опасността е най-голяма при лаптопите на разработчици, където една отровена Homebrew формула или злонамерен npm preinstall скрипт може да премине от обикновен локален потребител до пълен контрол, както и при споделени университетски и корпоративни компютри с много локални акаунти, отбеляза Ювал Моравчик, ръководител на екипа за изследване на уязвимости в JFrog.
„От ниво root атакуващият може да замени системния софтуер, да чете данни на други потребители и да си осигури персистентност чрез launchd“, добави той.
Как работи атаката
CVE-2026-90894 е уязвимост за инжектиране на аргументи (argument injection), за която е потвърдено, че засяга Parallels Desktop за Mac v26.4.0, инсталиран на macOS, работещ върху ARM базиран процесор на Apple. (По-стари версии също може да са уязвими, но изследователите не са ги тествали.)
Експлоатацията на ParaShells зависи от три неща:
- Инсталирана уязвима версия на виртуализационния софтуер (но не е задължително да има работеща виртуална машина)
- Активна услуга prl_disp_service (нейният daemon за стартиране я стартира автоматично при зареждане и тя работи като root) и наличен сокет /var/run/prl_disp_service.socket, и
- Възможност за атакуващия да изпълнява код като всеки локален потребител с ниски привилегии.
„Експлойтът комбинира своя Unix сокет с права за запис за всички с слаба автентикация на локалния клиент и инжектиране на аргументи в пътя за извличане на ресурса“, обясни Моравчик.
„Веригата е кратка: Unix сокет с права за запис от всеки, вход, който се доверява на идентичността на сродния процес вместо на Team ID, и път за разопаковане, който изгражда tar аргументи чрез разделяне на низове в Qt. Кавичка в родителския път инжектира –use-compress-program=, а tar в macOS изпълнява скрипта на атакуващия като uid 0 [т.е. root].“
Изследователят от JFrog съобщи за CVE-2026-90894 на производителя на Parallels – Alludo, който я отстрани в Parallels Desktop v27.0.0, пуснат в началото на септември 2026 г.
Две седмици по-късно те публикуваха техническите подробности, но не и едноредовия скрипт с концептуално доказателство (PoC), който са разработили.
Моравчик съветва организациите да идентифицират всеки Mac, на който работи Parallels Desktop, да ограничат локалните акаунти на тези хостове и да обновят до коригирана версия на Parallels (27.0.0 или по-висока).
