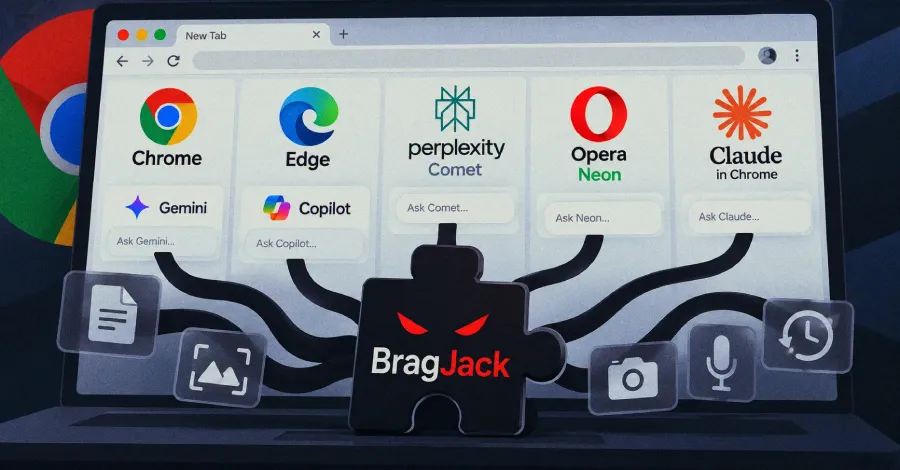
Изследователи по сигурността от Forever Security показаха, че едно обикновено браузърно разширение може да поеме контрол над AI асистентите, вградени в пет Chromium-базирани продукта: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и разширението Claude in Chrome.
След като разширението бъде инсталирано, то може да получи достъп до вградения AI на всеки продукт само с едно щракване. В Comet, Edge, Opera Neon и Claude in Chrome то може да накара AI агента да действа от името на атакуващия; в Chrome и Comet то може да чете файлове от компютъра на потребителя, а в Chrome може също да включи камерата и микрофона.
Констатациите са демонстрации на изследователи, а не атаки, наблюдавани в реална среда, и всяка от тях изисква разширението на киберпрестъпника вече да работи в браузъра на жертвата.
Всички тези продукти работят по един и същ начин. Изкуственият интелект има „тяло“ вътре в браузъра, което може да вижда екрана, да отваря файлове, да използва камерата и да предприема действия, и „мозък“, който работи на сървърите на компанията и казва на тялото какво да прави, според Forever Security. Тялото приема команди само от една доверена уеб страница, като например gemini.google.com за Chrome или perplexity.ai за Comet.
Разширенията не би трябвало да могат да командват това тяло. Разширението може да променя уеб страници, но не и да контролира самия браузър. Методът на Forever Security е бил да превземе доверената страница, която тялото слуша, и чрез нея да изпрати на тялото свои собствени команди.
Разширението се е нуждаело само от две често срещани разрешения, според изследователите: едното, което променя уеб страници (използвано от блокерите на реклами), и друго, наречено declarativeNetRequest, което променя мрежовия трафик на браузъра. Заедно те позволяват на разширението да вмъкне собствен код в доверената страница и да разговаря с AI така, сякаш е самият доставчик.
Случаят с Chrome не е нов. Изследователят от Forever Security Гал Вейцман за първи път го описа подробно публично през март като GlicJack, а Google го отстрани в началото на януари 2026 г. във версия на Chrome 143.0.7499.192. Уязвимостта се проследява като CVE-2026-0628 и е оценена с 8.8 от 10 от американската агенция за киберсигурност CISA (която е определила оценката, тъй като Националният институт за стандарти и технологии все още не я е определил).
Останалите четири са това, което Вейцман добавя тази година. Използвайки същата идея, от Forever Security заявяват, че са достигнали до вградения AI в Comet, Edge, Opera Neon и Claude in Chrome. Единствено констатацията за Edge получи CVE номер (CVE-2026-55945) – проблем с по-ниска степен на сериозност с оценка 4.2, който Microsoft коригира в Edge версия 150.0.4078.48 на 2 юли.
Констатациите за Comet, Opera Neon и Claude нямат CVE и се основават на собствения доклад на Forever Security. Компанията съобщи, че е спечелила около 20 000 долара от възнаграждения за открити уязвимости (bug bounties) за петте продукта, въпреки че сумата по отделните продукти възлиза на 20 500 долара.
От Forever Security изброиха какво би могла да направи всяка атака.
| Възможност | Chrome | Comet | Edge | Opera Neon | Claude in Chrome |
|---|---|---|---|---|---|
| Четене на локални файлове | Да | Да | Не | Не | Не |
| Камера и микрофон | Да | Не | Не | Не | Не |
| Контрол над AI агента | Не | Да | Да | Да | Да |
| Изтичане на профила в браузъра | Да | Да | Не | Не | Не |
| Изтичане на историята на разглеждане | Не | Да | Не | Не | Не |
| Правене на екранни снимки | Да | Да | Не | Не | Не |
| Не са необходими щраквания | Да | Да | Да | Да | Да |
| CVE | CVE-2026-0628 | Няма | CVE-2026-55945 | Няма | Няма |
| Платено възнаграждение | $7,000 | $7,000 | $5,000 | $900 | $600 |
Comet е бил най-тежкият случай, според изследователите. Perplexity са разработили Comet като браузър, изцяло управляван от AI, така че неговият агент е имал широки правомощия: след като бъде прихванат, той е можел да чете всеки файл на компютъра, да изброява сайтовете, които потребителят е посетил, да прави екранни снимки и да действа от името на потребителя.
Perplexity бяха блокирали разширенията от основната си страница, така че Forever Security са използвали останал тестови адрес (testing.perplexity.com), който не е бил защитен по същия начин.
Claude in Chrome е бил най-лекият случай, като от Forever Security го заявяват директно. „Claude in Chrome е браузърно разширение, а не браузър“, пишат от компанията и определят констатацията като най-малко сериозната в изследването, тъй като едно разширение е злоупотребявало с друго, вместо разширение да злоупотребява с браузър. Anthropic го оцениха като сериозност от средно ниво и платиха възнаграждение.
От Forever Security също така посочват, че Anthropic са ги обявили за първите, докладвали за констатацията относно Claude. Това съвпада с по-ранни публични доклади за същото слабо място в разширението.
Фирмата за сигурност LayerX описа свързан дефект, наречен ClaudeBleed, през април, а Manifold Security съобщиха през юли, че подобна пролука е останала отворена и в по-късна версия. Edge е бил най-труден за разбиване, според изследователите. Microsoft са се опитали да блокират трика с разширението, затова Forever Security са комбинирали две слабости. Те са поели контрол над маркетингова страница на Microsoft, на която е било позволено да изпраща подкани (prompts) към AI на Edge. След това са използвали грешка във времевите съотношения (race condition), за да превключат агента между неговите режими „мисли“ и „действай“ в правилния момент, карайки го да изпълни дадената подкана.
Opera Neon е бил най-лесен. Неговият AI е приемал команди от opera.com, а Opera не са били спрели разширенията да изпълняват код на тази страница, така че разширението е можело да изпраща команди директно. От Forever Security заявиха, че Opera са съобщили за самостоятелно откриване на същия дефект по същото време, но въпреки това са платили възнаграждение.
Към 16 септември 2026 г. нито един от двата CVE номера не фигурира в каталога Known Exploited Vulnerabilities на САЩ и няма публични доказателства някой от петте метода да е бил използван при реална атака. Всеки от тях предполага, че атакуващият вече е накарал потребителя да инсталира разширението – същата отправна точка като при много други атаки срещу браузъри.
За двата продукта с CVE номер, решението е да се актуализира Chrome до версия 143.0.7499.192 или по-нова и Edge до версия 150.0.4078.48 или по-нова. За Comet, Opera Neon и Claude in Chrome от Forever Security съобщават, че всеки доставчик е платил възнаграждение, но не посочват дата за отстраняване на уязвимостта за конкретния описан метод. Потребителите на тези три продукта трябва да се уверят, че софтуерът им е актуализиран, и да прегледат инсталираните си разширения.
Общата нишка, според Forever Security, е че поставянето на AI агент вътре в браузъра отваря отново път, който браузърите се опитват непрекъснато да затворят, позволявайки на разширение с ниски привилегии да достигне до част от браузъра с високи привилегии. Други изследователи също са съобщавали за свързани слабости в браузъри, управлявани от AI, през изминалата година.