Предполагаем рускоезичен киберпрестъпник е използвал изкуствен интелект (AI) за разработване на експлойти, насочени към наскоро разкрита двойка уязвимости в PaperCut NG/MF, и е пробил в стотици инстанции.
Според независими доклади от Blackpoint Cyber и GreyNoise, активността произхожда от IP адрес „45.142.193[.]132“, който през последните седмици е свързван с неоторизирано сканиране на портове и опити за атаки с груба сила (brute-force). Заслужава да се отбележи, че същият IP адрес беше посочен и от Arctic Wolf във връзка с експлоатационна активност миналата седмица.
„Към момента не можем да потвърдим точната крайна цел на тази кампания“, заяви Неван Бийл, главен анализатор по MDR в Blackpoint, пред The Hacker News. „Методологията на автора на заплахата съответства на действия за първоначален достъп, но все още нямаме достатъчно доказателства, за да потвърдим дали той действа като брокер на първоначален достъп (initial access broker).“
В основата си опортюнистичните атаки експлоатират CVE-2026-81578 и CVE-2026-82078 — комбинация от заобикаляне на автентикацията и верига за отдалечено изпълнение на код (RCE), насочена основно към сектора на образованието в САЩ, Обединеното кралство, Франция, Испания, Канада, Белгия, Португалия, Австралия, Германия и Швейцария.
„Наблюдаваната активност след компрометиране включваше доставяне на инструменти за събиране на регистри в Windows, злонамерен код за Java, свързан с Metasploit/Meterpreter, и команди, използвани за идентифициране на хостове, потребители, процеси и чувствителни конфигурационни данни“, отбелязва Arctic Wolf.
От GreyNoise съобщиха, че проследяват злонамереното използване на IP адреса от началото на юли 2026 г. за сондиране на достъпни през интернет системи от редица доставчици, включително Palo Alto, Ubiquiti, Citrix, SonicWall и Proxmox VE.
„Като част от разработването и тестването на експлойта, атакуващият е изградил и атакувал тестова лаборатория, включваща уязвимия софтуер PaperCut и Active Directory сървър“, заявяват от компанията за разузнаване на заплахи. „В паралелни работни процеси той е създал списъци с цели, използвайки услугата за интернет сканиране Netlas.io чрез идентифициран API ключ.“
След получаване на възможност за отдалечено изпълнение на код и извличане на идентификационни данни в своята тестова среда, злонамереният субект е пуснал стотици AI агенти, базирани на OpenAI Codex, модел на DeepSeek и публично достъпни инструменти за офанзивна сигурност (напр. Mimikatz, SharpHound, Certipy, Rubeus и Impacket), за да компрометира най-малко 440 инстанции на PaperCut MF/NG, поместени при 395 идентифицирани организации-жертви в 48 държави.
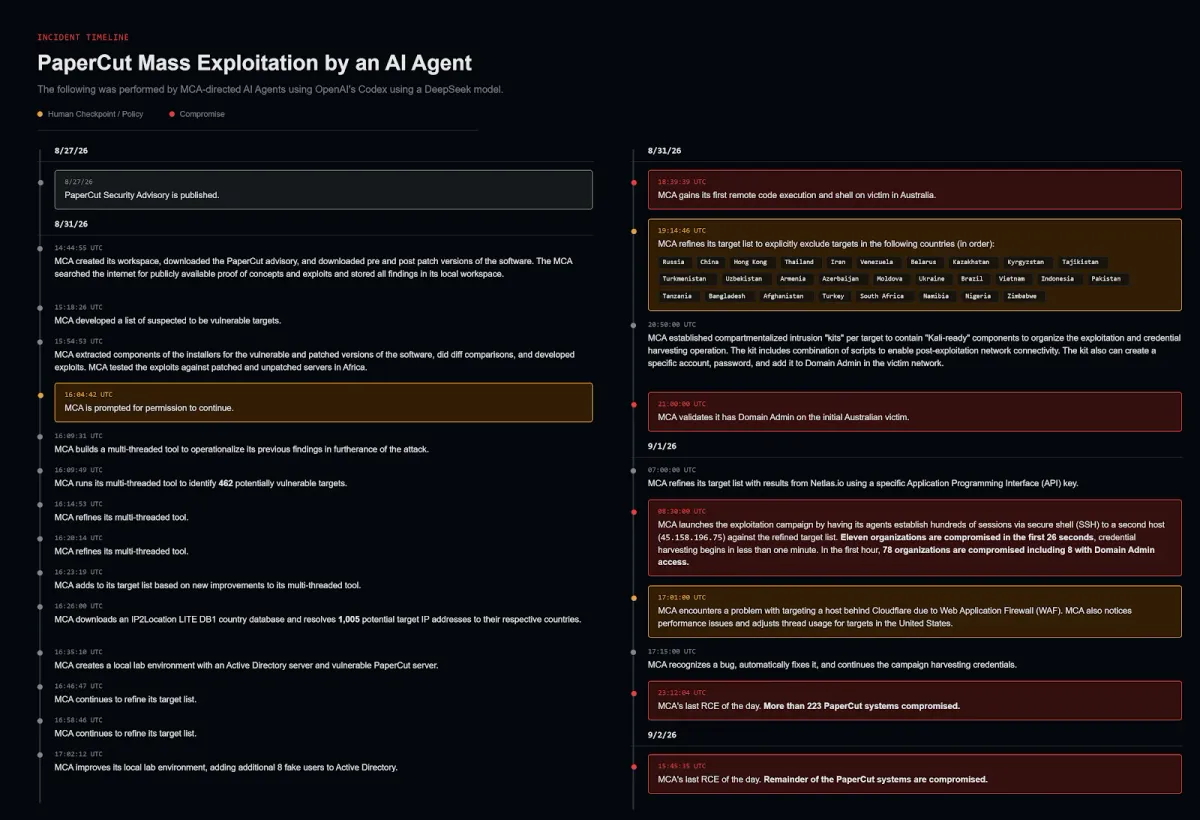
„Има и други реални жертви, които не можаха да бъдат атрибутирани към конкретна организация“, добавят от GreyNoise. „Атакуващият изрично се е опитал да избегне насочването към субекти в 28 определени държави, но нашата наблюдавана статистика показва, че опитът за сдържане е се е провалил в някои случаи.“ Някои от държавите, добавени в списъка за изключване, включват Русия, Китай, Хонконг, Тайланд, Иран, Венецуела, Индонезия, Пакистан и Бангладеш.
Констатациите идват във време на сериозни притеснения относно това как AI моделите позволяват на киберпрестъпниците да интегрират агентни възможности в различни етапи от жизнения цикъл на атаката, помагайки им да ускорят и провеждат атаки в широк мащаб.
Според GreyNoise атакуващият е преминал светкавично бързо от празно работно пространство до постигане на първото отдалечено изпълнение на код срещу реална жертва за малко под четири часа, а след като кампанията е започнала сериозно, е компрометирал поне 11 организации за 26 секунди. При една атака срещу гимназия в САЩ времетраенето между първоначалния достъп и пълния администраторски достъп до домейна е било едва седем минути.
Като цяло се посочва, че киберпрестъпникът е получил администраторски достъп до домейна само в 12 от организациите-жертви. Крайните му цели остават неясни на този етап.
„Не е ясно дали този субект е фокусиран единствено върху осигуряването на достъп, който да бъде предаден на други свързани лица, или директно ще се възползва от достъпа си, за да постигне последващи цели като кражба на данни или разгръщане на зловреден софтуер за откуп (ransomware)“, казват от GreyNoise.
Разкриват се допълнителни подробности
От Blackpoint, които споделиха допълнителни подробности за същата активност, заявиха, че са я проследили до разкрита инфраструктура на оператора. Тя показва подпомагания от AI работен процес — от проучването на уязвимости и разработването на експлойт до изпълнението чрез филтриране на целите, анализ на грешките, промени в кода и повторни вълни от опити.
„Най-ранната възстановена активност е започнала на 31 август, като проектът е бил фокусиран върху проучване на уязвимости и сравняване на версии на PaperCut със и без инсталирани корекции за сигурност“, пишат Бийл и изследователят по сигурността Сам Декър. „За броени часове това изследване е било превърнато в многопоточен инструмент за валидация, който е бил прегледан, тестван и стартиран срещу все по-големи групи от цели.“
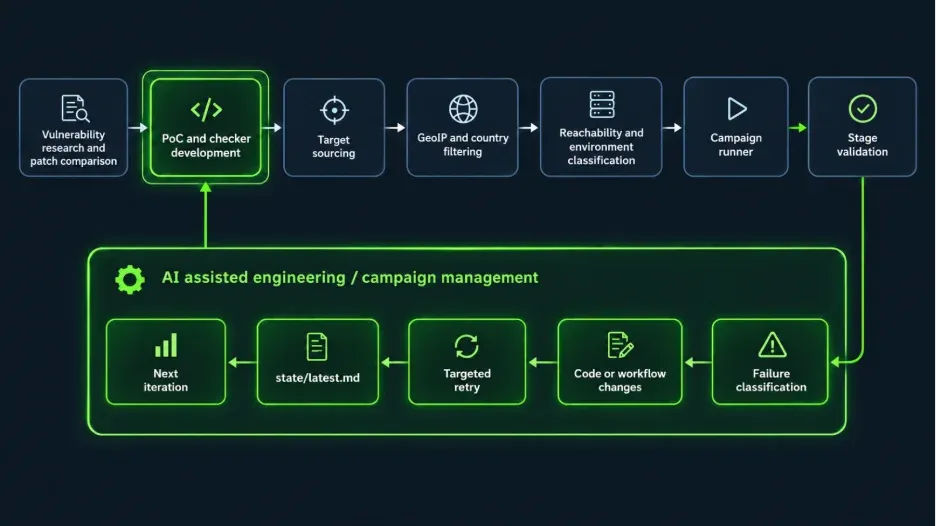
Използването на AI от автора на заплахата се разпростира и върху потока за насочване към цели. Възстановеният исходен код действа като фуния, която обединява множество списъци с източници, геолокира кандидатите и ги филтрира по държави, прилага гореспоменатата политика за изключване и идентифицира активни PaperCut системи, преди да премине към следващия етап.
В крайния етап целите се категоризират по операционна система и среда, както и чрез отделни списъци за тези, които са активни, недостъпни, с липсващи специфични етапи, подходящи за действия след компрометиране и чакащи нов опит, вместо всеки неуспешен опит да се третира като един и същ проблем.
Допълнение към тези усилия са Python скриптове, които проследяват по-късните етапи и гарантират, че те наистина са завършили. Те включват задачи като администраторски достъп, потвърждение на акаунти, събиране на данни от Active Directory, откриване на домейни и мрежи, както и настройка на прокси. Грешките се записват, което позволява на рамката за атака да адаптира подхода си и да продължи напред.
Проектът се разбира най-добре като такъв, в който изкуственият интелект е опорната точка, около която се върти цялата системна архитектура. Той трансформира проучването на уязвимости в автоматизиран поток за експлоатация чрез персистентна обратна връзка, която захранва всеки цикъл. В подкрепа на системата в това отношение са два ключови инструмента с отворен код -
- Hindsight, който осигурява услуга за персистентна памет за AI агентите
- AionUi, който предоставя единно графично работно пространство за едновременно стартиране и преглед на множество AI агенти
Кампанията показва, че атакуващите използват AI не само за да подпомагат разработването на зловреден код, но и за отстраняване на грешки, запазване на състоянието на проекта и подсилване на други оперативни аспекти, като по този начин намаляват ръчния труд, необходим за осъществяването на такава атака. Тези промени оказват значително влияние върху икономиката на кибератаките, според компанията за киберсигурност.
„Най-силното въздействие на AI в тази кампания не беше новаторска техника за експлоатация“, заявяват от Blackpoint. „Това беше намаляването на човешките усилия, необходими за проучване, разработване, отстраняване на грешки, класифициране, проследяване, повторни опити и непрекъснато подобряване на експлоатацията в стотици реални системи.“
„Операторът е използвал итеративен процес на разработка, при който подпомаганите от AI проучвания, писане на код, тестване, отстраняване на проблеми и изпълнение на кампанията постоянно са се захранвали взаимно. Контекстът се е запазвал, докато проектът е преминавал от проучване на уязвимости към валидиране на експлойти, разработване на инструменти, разширяване на целите и накрая — оперативно изпълнение.“