Операция за разпространение на банков зловреден софтуер, активна от средата на 2025 г., използва набор от инструменти, наречен KREMLIN, за инсталиране на злонамерени разширения за Chrome и Edge, които крадат идентификационни данни, сесийни токени и чувствителни данни.
Изследователи от Elastic Security Labs установиха, че злонамерените разширения заобикалят механизмите за цялост на Chromium и се зареждат в браузърите така, сякаш са били одобрени от потребителя.
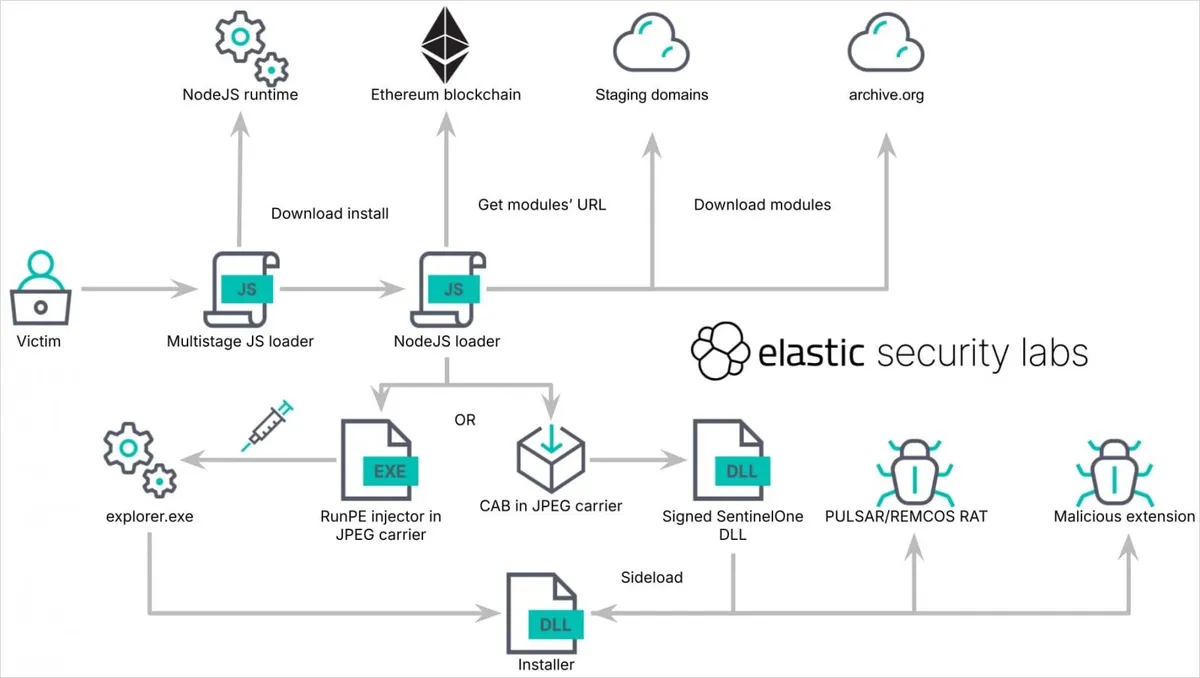
Веригата на инфектиране започва, след като целевият потребител отвори JavaScript файл, маскиран като банкова разписка, фактура, платежно нареждане или бизнес документ.
След преминаване на проверки за изолирана среда, файлът задейства фалшива грешка, докато едновременно с това изтегля Node.js, установява персистентност чрез планирана задача и извлича местоположението на допълнителния зловреден код от смарт договор в Ethereum.
Въпреки името си, KREMLIN е свързан с бразилска операция, отговорна за поне седем кампании от май 2025 г. насам, които използват примамки, имитиращи 12 банки.
Инсталиране на добавки за Chrome и Edge
Забележителна функция на KREMLIN е способността му да инсталира разширения в браузърите Chrome и Edge, без да иска одобрение от потребителя.
Той изчаква браузърът да се затвори или прекратява работата му, когато открие състояние на празен ход (idle), след което копира разширението в профилните директории на приложението. След това активира режима за разработчици и добавя разширението към Secure Preferences на Chromium.
За да скрие дейността си, зловредният софтуер използва ключовете за криптиране, които браузърът използва за защита на чувствителни данни, и след това пресъздава проверките за цялост, които Chrome използва за откриване на промени в настройките на браузъра.
Това кара злонамереното разширение да изглежда валидно за браузъра, въпреки че никога не е било одобрявано от потребителя — документирана, но рядко използвана техника според изследователите.
„KREMLIN използва документирана техника, която рядко се наблюдава при зловреден софтуер: той ръчно копира разширението в профилните директории на браузъра и го регистрираъв файла Secure Preferences“, обясняват от Elastic.
„Тъй като Chromium защитава тези записи с криптографски проверки за цялост, зловредният софтуер трябва да извлече необходимите ключове и да генерира отново свързаните HMAC и криптирани хашове.“
След като бъде инсталирано, разширението се маскира като AVSync и извършва следните действия:
- Краде бисквитки, локално хранилище (local storage) и сесийно хранилище (session storage)
- Записва натиснатите клавиши (keylogging) в текстови форми, включително пароли
- Заснема екранни снимки и изходен код на страници
- Изброява отворени раздели и история на разглеждане
- Прихваща тялото и заглавните части (headers) на HTTP заявки
- Инжектира управляван от атакуващия HTML в уебсайтове
- Пренасочва кликвания към избрани от атакуващия дестинации
- Получава команди чрез WebSocket връзка
Освен злонамереното разширение, наборът от инструменти KREMLIN действа и като софтуер за кражба на информация (info-stealer), който може да архивира и екстрахира бази данни на браузъра, бисквитки, инсталирани разширения и криптографските ключове App-Bound, необходими за декриптиране на защитени данни.
Прекъсване на операцията
Изследователите от Elastic Security Labs установиха, че кампаниите със зловреден софтуер KREMLIN използват смарт договори в Ethereum като dead-drop resolvers и също така злоупотребяват с услугата Internet Archive за хостване на зловреден код, скрит в JPEG изображения.
В по-скорошни кампании авторът на заплахата е внедрил инструмента за отдалечен достъп REMCOS, но предишни операции са разпространявали Pulsar RAT. Според изследователите преминаването най-вероятно се дължи на това, че REMCOS разполага с повече функции.
Чрез свързване на факти чрез анализ на инфраструктурата и кодови артефакти, изследователите откриха портфейла в Ethereum, който е внедрил и актуализирал смарт договорите.
Според изследователите портфейлът е обработил съответно приблизително 20 800 USDT (Tether) и 19 000 USDT във входящи и изходящи трансфери. Elastic потвърди 1 515 инфектирани системи, почти всички разположени в Бразилия.
Компанията за сигурност прекъсна текущата кампания на KREMLIN чрез регистриране на домейн, който зловредният софтуер е използвал като канарче за откриване на изолирана среда, което кара зареждащия модул (loader) да спре поради фалшиви сигнали в системи, които иначе биха били подходящи за инфектиране.
Изследователите от Elastic Security Labs споделиха тактиките и техниките, използвани при атаките с KREMLIN, както и набор от индикатори за компрометиране.