Tuskira обяви Vector – своята агентна възможност за автономен red teaming, която идентифицира експлоатируемата повърхност за атака на дадена организация, симулирайки какво може да направи даден атакуващ отвън.
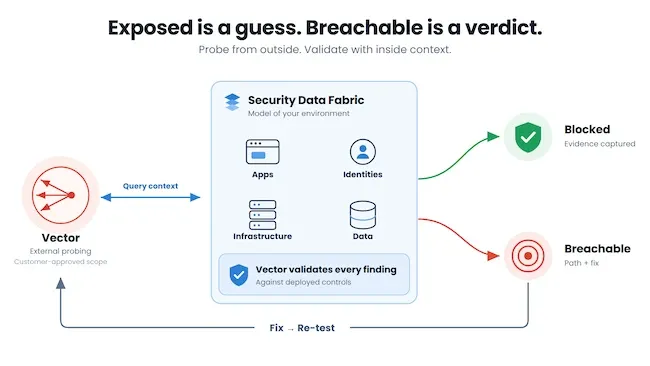
Tuskira валидира констатациите от външната среда спрямо внедрените компенсаторни контроли на организацията, вътрешните рискове, вече докладвани от нейните инструменти за сигурност, и архитектурата на нейните приложения и инфраструктура. Резултатът е автономно валидиране на риска от вражески действия по отношение на уязвимости, идентичности и конфигурации на контролите, така че екипите по сигурност да предприемат действия само при пробиви, които киберпрестъпник наистина би могъл да използва.
Агентът Red Team на Tuskira сондира одобрения от клиента външен обхват, използвайки нови тактики, техники и процедури (TTPs), наскоро разкрити уязвимости и техники за атака, задвижвани от изкуствен интелект (AI). Вместо да спре до индикацията „експониран“, той използва Security Data Fabric на Tuskira за контекст.
Платформата нормализира сигналите от инструменти за сигурност на трети страни в дигитален двойник на предприятието в реално време, покривайки архитектурата за сигурност, топологията на приложенията и инфраструктурата, внедрените контроли и рисковете, които тези контроли вече докладват. Базирането на съперническото тестване в собствената архитектура на предприятието позволява на Tuskira да валидира експозицията с машинна скорост без сляпо експлоатиране срещу производствени системи.
С тази версия екипите по сигурност могат да:
- Видят това, което виждат атакуващите: да откриват достъпни през интернет активи, услуги, идентичности и грешни конфигурации, до които злонамерен субект има достъп в облачни, идентичностни, крайни точки, мрежови и локални среди (on-prem), в рамките на одобрения от клиента обхват.
- Елиминират фалшивите позитиви: да потвърждават дали всяка констатация е наистина експлоатируема чрез проверка спрямо внедрените компенсаторни контроли, вътрешния контекст за риск и топологията на приложенията и инфраструктурата.
- Валидират рисковете автономно: да извършват непрекъснато съперническо валидиране на съществуващи уязвимости, идентичности и конфигурации на контроли, заменяйки ръчното класифициране и чакането на следващия планиран ангажимент.
- Ускорят разследването и локализирането: да намалят времето, необходимо за валидиране на даден пробив, и да предоставят на разследващите валидиран път за атака с вече прикрепен контекст за активи, идентичност и периметър на засегнати системи (blast-radius).
- Намалят зависимостта от инсталирането на корекции за сигурност: да препоръчват или подготвят промяна с най-голям ефект върху контролите, с които организацията вече разполага – като правило за WAF, политика на защитна стена, IAM ограничение или EDR настройка – и след това да повтори теста за потвърждение, че пътят е затворен.
„Всяка организация има списък с експонирани активи. Това, с което не разполагат, е надежден отговор на въпроса дали атакуващ наистина може да проникне и какво вече му пречи“, каза Пиюш Шарма, главен изпълнителен директор на Tuskira.
„Нашият Red Team агент тества отвън по начина, по който би действал един киберпрестъпник, след което проверява отговора спрямо всичко, което предприятието знае за себе си: неговата архитектура, неговите контроли и рисковете, които неговите инструменти вече докладват. Ето как премахваме излишния шум и затова решението често е промяна в контролите, която екипът може да направи днес, вместо да се чака следващият прозорец за поддръжка за инсталиране на корекции за сигурност.“
От моделиране на пробиви до непрекъсната киберзащита
Kairo беше представен през май 2026 г. с цел разкриване на дълбоки междомейнови пътища за пробив и тяхното валидиране спрямо съществуващите контроли за сигурност. Настоящата версия разширява тази основа по два начина: сензори за червен екип (red team), които поддържат картината на заплахите в дигиталния двойник актуална, без да се чака планирано тестване, и агентен цикъл за защита, който прекарва намереното от сензорите през приоритетизация, разследване и реакция, след което верифицира резултата.
Всеки агент на Tuskira изпълнява своята роля в този споделен модел: Kairo картографира междомейновите пътища на атака, Lattice валидира кои експозиции са експлоатируеми и си струва да бъдат коригирани първо, Quell отговаря на въпроса дали наскоро разкрита CVE създава достъпен път, а Iris разследва сигнали за тревога със същия контекст за активи, идентичност и периметър на засегнати системи.
При внедрявания на Tuskira, Kairo е понижил приоритета на до 99% от констатациите на скенерите като недостъпни и е преизчислил картите на пътищата за пробив за минути при промяна в средите, позволявайки на екипите по SecOps да се фокусират върху по-малкия набор от уязвимости, които остават експлоатируеми, недетектирани или недостатъчно контролирани.