Свързаната с Китай шпионска група FamousSparrow използва нов бекдор, наречен SparroWocky, при атаки срещу правителствени организации в Латинска Америка.
Операциите продължават повече от година, като новият зловреден софтуер заменя преди използвания специализиран бекдор SparrowDoor.
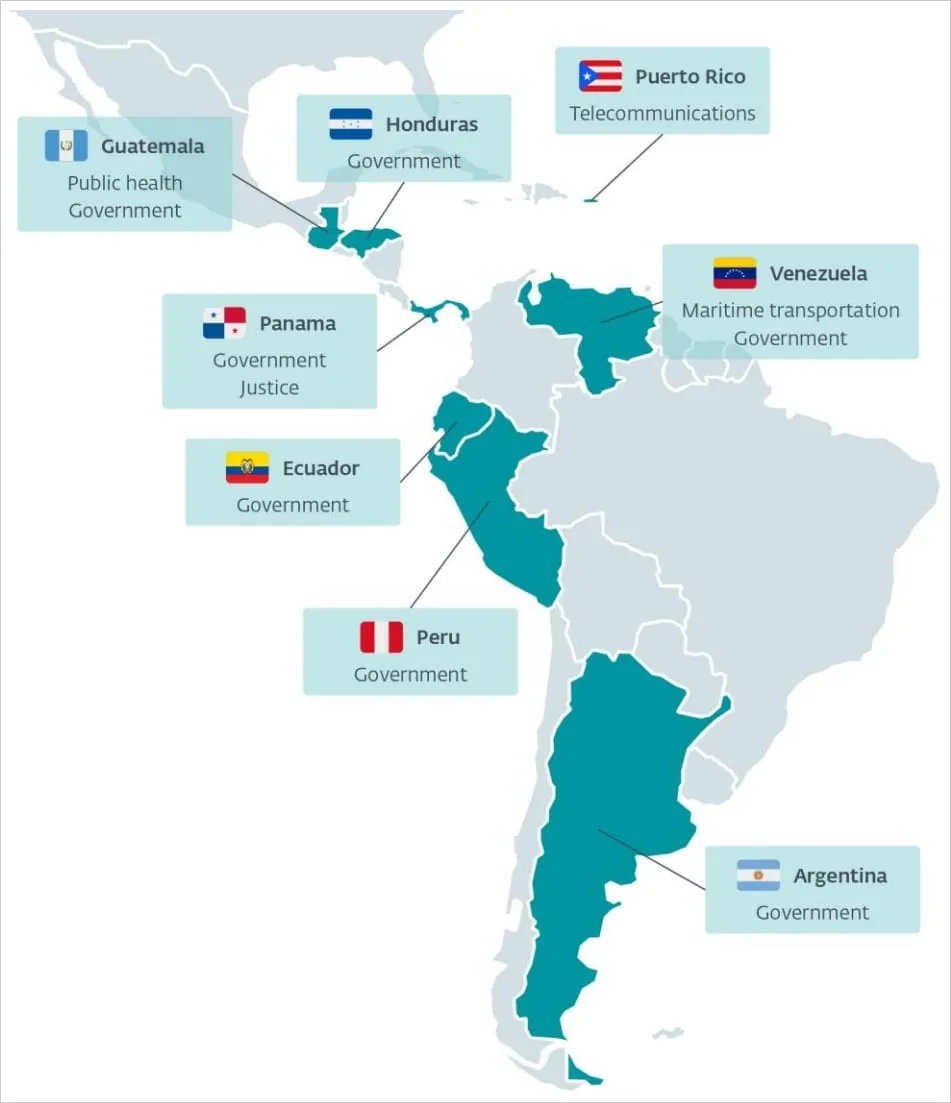
Изследователите от ESET са наблюдали SparroWocky при атаки, насочени към организации в Аржентина, Еквадор, Гватемала, Хондурас, Панама, Перу, Пуерто Рико и Венецуела.
Изследователите смятат, че целта на злонамерения субект е била събиране на разузнавателна информация относно реакциите на правителствата в Латинска Америка спрямо нарастващия натиск от страна на САЩ върху китайските икономически интереси.
Анализът на ESET разкрива, че SparroWocky е модулен, пълнофункционален C++ бекдор, който включва код от проекти с отворен код.
Зловредният софтуер разполага с механизми за защита от анализ, като манипулиране на нискоуровневи структури в паметта и модифициране на кода по време на изпълнение. Възможностите на SparroWocky включват:
- изпълнение на команди и изпълними файлове
- зареждане и изпълнение на Beacon Object Files в паметта
- събиране на детайли за системата, мрежата, потребителя, домейна и версията на Windows
- изброяване на дискове, директории, файлове, дисплеи и активни потребителски сесии
- качване, изтегляне, копиране, преместване, преименуване и изтриване на файлове
- заснемане на екранни снимки на всеки 500 милисекунди, като предава само променените области на екрана след първото изображение на цял екран
- създаване на процеси в сесията на друг влязъл потребител
- работа като TCP прокси и пренасочване на връзки
- премахване на собственото си присъствие (persistence) и изтриване на собствените си файлове
Според изследователите зловредният софтуер се внедрява чрез DLL side-loading, след като даден зареждащ модул (loader) декриптира кодирания с RC4 зловреден код, съдържащ се в .dat файл, и го картографира директно в паметта с цел избягване на откриването.
Зловредният софтуер включва няколко механизма за избягване на защитите, включително фалшифициране на стек от извиквания (call stack) и произход на заплахата, динамично разрешаване на API, както и дегизиране на зловредния код в паметта и DLL файловете като легитимни компоненти на Windows.
За да се скрие от решенията за сигурност, SparroWocky прихваща процеса на създаване на нишки (thread creation) в Windows, за да промени началния адрес.
„SparroWocky използва библиотеката MinHook за прихващане на функцията CreateThread с цел да скрие оригиналния параметър lpStartAddress от продуктите за сигурност.
„В същността си всяка нишка, създадена от SparroWocky, би имала AnimateWindow като начален адрес, което най-вероятно би се считало за легитимно от продукт за сигурност“, обясняват от ESET.
SparroWocky осигурява постоянно присъствие (persistence) или чрез услуга на Windows (ProcAuditManager), или чрез добавяне на ключ в системния регистър на Windows (SnapCart) под HKLM или HKCU, в зависимост от наличните привилегии.
Изследователите отбелязват, че архитектурата и техниките за избягване на откриването на зловредния софтуер „показват задълбочени познания по трикове за защита от анализ и вътрешните механизми на Windows“, което съответства на асоциирането им с добре финансирана и опитна група от хакери.
По време на анализа на атаките ESET откри най-малко 18 адреса за командване и управление (C2), комуникиращи със зловредния софтуер директно през порт 443 или 8080, или чрез HTTP и SOCKS5 проксита.
Телеметрията на ESET показва, че от средата на 2025 г. фокусът на FamousSparrow е основно върху цели в региона на Латинска Америка.
Докладът на компанията включва технически анализ на бекдора SparroWocky и предоставя списък с индикатори за компрометиране (IoC), свързани с тази дейност.