Новопроследен зловреден код за Android, наречен RatHat, атакува клиенти на онлайн банкиране с фалшиви екрани, откраднати кодове за потвърждение и персистентен достъп до телефона.
Заплахата може да прихваща PIN кодове, пароли и шаблони за отключване, увеличавайки риска от превземане на профили и извършване на плащания, след като жертвата вярва, че зловредното приложение е премахнато.
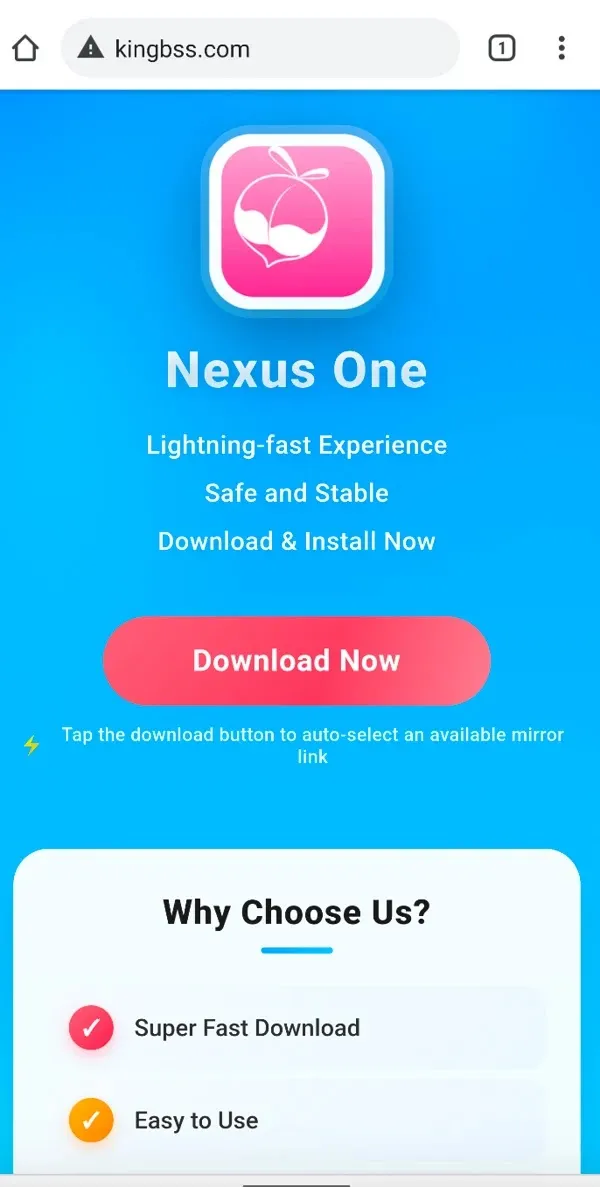
Кампанията разчита на измамни страници за изтегляне, популяризирани чрез фишинг със SMS съобщения, злонамерена реклама и форуми на трети страни.
Жертвите биват подведени да инсталират пакет с Android приложение, което изглежда легитимно, след което се насочват да предоставят разрешения за достъпност (Accessibility). Този маршрут бе използван и в скорошната кампания със банковия зловреден код ToxicPanda.
От Zimperium заявяват в доклад, споделен с Cyber Security News (CSN), че изследователите от zLabs са идентифицирали RatHat и са свързали неговите оператори с автори на заплахи, които изглежда действат от Китай.
Изследователите описват верига на заразяване, която превръща функциите за разработчици и за достъпност в инструменти за отдалечен контрол. Опасността не се ограничава само до фалшива форма за вход.
RatHat може да следи активността на екрана, да прихваща SMS съобщения и известия, съдържащи еднократни кодове, и да събира данни за инсталираните приложения. Неговият дизайн дава на киберпрестъпниците няколко начина за достъп до банкова сметка, докато скрит компонент работи за поддържане на достъпа активен.
Нов зловреден код за Android краде банкови PIN кодове и се преинсталира сам
След получаване на достъп до функциите за достъпност, RatHat използва автоматизирани натискания, за да активира Опциите за разработчици (Developer Options) и Безжичното събиране на грешки (Wireless Debugging). Той прочита кода за сдвояване и променящия се порт, показвани от Android, след което се сдвоява с локалната ADB услуга на телефона.
Този процес дава на злонамерения код достъп на ниво командна обвивка (shell), какъвто обикновените приложения обикновено нямат. След това зловредният код поставя два маскирани системни компонента в системна директория.
Единият действа като локален агент, който може да предоставя разрешения и да променя фонови настройки, докато другият създава обратна връзка, която може да изложи устройството на атакуващия. Същата злоупотреба с Wireless Debugging се появи и в случая със злоупотреба с ADB при RedHook.
Най-вредната функция на RatHat е способността му да оцелява след премахване. Той може да постави фалшив екран за грешка над системния прозорец за деинсталиране на Android, но изследователите посочват, че локалният агент остава извън нормалния жизнен цикъл на приложението, дори ако премахването успее.
Той проверява дали пакетът присъства, преинсталира APK файла, когато той липсва, и възстановява разрешенията, без да пита отново.
Тази персистентност превръща рутинното почистване в по-сложен инцидент. Потребителят може да изтрие видимото приложение, но атакуващият все още да има достъп до командната обвивка и път за повторно инсталиране.
Организациите, предоставящи мобилно банкиране, трябва да третират неочакваното активиране на функциите за достъпност или подканите за Wireless Debugging като възможни знаци за компрометиране.
Контролът чрез изкуствен интелект разширява риска от измами
RatHat използва и фалшиви уеб базирани прикриващи слоеве (overlays), които наподобяват приложения за банкиране, криптовалута и плащания. Когато се отвори целево приложение, зловредният код може да постави убедителен екран над него, за да събере идентификационни данни и PIN кодове.
Той също така проследява координатите на докосване през входната система на устройството, което му позволява да разпознава цифри на клавиатурата за PIN или движения, използвани за отключване с шаблон.
Изследователите откриха, че зловредният код изпраща карта в реално време на интерфейса на телефона към асистент с генеративен изкуствен интелект за специфични задачи за автоматизация, като намиране на определен бутон, четене на екранен текст или вземане на решение кога да превърти.
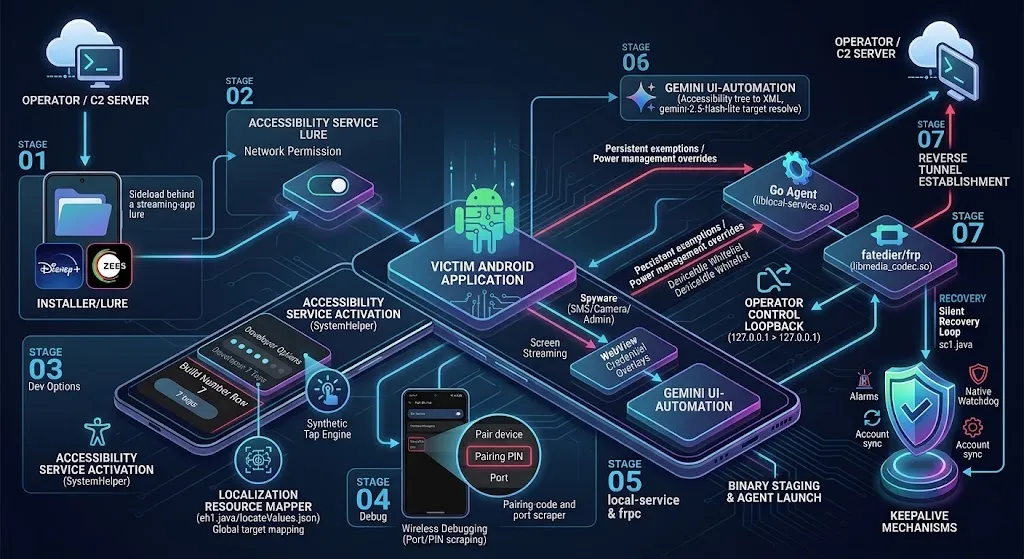
Това му помага да се адаптира към различни екрани и езици, вместо да разчита на фиксирани локации за натискане. Подобни възможности за отдалечен контрол бяха документирани и при заплахата за отдалечен достъп StreamRAT.
За потребителите практическата защита започва преди инсталацията. Изтегляйте приложения само от официални магазини, избягвайте връзки в непоискани съобщения и реклами и отказвайте достъп до функциите за достъпност, когато дадено приложение няма ясна такава цел.
Преглеждайте активираните услуги и настройките за Wireless Debugging и се свържете с банката от доверено устройство, ако се появят необясними подкани, екрани за вход или активност в профила.
Банките и доставчиците на разплащателни услуги трябва да следят за сесии от телефони, показващи прикриващи слоеве, извличане на съдържание чрез функциите за достъпност или активни услуги за събиране на грешки, и след това да изискват допълнителна верификация преди преводи с висок риск.
Потребителите също така трябва да избягват да разчитат единствено на SMS кодове, тъй като RatHat е проектиран да ги прихваща. Кампанията за кражба на PIN кодове Manic илюстрира защо кражбата на идентификационни данни чрез проследяване на докосванията остава сериозен проблем за сигурността на мобилните финансови услуги.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | liblocal-service.so | Маскиран локален агент на Go, използван за команди на ниво shell, персистентност и промени в разрешенията |
| Име на файл | libmedia_codec.so | Маскиран клиент на Fast Reverse Proxy, използван за създаване на персистентен отдалечен тунел |
| Път до файл | /data/local/tmp/app.apk | APK път, използван от локалния агент за преинсталиране на RatHat след премахване на приложението |
| Име на файл | local-service.update | Файл за обновяване на локалния агент, разположен в /data/local/tmp/ |
| Име на файл | server_config.json | Конфигурационен файл, използван за промяна на изгледа на стартовия панел на зловредния код |
| Име на файл | svc_config.html | Локална примамка в HTML формат, използвана за убеждаване на жертвите да дадат достъп до Accessibility |
| Име на файл | locateValues.json | Файл, съдържащ информация за подредбата на клавиатурата и шаблоните за отключване за конкретното устройство |
| IP адрес и порт | 127.0.0.1:7910 | Локален HTTP сървър, стартиран от Go агента на RatHat |
| Име на файл | cert.pem | ADB сертификат на устройството, събран и качен от зловредния код |
| Име на файл | private.key | Частен ADB ключ на устройството, събран и качен от зловредния код |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно зареждане или създаване на хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.