NightEagle, известна още като APT-Q-95, разшири операциите си срещу руски компании с кампания, изградена около откраднати идентификационни данни за VPN, бекдор за Microsoft Exchange и скрити маршрути за отдалечен достъп.
Тази активност показва как един атакуващ може да превърне ежедневните административни функции и публично достъпния код в път за проникване в корпоративна мрежа. Групата е активна поне от 2023 г., като преди това се е фокусирала върху организации в Азия.
В новодокументираните инциденти киберпрестъпниците са влизали в корпоративни VPN мрежи с валидни компрометирани профили, след което са работили за получаване на по-дълбок достъп, поддържане на контрол и достигане до критични системи за идентичност. Анализаторите от Securelist са идентифицирали кампанията след разследване на няколко инцидента.
От Kaspersky заявяват в доклад, споделен с Cyber Security News (CSN), че NightEagle е комбинирала бекдора GhostContainer с инструменти за тунелиране, за да запази достъпа си, избягвайки явните следи, създавани от отварянето на нови външни портове.
Опасността не се ограничава до единичен зловреден файл или една разкрита услуга. Чрез комбиниране на сървърен бекдор, връзки с отдалечен работен плот, кражба на идентификационни данни и злоупотреба с Active Directory, авторите на заплахата са успели да се придвижат от една компрометирана машина до системите, управляващи потребителите и правата в компанията.
Хакерите от NightEagle злоупотребяват с Microsoft Dev Tunnels
Атаката обикновено е започвала с успешно влизане във VPN чрез откраднати идентификационни данни. Връзките са идвали от руски IP адреси, свързани с тунели на Cloudflare WARP, и от европейски доставчици на виртуална инфраструктура, сливайки първия етап с трафик, който не изглежда веднага враждебен.
Върху сървърите на Microsoft Exchange атакуващите са внедрявали GhostContainer – .NET бекдор, сглобен от публични компоненти. Той включва елементи, свързани с тунела Neo-reGeorg, код за CVE-2020-0688 и класа GhostWebShell.
Изследователите не са успели да потвърдят начина на доставяне, но оценяват, че атакуващите най-вероятно са извлякли криптографските ключове на Exchange, променили са VIEWSTATE и са стартирали злонамерения код в паметта.
GhostContainer може да получава команди през уеб заглавните части на Exchange, да отслабва сканирането и регистрирането на събития в Windows и да пренасочва мрежовия трафик. Това превръща пощенския сървър в скрит ретранслатор в средата на жертвата.
Този модел засилва спешността около опасенията за излагането на Exchange сървъри, особено когато достъпните през интернет системи не се наблюдават внимателно.
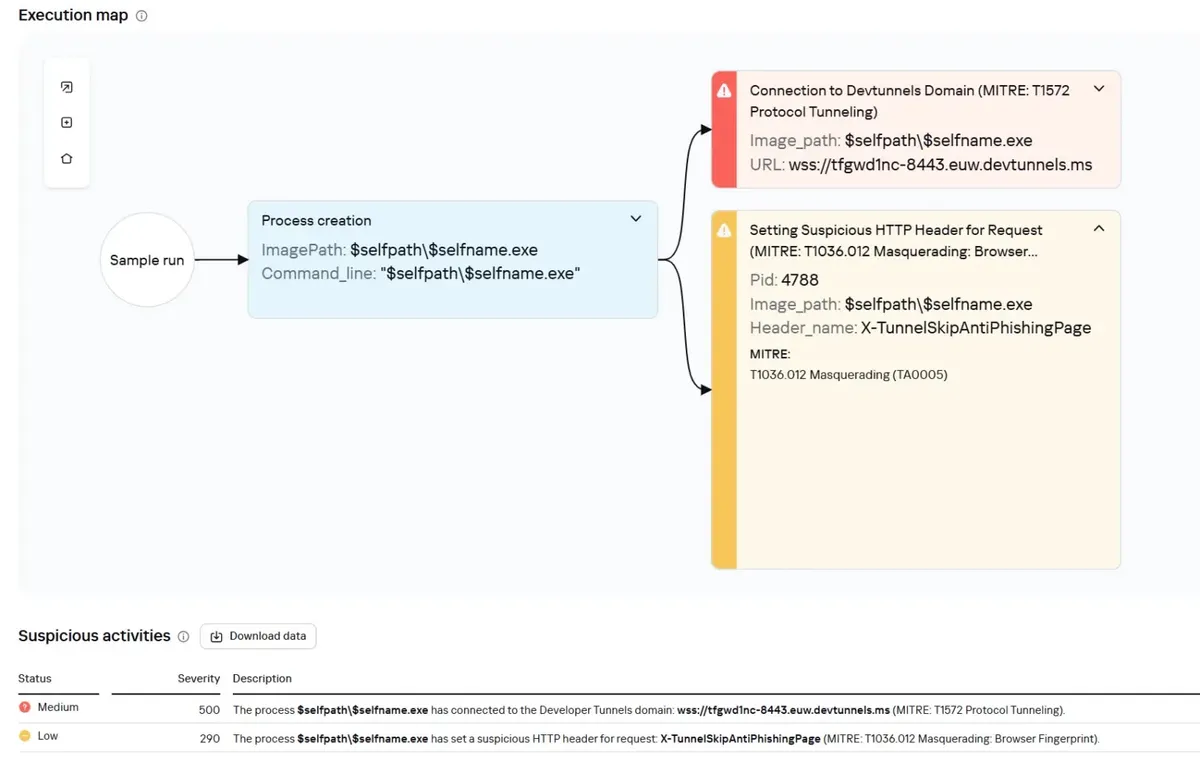
След получаване на достатъчно привилегии, злонамерените субекти са използвали Microsoft Dev Tunnels, за да публикуват RDP услугата на компрометираната система чрез адреси на тунелната услуга.
След това са я комбинирали с rdp2tcp – инструмент с отворен код, който пренася TCP трафик през съществуваща RDP връзка. Тази комбинация помага на атакуващите да запазят маршрут към мрежата, без да създават забележим нов слушащ порт.
Това отразява и по-широка тенденция, наблюдавана по-рано при злоупотреби с Dev Tunnels, при която легитимна функция за разработчици се използва за скрит команден трафик вместо за тестване.
Странично придвижване и откриване
Атакуващите са хоствали компресирани комплекти от инструменти в съхранилища в GitHub, чиито имена и етикети на архиви са били направени така, че да изглеждат легитимни. Файловете вътре също са били маскирани като познат софтуер.
Те са използвали инструмента atexec за създаване на планирани задачи и правила за пренасочване на портове в Windows, разширявайки обхвата си чрез стандартни системни функции.
След това NightEagle са се насочили към Active Directory – услугата, която управлява профилите и правата в много Windows мрежи.
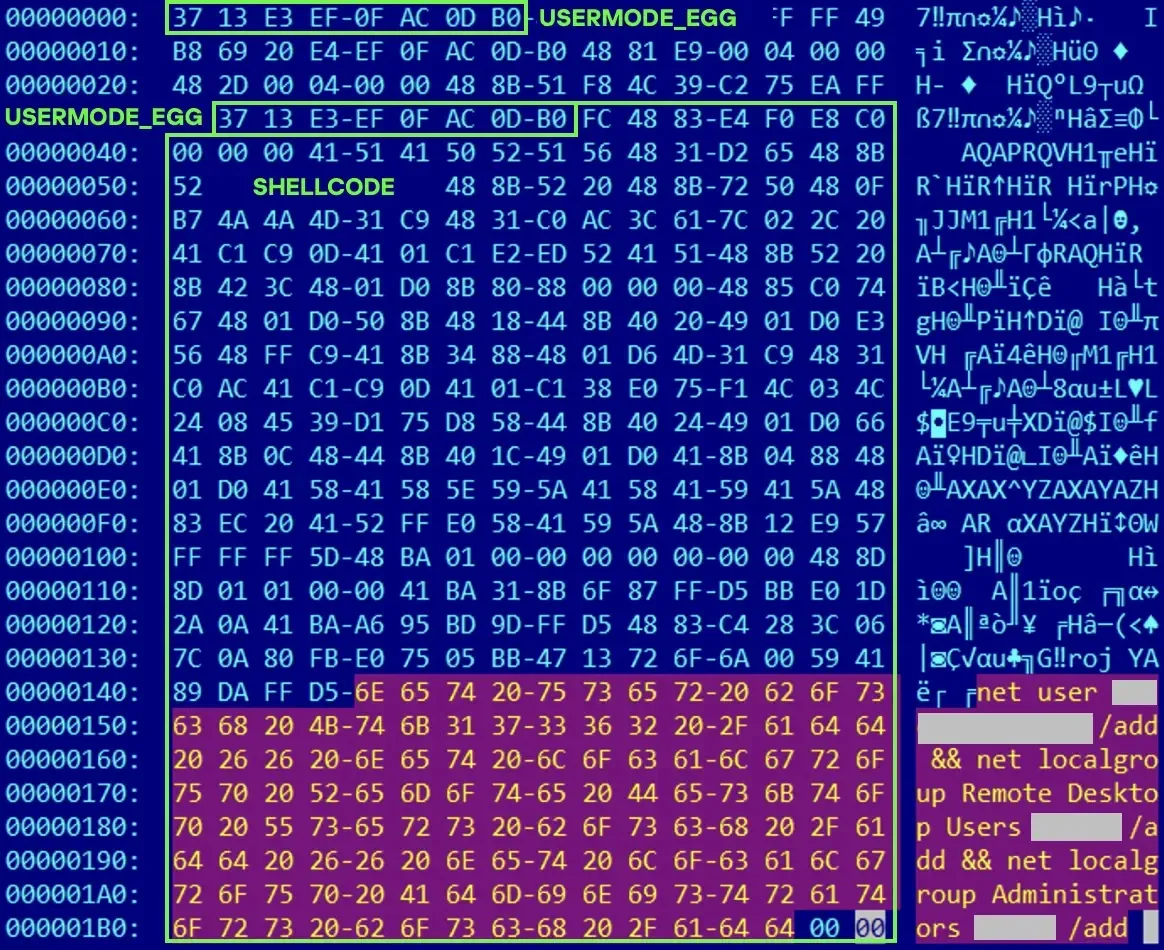
При един от инцидентите групата е експлоатирала BlueKeep (CVE-2019-0708), за да създаде локален профил и да го добави в групите Administrators и Remote Desktop Users. Организациите трябва да разглеждат отстраняването на уязвимости и рисковете от открити RDP портове като свързани приоритети.
Групата е заявявала и Kerberos билети с необичаен набор от флагове, след което е направила опит за DCSync след получаване на профил с достатъчно привилегии.
DCSync имитира домейн контролер, за да поиска данни за пароли от Active Directory. Успешното му използване може да даде на атакуващия дългосрочен достъп и контрол над домейна, както е обяснено при анализа на кражбата на идентификационни данни чрез DCSync.
Екипите по защита трябва да разследват необичайни влизания във VPN, неоторизирани търсения в DNS за тунелни услуги, нови планирани задачи, съмнителна активност в паметта на Exchange и събития 132 и 148 във виртуалните канали на RDP, съдържащи rdp2tcp или неочаквани случайни имена.
Те трябва своевременно да коригират уязвимостите в засегнатите системи, да защитят VPN профилите със здрава многофакторна автентификация, да ограничат отдалечения достъп и да следят за необичайни заявки за репликация на директорията.
Кампанията показва, че познатите инструменти не правят проникването безвредно. Внимателното наблюдение на идентичността, Exchange, RDP и активността по пренасочване на мрежовия трафик може да разкрие веригата от действия, преди атакуващите да превърнат първоначалния си достъп в пълен контрол над организацията.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| MD5 хеш | 1dcafb7f8448683281106b06dd22409a | Свързан с AdobeSync.exe |
| MD5 хеш | 1f3034b706c78b35d8e34044e68c693a | Свързан с adobe_32.exe |
| MD5 хеш | 3ecd1cd627d0340c92901a478a7caad8 | Свързан с App_Web_Container_1.dll |
| MD5 хеш | 631fb131a56caf4ca0f287ed73e876ab | Свързан с App_Web_Container_1.dll |
| MD5 хеш | 4aa9fb1bf9223dfcdac920759bc7a3c7 | Свързан с 1c-office-plugin.exe, 1cbroker.exe и trueconf.exe |
| Име на файл | adobe_32.exe | Маскирано име на файл на инструмент |
| Име на файл | AdobeSync.exe | Маскирано име на файл на инструмент |
| Име на файл | trueconf.exe | Маскирано име на файл на инструмент |
| Име на файл | 1cbroker.exe | Маскирано име на файл на инструмент |
| Име на файл | 1c-office-plugin.exe | Маскирано име на файл на инструмент |
| Име на файл | trueconf-broker.exe | Маскирано име на файл на инструмент |
| Име на файл | App_Web_Container_1.dll | DLL файл, свързан с GhostContainer |
| Шаблон за домейн | *.*.devtunnels.ms | Шаблон на крайна точка в Microsoft Dev Tunnels, използван за разкриване на RDP |
| URL | https://github[.]com/mirror-js/mirror-js/refs/heads/main/js/js-webpack.zip | Архив, използван за хостване на мрежови инструменти |
| URL | https://github[.]com/mirror-js/mirror-js/refs/heads/main/js/jsonp-pack.zip | Архив, използван за хостване на мрежови инструменти |
| URL | https://github[.]com/browserthemes/resourcepack/releases/download/main/resource-pack.zip | Архив, използван за хостване на мрежови инструменти |
| URL | https://github[.]com/mirror-js/mirror-js | Съхранилище (repository), използвано за съхранение на мрежови инструменти |
| URL | https://github[.]com/browserthemes/resourcepack | Съхранилище (repository), използвано за съхранение на мрежови инструменти |
| IP адрес | 10.0.12.101 | Вътрешен адрес, цитиран в команда за пренасочване на портове |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно решаване на имена или препращане. Възстановете ги само в среди за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.